5.1 授权书要素拆解:范围、时限与责任
5.1 授权书要素拆解
本节摘要:授权书是演练世界里唯一的通行证,但"有授权书"与"授权书写好了"是两回事。本节把一份合格授权书拆成六个要素,逐项讲必备内容、常见漏项与措辞陷阱。这一节是第 1.2 节边界框架的落地文书版。
从一份出了问题的授权书说起
先看一个行业里流传很广的复合案例:委托方在授权书中写明"对官网系统进行渗透测试",执行方在测试中顺着官网服务器的内网连接摸到了同一机房里委托方的关联公司资产,双方随后陷入漫长纠纷。问题出在哪?授权书写了对象(官网系统),没写边界延伸(从目标出发能走多远);写了动作类型(渗透测试),没定义这个类型在双方语境里各包含什么。授权纠纷的本质几乎都是预期错位,而授权书的使命就是把预期写成白纸黑字。
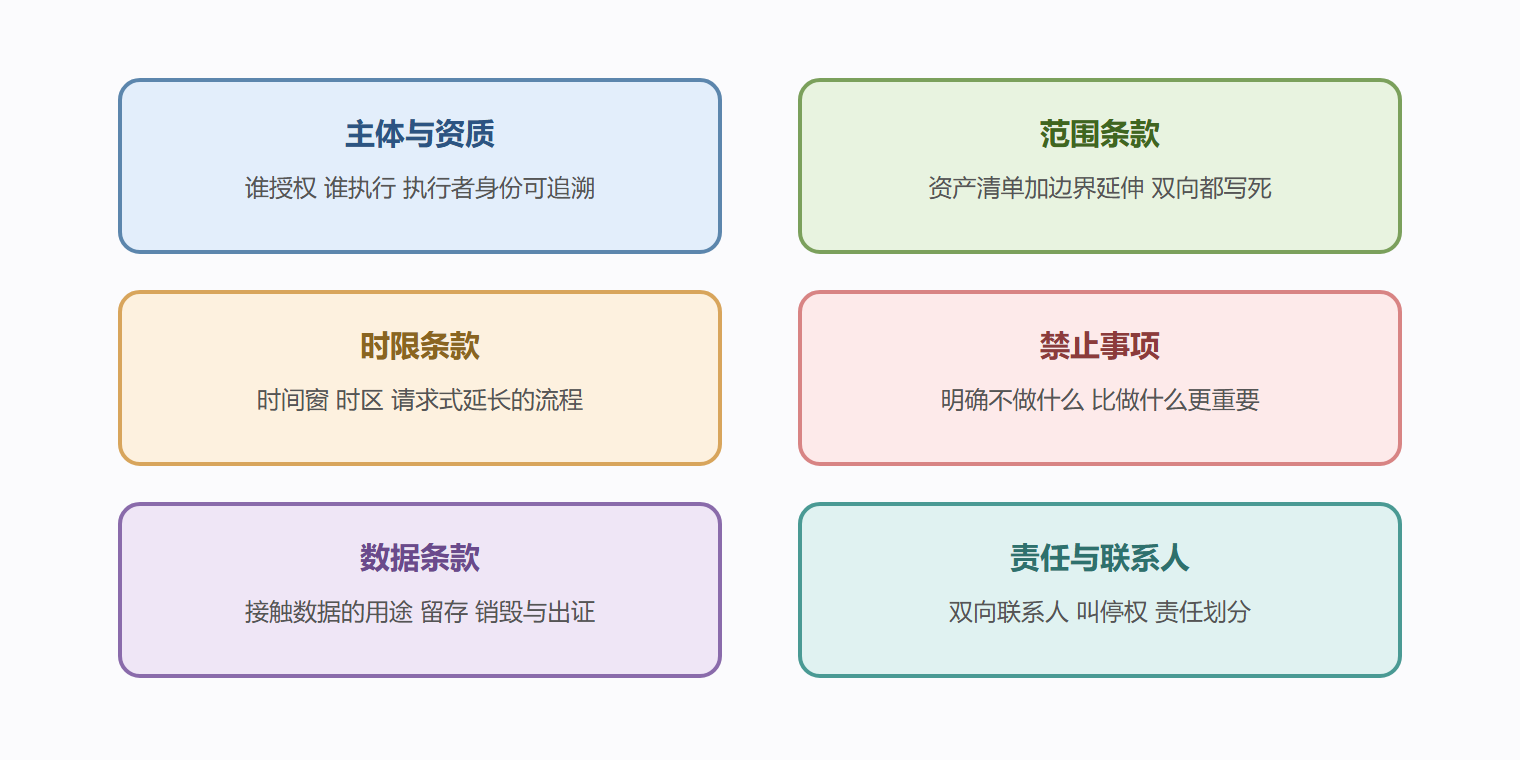
图 5-1 合格授权书的六要素
六要素逐项过
要素一:主体与资质。 写清委托方与执行方的法定主体、执行团队的成员范围。常见漏项是人员名单——演练工具的使用是强身份绑定的高权限活动,第 1.3 节的滥用史教训之一就是"席位失控"。成员名单加变更报备机制,是最小配置。
要素二:范围条款。 这是整份文书的核心,也是雷区。两个写法要求:资产要枚举(域名、网段、主机清单、应用清单),不用"及其相关资产"这类弹性措辞;边界延伸要显式——明确写"允许/禁止从目标资产出发访问哪些相邻区域",把案例里的歧义提前杀掉。另一个高频陷阱是共享基础设施:目标托管在云上或共享机房时,"目标资产"的物理载体属于第三方,必须写明已取得相应许可。
要素三:时限条款。 时间窗之外还要写三样:时区(跨地域协作的基本功)、窗口外发现的问题如何处理(报告而不处置)、以及延长流程——演练超期是常态,"请求式延长"的文书流程提前写好,避免临场口头授权。
要素四:禁止事项。 与直觉相反,禁止事项是整份文书里最有操作价值的部分——执行方的技术方案直接拿它当红线清单。常见必备项:业务连续性禁令(不得中断真实业务)、社会工程类动作的专项授权要求(钓鱼演练必须单独书面授权)、第三方资产禁令、以及数据破坏性动作的禁令。第 1.2 节的三条技术红线(业务连续性、数据最小化、第三方隔离)在这里逐条落成文字。
要素五:数据条款。 演练必然接触真实数据。条款要覆盖:接触范围(仅为证明可达性)、用途限定(不复制扩散)、留存期限与销毁方式、以及出证配合——若演练发现演变为安全事件,数据如何移交。第 5.4 节的行动安全流程就以这一条为上位依据。
要素六:责任与联系人。 双方各指定一名全天候联系人,写明叫停权的行使方式(任何一方联系人可即时叫停,无需理由,恢复需双方确认——具体机制 5.2 节展开)。责任划分要区分"授权范围内的损失"与"超范围动作的责任",前者由委托方承担或投保,后者由执行方承担——这条写得越清楚,双方在执行中反而越敢做,这就是治理促进技术的实例。
一份走查清单
把六要素转成立项走查单,逐项核对后授权书才算"写好了":
授权书走查单(骨架) [ ] 双方法定主体与执行成员名单 齐备且有变更报备机制 [ ] 资产枚举清单 与委托方资产台账核对一致 [ ] 边界延伸条款 显式写了允许与禁止两个方向 [ ] 共享基础设施 第三方许可已取得并附证明 [ ] 时间窗 时区 延长流程 三项齐备 [ ] 禁止事项 覆盖业务连续性 数据破坏 社会工程 第三方 [ ] 数据条款 含用途 留存 销毁 出证四项 [ ] 双向联系人 24小时可达 叫停机制书面化 [ ] 责任划分 区分范围内损失与超范围动作
清单之外,补三个来自真实纠纷的措辞教训。教训一:"测试环境与生产环境一致"是陷阱句——演练在测试环境做,但测试环境连着生产数据库的案例并不罕见,环境条款要写清网络与数据的实际隔离关系而不是名称关系。教训二:"参照行业标准执行"是空转句——标准是框架不是方案,具体动作清单必须作为附件逐项列出,否则禁止事项无从谈起。教训三:"发现问题及时沟通"是霸王句——"及时"是多久、"沟通"给谁,都需要量化成小时与联系人,否则这条等于没写。三句合并的教训是一句:授权书里的每个形容词,都要试图翻译成数字或名单;翻译不出来的,就是未来的争议点。
授权书签完不是束之高阁——它是演练全程的活文档。时间窗临近时要有人盯延长流程;资产清单变更(委托方上线新系统、下线旧系统)要触发条款修订;演练结束后它进 5.3 节的项目档案,与证据包、报告一起构成完整的项目记录。下一节的交战规则,就是把这份文书变成日常操作纪律的机制。
常见疑问
问:授权书的法律效力怎么保证?
文书效力属于法务的专业领域,技术团队的任务是把技术事实写准——资产清单、动作定义、边界描述的精确性,决定纠纷发生时文书能保护谁。实践中的分工是:法务定条款框架,技术团队负责附表与附件的技术内容并签字确认。两边都别越界,也别缺位。
问:内部红队(自家团队测自家)还需要这么正式吗?
需要,理由变了:外部授权书解决的是法律关系,内部授权解决的是内部责任与协作——没有书面范围,内部红队与运维团队的每次相遇都是一次误会;没有数据条款,演练数据与生产数据的边界永远靠默契。内部演练的授权文书可以简化,但六要素一个都不能少。
三则最小纠纷案例
把六要素的翻车点压缩成三则案例,供立项会宣读用。案例一:某项目授权范围写"公司官网及其子域名",执行方把一台承载官网跳转逻辑的云服务算入范围,而该服务是市场部找供应商另做的,权利人登记完全不在委托方名下——枚举清单没与资产台账核对,是要素二的翻车。案例二:某项目时间窗写"项目周期内",执行到第七周时委托方换了安全负责人,新负责人认定演练是前任批的,要求立即停——时限条款没写死日期,要素三的翻车。案例三:某演练发现两个高危漏洞后,委托方口头要求"顺手验证能不能碰到数据",执行方没走书面补充授权就做了——禁止事项没写"扩大动作需书面补充",要素四与要素六的翻车。三则案例的共同点:出事时双方都觉得自己有理,而授权书上恰恰没有能裁决的文字。措辞的分量,就在这些时刻显形。