8.4 UIO 与 VFIO:用户态驱动方案
8.4 UIO 与 VFIO:用户态驱动方案
本节摘要:不是所有驱动都必须待在内核里。本节讲清用户态驱动的动机与边界、UIO 的极简模型(内核只管映射与中断等待,逻辑全在用户态)、VFIO 的安全直通架构(IOMMU 保障下的设备完全交付),最后给出一套按设备特征选型的决策依据。
先讲一个圈内常被引用的判断:内核代码里每一行都是风险,用户态代码里每一行都是自由。写驱动最痛的几件事——改一行重启一次、崩溃带崩整机、调试基本靠猜——根源都是"驱动住在内核"。反过来问:驱动真正必须留在内核里的理由有多少?仔细数:映射寄存器、响应中断、DMA 映射、以及接入既有的内核框架(网络栈、块层)。如果一个设备不依赖内核框架,前三件事恰好是内核愿意"代劳"的——用户态驱动的思路由此展开:内核留一个极小的"代理人",干这三件事;真正的设备逻辑全部搬到用户态进程里,享受完整的调试器、库生态与崩溃隔离。
UIO:极简代理人
UIO(用户态 I/O)是这套思路的最小实现。内核侧模块只声明"我有这段寄存器要映射、我有这个中断要等",不写任何设备逻辑:
内核模块做的事(全部): 1. 声明设备信息:寄存器区物理地址与长度、中断号 2. 注册进 UIO 核心:设备文件 /dev/uio0 出现 3. 中断到来时:屏蔽中断源,唤醒阻塞的用户进程(就这些)
用户态进程接手全部逻辑:
#include <sys/mman.h> #include <fcntl.h> #include <unistd.h> int uio_fd = open("/dev/uio0", O_RDWR); /* 把寄存器区映射进用户空间:此后读写寄存器像访问数组 */ void *regs = mmap(NULL, 0x1000, PROT_READ | PROT_WRITE, MAP_SHARED, uio_fd, 0); /* 写 GPIO 数据寄存器点亮 LED——与 2.3 节内核版同效 */ *(volatile uint32_t *)((char *)regs + 0x00) = 1 << 18; /* 等中断:阻塞读,读到的是已发生的中断计数 */ uint32_t irq_count; read(uio_fd, &irq_count, sizeof(irq_count)); handle_event(); /* 设备逻辑:随便用什么库写 */ write(uio_fd, &enable_one, 4); /* 重新使能中断(内核代理人代发) */
对照第 2、3 章的内核版:寄存器访问从专用函数变成普通内存写(volatile 指针),中断等待从等待队列变成阻塞读,设备逻辑从内核模块变成用户进程。收益立现:改逻辑不用动内核、崩溃只死自己进程、可以用任何调试器单步、可以跑完整的测试框架。代价同样清晰:UIO 设备拿不到内核框架的任何服务——没有字符设备注册(它就是字符设备)、进不了网络栈与块层、DMA 要么不用要么自己想辙(这正是 VFIO 的登场原因)。
UIO 的适用画像因此很具体:中断加少量寄存器的"简单设备"——工业传感器、FPGA 寄存器接口、实验性硬件原型。它也是学习用户态驱动的第一站:把第 2 章的 LED 驱动用 UIO 重写一遍(用户态几十行就够),对"内核到底替我们做了什么"的理解会突然清晰。
VFIO:带安全护栏的完全直通
UIO 的软肋在 DMA:用户进程若能随意配置 DMA,设备就能读写任意物理内存——等于把整台机器交给一个用户态程序。VFIO 的使命是把"直通"与"安全"同时拿下,核心武器是 IOMMU(输入输出内存管理单元):DMA 请求先过 IOMMU 的地址翻译与权限检查,设备只能碰到明确授权给它的页面——设备被关进了自己的内存笼子。
VFIO 的三层数据模型需要先认识:组(IOMMU 隔离的最小单位,一个组里的设备共享隔离边界)、容器(进程持有组并配置 IOMMU 映射的载体)、设备(组内具体操作的入口)。使用流程:
1. 打开容器接口,把设备所在组加入容器 2. 设置 IOMMU 类型与映射:把用户态缓冲的虚拟页授权给设备 DMA 3. 映射设备寄存器区(BAR)到用户空间 4. 用户态直接操作寄存器、配置描述符;DMA 由 IOMMU 保障安全 5. 中断同样通过事件文件描述符通知用户态
与 UIO 相比,VFIO 多出的能力与约束是一体两面:能力是安全 DMA 与完整设备交付(PCIe 设备的 BAR、配置空间都能碰);约束是必须运行在支持 IOMMU 的平台上、编程模型更重(容器、组、映射三层管理)、用户态要自己处理设备电源与复位。虚拟机直通设备(把网卡整块交给虚机)是 VFIO 最著名的应用——第 3.3 节埋的"所有权思维"在 VFIO 里升到顶格:每个页面、每次中断、每段配置空间,权限全部显式授予。
三种驱动形态对比
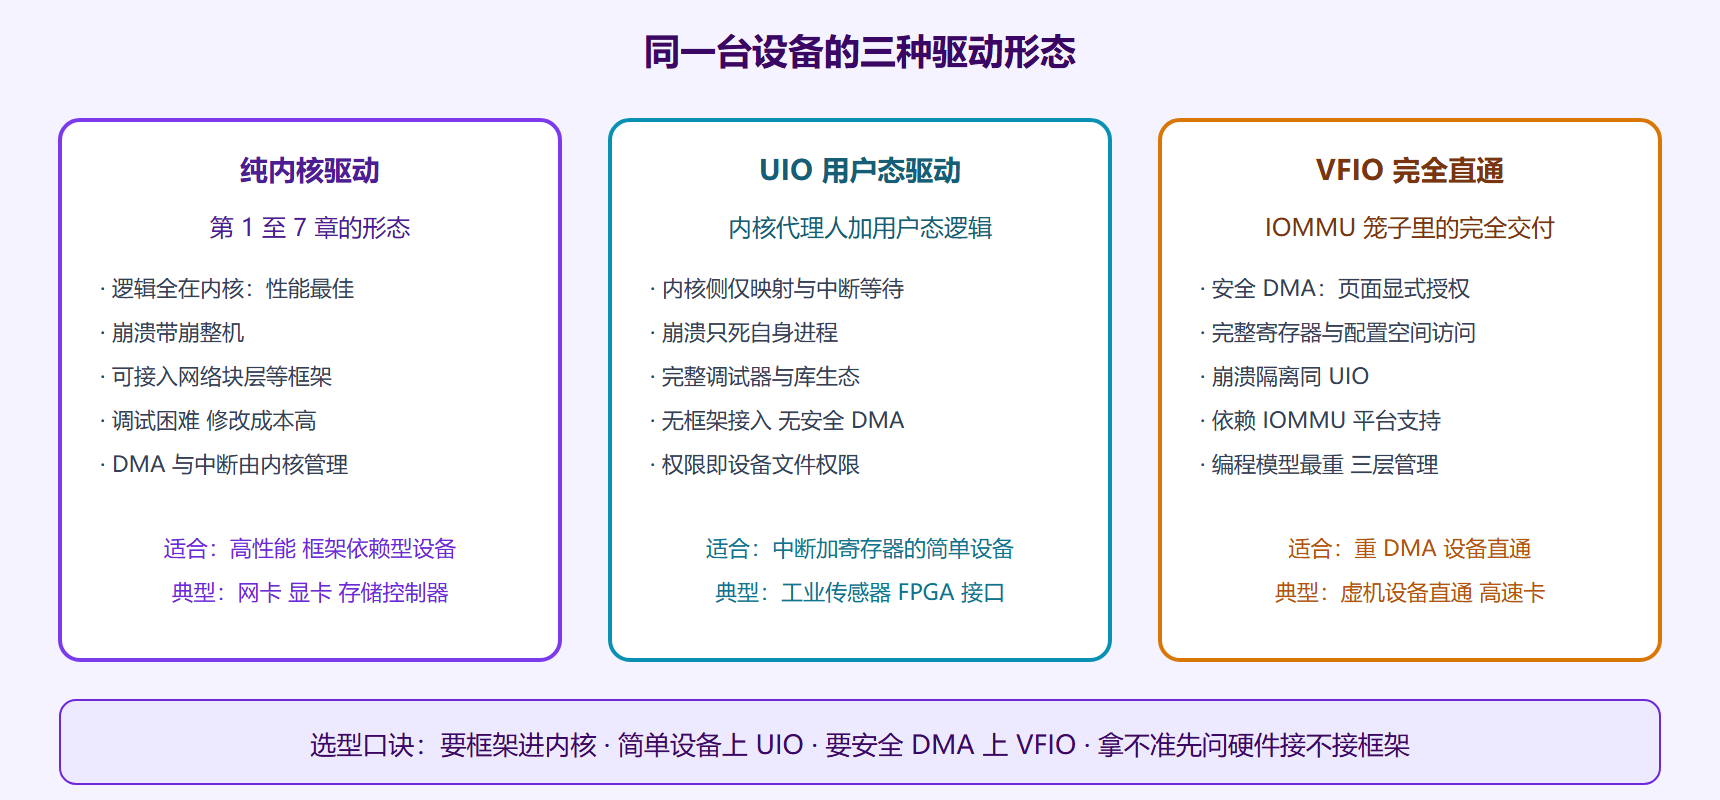
选型:三个问题定形态
设备要不要接内核框架? 网卡要进协议栈、磁盘要进块层——没有商量余地,纯内核驱动。设备做不做 DMA? 不做(或量极小),UIO 足够;做,且要交给不可信的进程(虚机、容器、第三方应用),VFIO 起步。开发迭代有多快? 算法频繁更迭的设备(FPGA 加速卡、实验仪器)最适合用户态形态——升级逻辑不碰内核,一个进程重启就完成"驱动升级"。
还有一条工程折中值得知道:混合形态。把性能关键、逻辑稳定的部分留在内核,把策略多变的部分(配置、诊断、固件升级工具)放用户态,两层之间用 2.3 节的接口对话——多数成熟厂商驱动实际就是这个形态,纯粹的单形态反而是少数。
上手实验:UIO 版 LED 十五分钟速成
把"用户态驱动"从概念变成本领,最好的路径是亲手把第 2 章的 LED 驱动重写成 UIO 版。实验清单极短:一个声明了寄存器区与中断的最小内核模块(几十行,网上模板遍地)、一段用户态程序(打开设备、映射、写寄存器)、一条 udev 规则(放权限给实验组)。做完后对照两版回答三个问题:改闪烁逻辑分别要多久能生效(重编模块装入对进程重启);崩溃时分别损失什么(整机对单进程);哪个版本能直接用调试器单步(答案不言自明)。
这个实验还有一个隐藏收获:你会第一次"看见"内核替你挡掉的东西。用户态里那个 volatile 指针直指寄存器,绕过了 3.1 节讲的所有屏障与缓存保护——UIO 场景下这是可接受的简化(简单设备、信任的环境),但它提醒你:框架的每一层保护都不是装饰,搬出框架意味着自己承担这些责任。
本节要点回顾
- 留在内核的理由可数:映射、中断、DMA、框架接入——前三件内核可代劳。
- UIO 极简:映射加中断等待,逻辑享受用户态全部自由,但不接框架、DMA 不设防。
- VFIO 安全直通:IOMMU 把设备关进内存笼子,页面级授权换完全交付。
- 三问定形态:接不接框架、做不做 DMA、迭代快不快;混合形态是常态。
常见追问
追问一:用户态驱动崩溃只赔一个进程,是不是就不需要 6 章那套并发功夫了? 进程内并发照样存在——高性能用户态驱动常常是多线程、多队列的,锁与竞态的分析一条不少;只是赌注从"整机停电"降为"进程崩溃",试错成本低了,纪律不能松。真正被卸掉的是与内核框架的耦合(电源回调、总线匹配),被换成的是对硬件电源状态的自行管理。工具箱没变小,只是搬了个家——1.2 节的两套规矩,在这里同样适用。
追问二:VFIO 把设备直通给虚拟机,安全性依赖 IOMMU,那没有 IOMMU 的平台怎么办? 没有内存笼子就不该开笼门。IOMMU 缺席时 VFIO 的直通能力受严格限制(仅极少数无 DMA 能力或分组干净的设备可用),这是设计使然而非功能缺失——把能发起任意内存读写的设备交给不受信用户态,等于把整台机器交给它。选型时的自查顺序因此是:先确认平台的 IOMMU 支持与中断重映射,再谈直通。云平台的设备透传方案几乎全部建立在这套保障之上,硬件规格是绕不过去的前提。
用户态方案改变了驱动的"住处",最后一节再看一次语言的改变——当驱动遇上内存安全的 Rust,1.2 节那个"一个空指针一次停电"的老问题,有了新的解法。