- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
Wireshark 教程导读:把报文摆上解剖台
「Follow TCP Stream」是抓包现场出现频率最高的行话:它指把散落的数据包重新拼回完整对话的勘验动作,也是从"看见报文"跨到"读懂会话"的分水岭。网络排错与入侵分析做到深处,靠的正是这种把报文摆上解剖台、逐层拆解、按证据下结论的功夫——Wireshark 就是这张解剖台。本册把真实报文当作标本,从以太网帧剥到应用层载荷,再把典型网络故障当作待侦办的案子逐个办理。
与其说这是一本工具手册,不如说是办案记录的合订本。全书 9 章的分工是这样的:先在第 1 章认全解剖台上的器械和行话,第 2 章学会合法且不失真地把"标本"取回来(捕获与取证文件),第 3 章拆开机器外壳看捕获、解析、显示这条流水线怎么转,第 4 章是全书主菜——把以太网、ARP、IP、TCP、DNS、HTTP、TLS 的真实报文逐字节解剖给你看。有了解剖功夫,第 5 章教你用两道筛子(捕获过滤与显示过滤)从几百万包里捞出嫌疑人,第 6 章处理加密流量解密与合规红线,第 7 章给解剖台加装 Lua 自定义解剖刀和工具链搭档,第 8 章用统计工具和模式库结案,第 9 章望向 QUIC 与云原生时代的解剖台会长什么样。
全册知识地图
如果你完全是新手,按箭头顺序读;如果你已经会抓包但看不懂报文,直接从第 4 章开始,缺什么再回头补第 3 章;如果你是来救火的运维工程师,第 5 章和第 8 章的过滤套路与故障模式库可以当速查表用。
这张解剖台上会发生什么
本册的每类报文都按"现场还原——下刀——对照解读——结案"的节奏展开。以一次网页打开缓慢的排查为例:先在解剖台上铺开完整会话,把 DNS 查询、TCP 握手、TLS 协商、首个 HTTP 响应各自耗时标出来,再看哪一段异常拉长;如果是 TLS 段,就进一步核对 ClientHello 里的版本与扩展;如果是 TCP 段,就查重传与窗口。整个过程不靠猜,每一步都有报文字段作证。
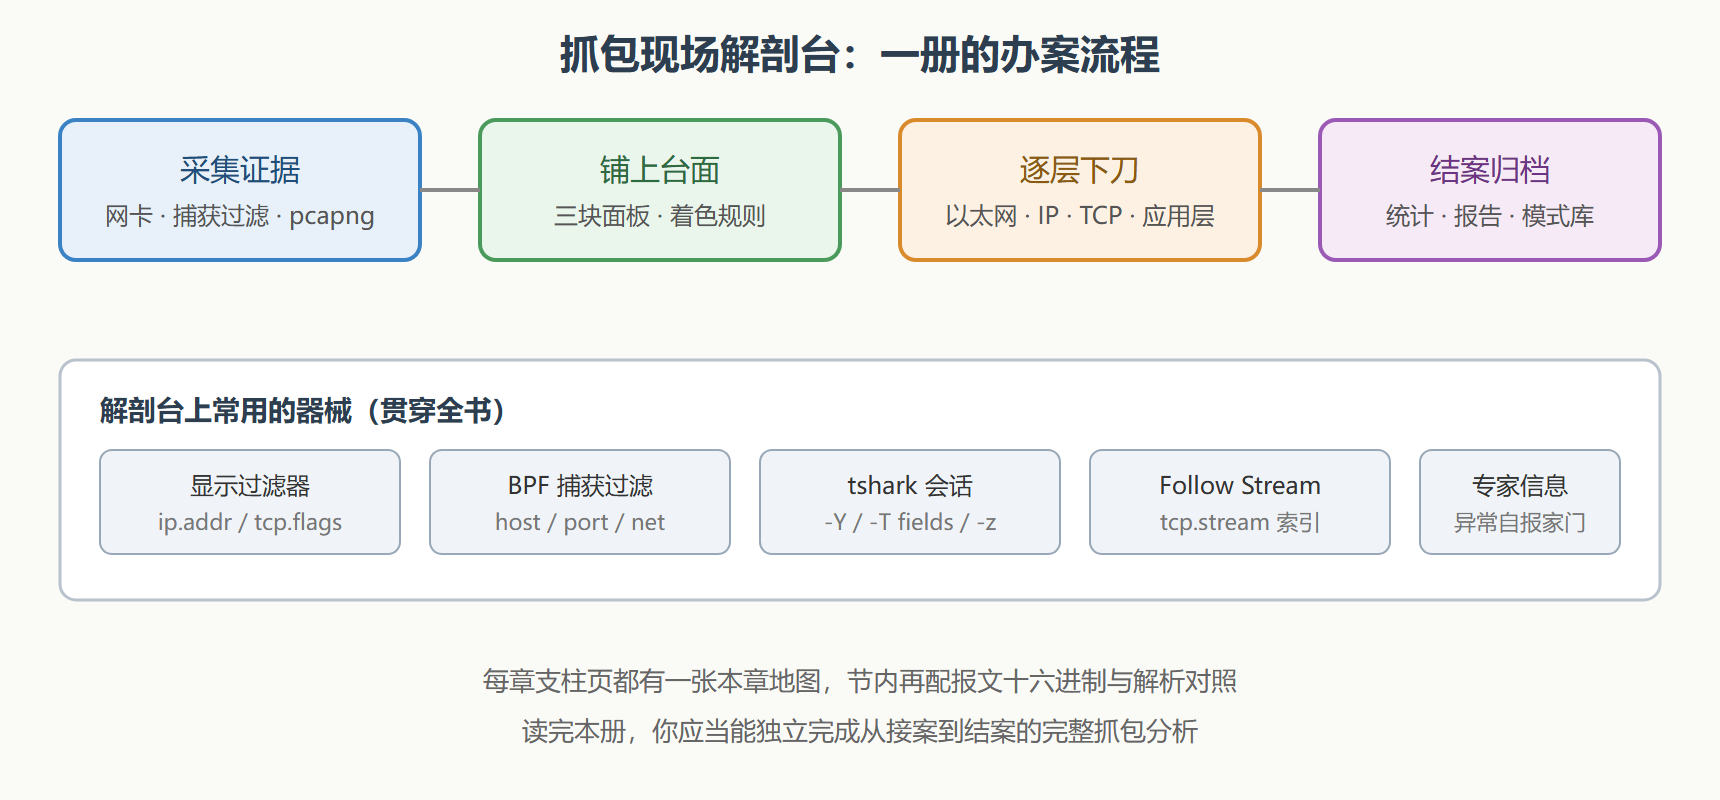
读法建议与约定本册假定你在 Linux 或 Windows 上装好了 Wireshark(含命令行的 tshark 与 dumpcap),个别会话在 macOS 上同样适用。所有示例中的地址、域名与报文均为教学构造,字段名以 Wireshark 4.x 的显示过滤器字段为准——比如 tcp.flags.syn、dns.qry.name、tls.handshake.type 这类写法,全书会反复出现,见多了自然就记住了。
自测与验收
每章支柱页都配了"学习目标",那是可检验的能力条目而非愿望清单——读完一章回到条目上,能对每条说出对应的具体操作(用什么命令、看什么字段、怎么判定),才算过关。书末三章另有验收性内容:8.3 节的模式库与结案报告模板可以直接用于日常工作,9.3 节末尾有一份"出师自测"三标准。建议的练习节奏是"读一章、练一章":每章的会话示例都在本机可复现,照着敲一遍、再改一改参数,比连读十章的收获大得多。
需要提醒的是:抓包是"看见一切"的能力,也意味着你可能看见密码、令牌与他人的隐私。第 6 章会专门讨论授权边界与证据保管,在那之前请只在获得许可的网络里练习。配图册附的样例报文都来自公开样本库或本地实验环境,随时可以复现。
现在,戴上手套,从第 1 章开始:先认全解剖台上的每件器械的名字。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...