- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
凌晨两点,跨境电商的值班群突然弹出告警:对象存储里新冒出一处公开读写的存储桶,桶里存着历年全部用户的订单快照。值班工程师先把权限改回来,再去查访问日志——然后发现日志保留期只有七天,关键时段的记录已经被滚动覆盖了。改配置只花了十来分钟,可"谁在什么时候拿走了数据"这个问题,永远没有答案了。
这个夜里暴露的不是一个漏洞,而是一条完整的知识断层:存储桶权限属于平台与基础设施安全,日志保留属于安全运营与治理,跨境订单数据牵出数据分类与合规义务,而"出了事找谁赔"最终落在合同与责任划分上。把这四个碎片串成一张完整地图的,正是云安全专家认证(Certified Cloud Security Professional,CCSP)所划定的知识体系。本教程把这套体系拆成八场攻防推演,带你从一个告警走到一套体系。
CCSP 是什么,这本教程讲什么
CCSP 由国际云计算安全专业认证机构与云安全联盟联合推出,面向的是"既要懂云、又要懂安全、还得能跟法务和审计对话"的复合型角色。它不考某个厂商的控制台按钮位置,考的是六大域构成的通用方法论:云概念、架构与设计;云数据安全;云平台与基础设施安全;云应用安全;云安全运营;法律、风险与合规。
国内读者常把它与 CISP、CKA、各大厂商的云安全认证放在一起比较。粗略地说:厂商认证教你"这家云的控制台怎么点",容器认证教你"集群怎么管",而 CCSP 教你"在谁家的云上,这套防线应该长成什么样、责任怎么切、出了事怎么讲清楚"。它是视野最宽的一张图,也是本教程的组织骨架。
为什么用"攻防推演"的方式学
市面上多数认证教材按域平铺知识点,读完像背了一张术语表。这本教程换一种走法:每一章是一场推演,每个知识域都被放到"攻方会怎么走、守方拿什么挡、规则边界在哪"的三面视角下审视。数据安全一章会先让一次典型的数据泄露走完全程,再看加密、密钥管理、分类分级分别卡在哪一步;运营一章会完整复盘一次云上入侵,从最初告警一直推到取证报告与复盘会。
这么写的理由很实际:CCSP 的考题大量采用场景题干,考的不是"什么是加密",而是"在这个局面里你先做什么";真实岗位更是如此——云安全架构师、安全合规经理、云平台安全运营这些职位,日常工作的本质就是推演与取舍。知识点放在局面里学,考证与干活是同一条路。
全册知识地图
全册八章按依赖关系组织:先立地图与语言(第一章),再从架构往下钻到数据、平台、应用三层防线,然后横向铺开运营与合规两条贯穿线,最后落到生态选型与考前冲刺。
图 0-1:全册八场推演的战场全景图
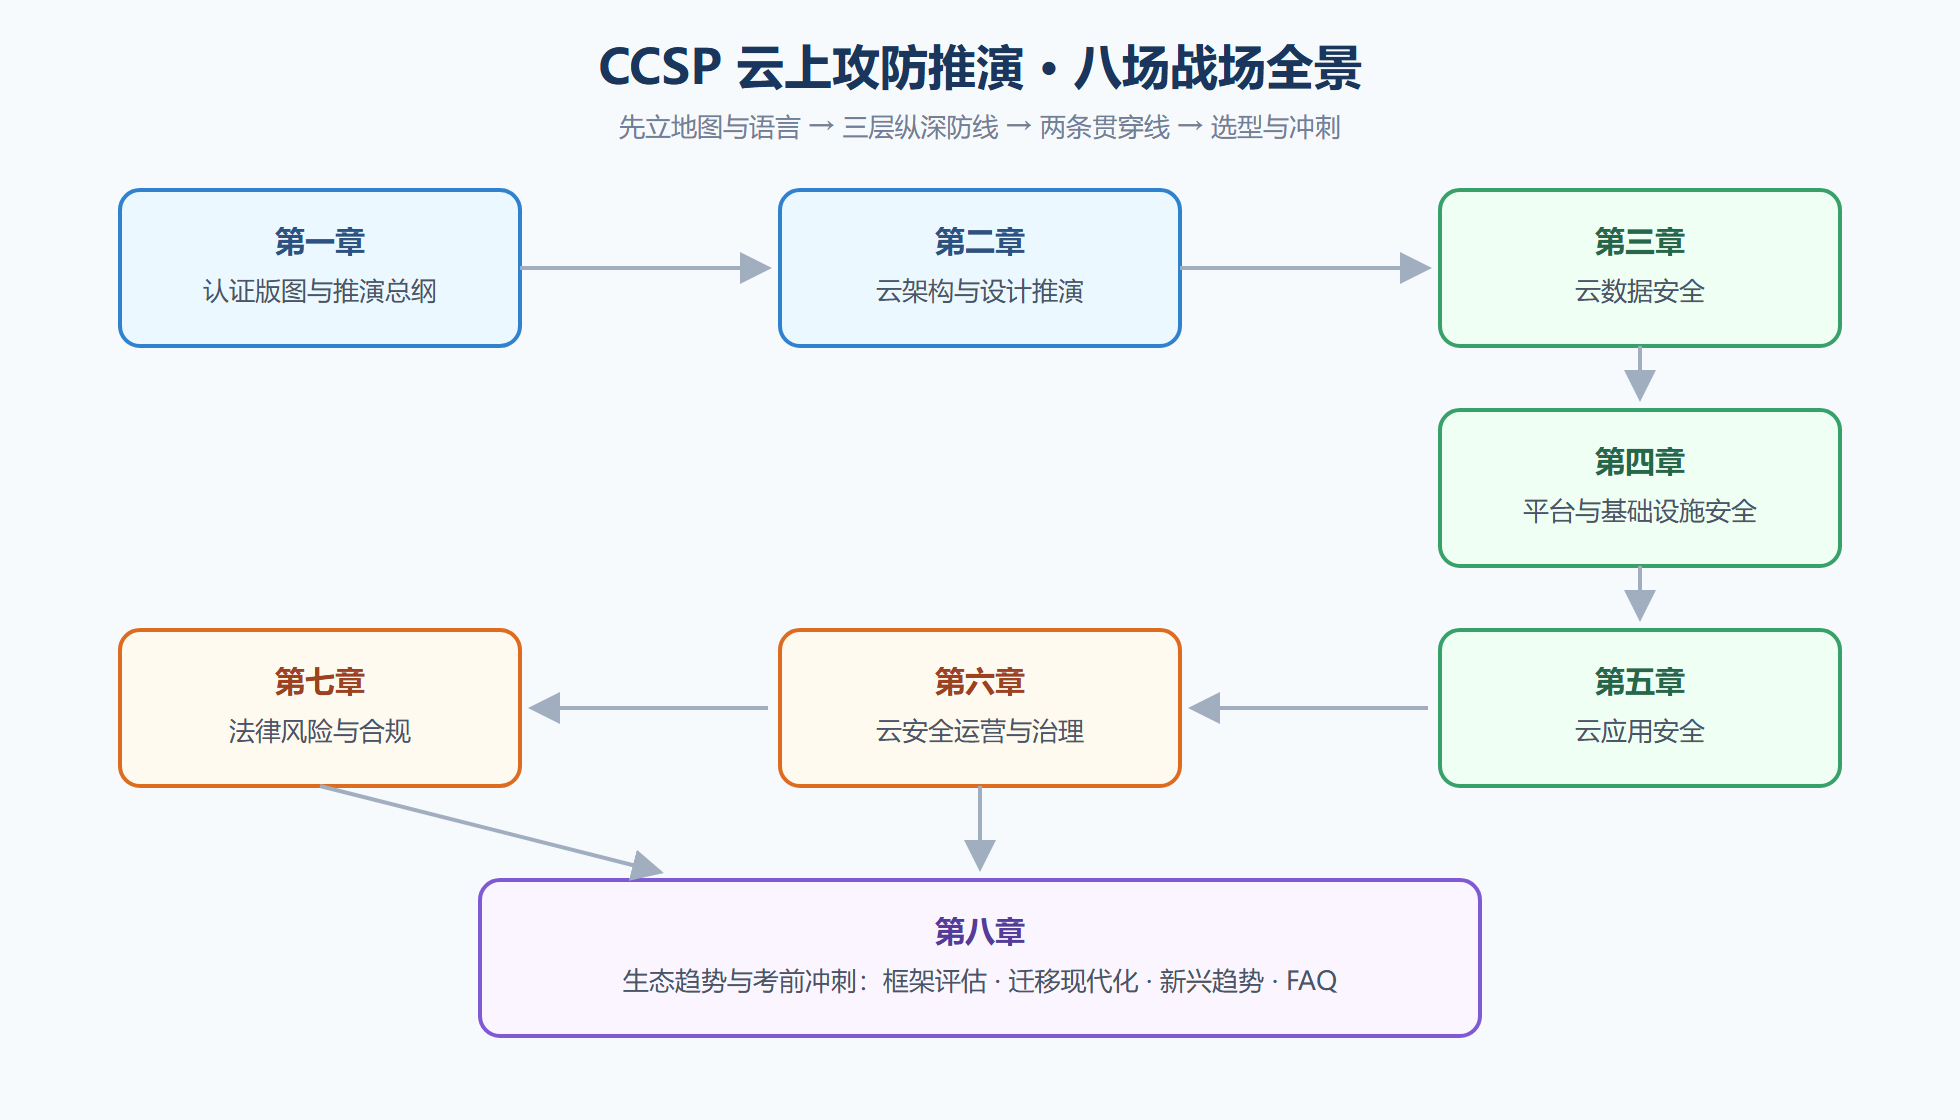
蓝框是地基:先搞清楚认证版图与架构语言;绿框是三层纵深防线,数据、平台、应用层层设卡;橙框是两条贯穿线,运营与合规要横着切过所有防线;紫框是出口,学会选型、迁移与冲刺。颜色即依赖关系,读不懂某一章时,通常是你跳过了它的上游。
怎么用这本教程
奔着考证去的读者:按章节顺序走,每章支柱页开头列了可检验的学习目标,末章的冲刺 FAQ 与实验清单给出考前两周的收敛路径。CCSP 建议持证者有云与安全的复合工作经验,但知识本身不设门槛,架构与开发背景的读者可以直接进入第二至五章,运营与合规背景的读者可以从第六、七章切入再回补前三章。
奔着实战去的读者:把每章的推演案例当桌面演练来做。读完数据安全一章,回头对照自己单位的存储桶加密策略与密钥轮换周期;读完运营一章,检查自己云账号的日志保留期是否撑得起一次完整取证。每节的"推演复盘"部分都留了可以立刻在自家环境里核对的问题清单。
两点约定先说清楚:本教程讲方法论与通用机制,不绑定任何一家云服务商的控制台路径,涉及具体命令时以某家厂商的通用接口为例,思路可以平移;书中案例均为教学推演构造的合成场景,不指向任何真实组织的安全事件。
准备好了就从第一章进推演室。第一场推演从一张认证版图开始——先看清整张地图,后面的每一步才有坐标。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...