03 这张赌注:真实世界的Web风险账本
03 这张赌注:真实世界的 Web 风险账本
安全投入为什么值得?答案藏在几类真实的泄露代价里:被拖走的敏感数据会变成罚款、诉讼和信任流失;可用性崩塌会直接折算成交易额损失;而声誉伤害往往比修一个漏洞贵得多。把风险换算成钱,才能给安全排优先级。
前面两节给了术语和地形,但“风险高”只是感觉。这一节把几类常见事故换算成一张账本,回答那个最实际的追问:我为什么要在这上面花人和钱。理解这一步,才能在第一幕结尾想明白“该不该做、先做哪件”。
一、三类典型事故的经济账
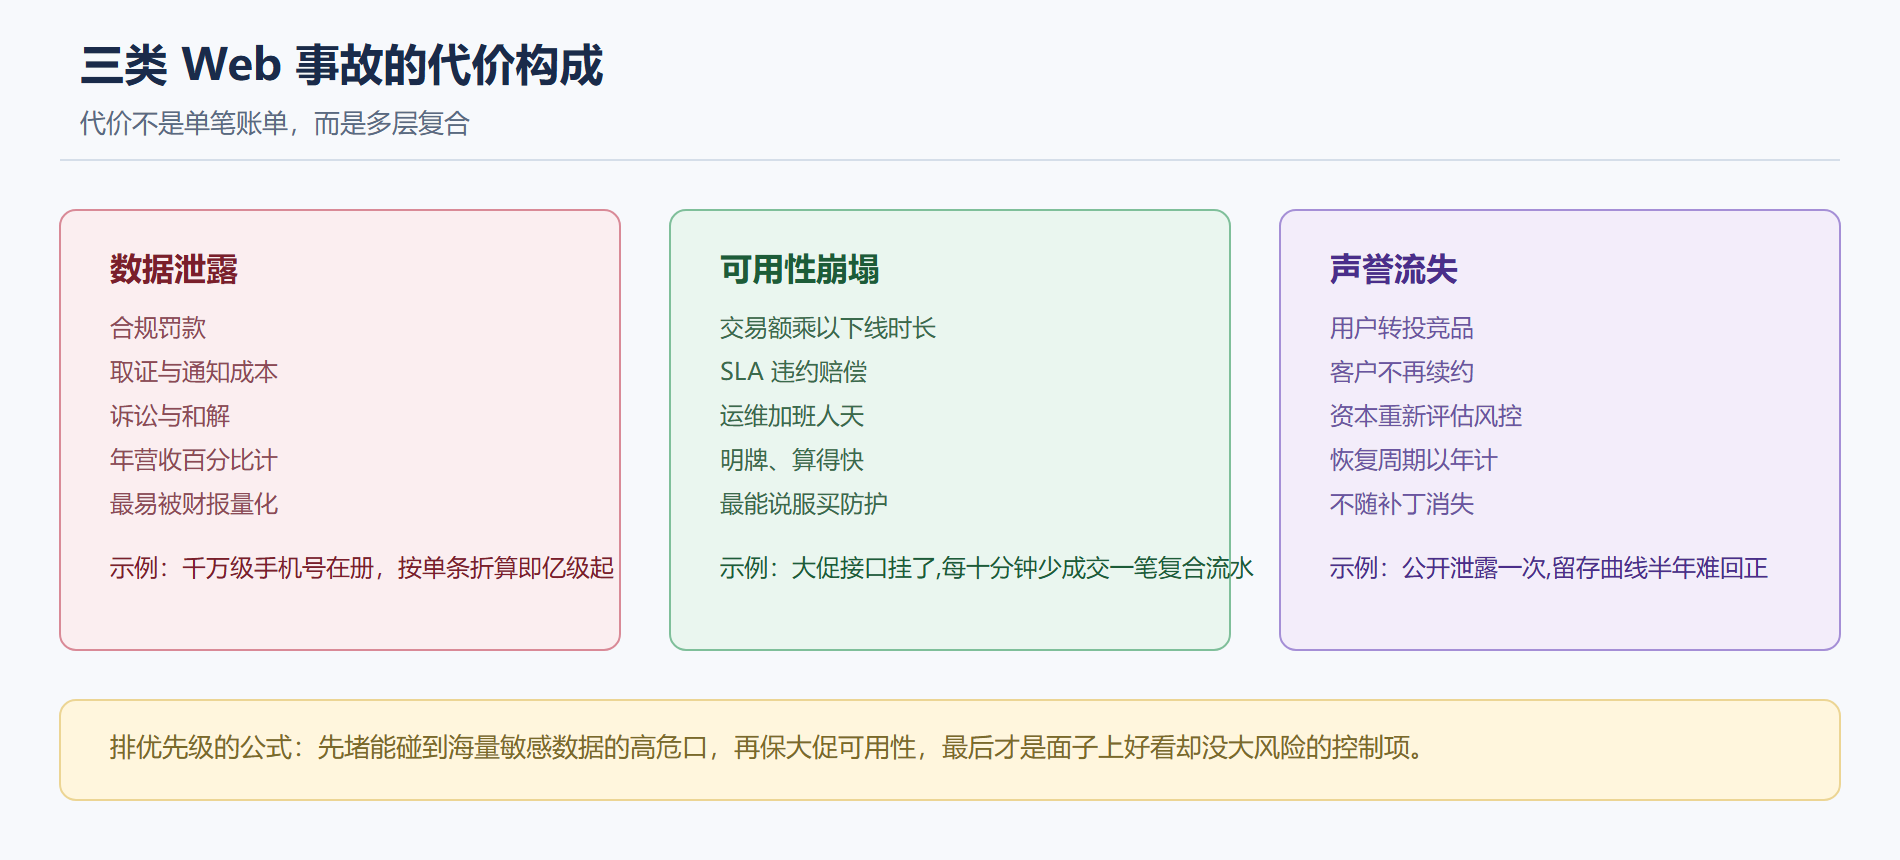
把损失分成三类,各自的计量方式不同,合计起来才是真实代价。
第一类,数据泄露。拖库、越权、配置不当把用户敏感数据送出门,代价由三块组成:合规罚款(按泄露记录条数或年营收比例计)、应对成本(取证、通知、安热门面)、诉讼与和解。这类损失最容易被季度报表量化,也最容易让公司被迫公开场景。
第二类,可用性崩塌。电商大促、对账窗口、核心业务依赖的接口被打挂,损失的几乎是明牌的交易额乘以下线时长。还有隐性部分:SLA 违约赔偿、运维通宵的人天。这类账最容易算,也最能说服“卖云盾的钱值得花”。
第三类,声誉与信任流失。用户改用一个竞品,客户不再续约,资本方重新评估你的风控。这类最难定价,却最致命,因为它的恢复周期以年计,且不随补丁修好而消失。
二、从“出事才补”到“按风险排预算”
多数团队不是不做安全,而是被动应对:被扫出高危才改、上线前才补一道、出事故才招人。这张账本想说明的是,如果你能用“某类数据一旦泄露要赔多少”来反推“今年该花多少钱在加密和脱敏上”,安全就从成本变成了智算。做法是把各敏感字段分类,给每类字段估一个单位泄露成本,再乘以上限持有量,得到“最高敞口”,随后按靠近敞口的大小分配防护预算。
三、一次自己动手的敞口测算
用一个真实项目试跑:列出系统里所有存储用户敏感数据的表或缓存键,命名它们并标注风险级别。示例:接口返回的用户名与手机号,若被越权遍历,泄漏量等于全量用户数。拿这个量乘单条单位成本,就得到该口的理论敞口。敞口大的口,即使现在没爆,也应该排在“优先做访问控制+脱敏”的队列前部——这正是第一幕埋下、后续各幕会反复使用的“先算账再动手”方法。
💡 关键直觉:安全投入的回报曲线是“先陡后平”。堵住最致命的三五个口,能把风险砍掉大半;剩下成排的小口,边际收益迅速下降。别把预算平均撒在每一处,集中打在少数高敞口上。
四、把三类代价摊到具体决策上
账本只有落到动作上才算数。给不同角色一张“读数方式”:向老板汇报时,只讲可用性崩塌和合规罚款,这两个有具体数字、能被季度报表接住;向技术团队交代时,讲数据泄露的触发链和声誉流失,让每个接口 owner 知道自己那摊数据一旦出格会连累整条线。同一份账本,讲给不同人听,撞中的决策点完全不同。
有个容易被忽略的经营点:泄露成本往往不是一次性的。取证要收费、法律顾问按年签、客服按泄露件数处理客诉,后续还有监管整改期的“固定投入”。很多公司把安全预算做成“事故后一次性支出”,却漏了后续两三年为同一批事故续费的成本。算敞口时,把“一次性赔偿+持续合规成本”一起折进去,预算才不打埋伏。
五、这张账本的三个边界
别把账本当作万能武器。第一,它擅长说服“先修哪个口”,不擅长证明“系统整体安全”——低敞口事故堆多了,也会拖垮可怜预算结构。第二,单位成本估不准时,宁可把区间放宽成“下限到上限”,也别假装精确,拿一个拍脑袋单值去说服决策层会反噬。第三,账本要跟着业务走,产品加了新数据字段、买了新第三方,敞口地图当天就该更新,否则你在一张过期地图上找要塞。
六、一次完整的事故账本演练
试算一遍才能把抽象数字变成肌肉记忆。假设一个平台存了 500 万条用户记录,其中手机号可被越权接口遍历。先估单条成本:按国内外数据保护罚款与客诉折中,取一条手机号外泄的“一次性+后续”综合成本为较低区间,那么在极端全量泄露下,光这一项的理论敞口就是 500 万乘这个单位成本的数量级。再叠加可用性:若另一个核心对账接口被打挂一次大促,按每分钟交易额与违约赔偿估算,两个小时的口子是多少。最后补上声誉:忠实用户开始注册竞品、续约客户松动,这部分按全年收入损失的一小部分计。把三块加起来,你会得到一个“不去堵这个口,概率性负债是多大”的直观数。这个过程的价值不在精确,而在把“风险高”翻译成“具体到能排序的数字”,好让预算表上的每一块钢板都对准最高的敞口。
七、账本的价值在于“逼你把话说具体”
收个尾:账本最大的作用不是那个漂亮的总数,而是它逼着所有人把“感觉有风险”翻译成“哪个口、多少量、赔多少、先修谁”。没这张账,讨论安全投入往往停在“应该重视”的层面,谁也落不了地;有了账,每一次取舍都是被数字逼着做的,争议也有了共同的尺寸。它当然不精确、有边界,但它能在你必须在“先修这个还是那个”的二选一里拍板时,给你一个比直觉可靠得多的坐标系。这张账和它背后的排序逻辑,正是贯穿全册“先算账再动手”这条主线的起点。往后每一幕给出的防御,你都可以回过来问一句:它压低了哪一类敞口、用多少钱换来的——把这句问到底,账本就不会只是一张静态的表,而成了抉择时随时待命的对照尺。
本节要点回顾
- 账本读数因人而异:向管理层讲可用性与合规,向工程讲触发链与声誉,同一份账拆解成不同话术。
- 泄露成本常是持续项:取证、法务、客诉、整改期合规投入会把一次性赔偿放大成多年账单,测算要一并折算。
- 账本边界清晰:它擅长排序口子,不擅长证明整体安全;单位成本宁可用区间也别假装精确。
- 账本跟着业务走:新增数据字段或第三方,敞口地图当天更新,避免用过期地图做决策。
- 三类代价:数据泄露(罚款+应对+诉讼)、可用性崩塌(交易额+违约)、声誉流失(长期最难定价)。
- 数据泄露最易量化,适合用来向上说明“加密脱敏值得做”。
- 可用性崩塌是明牌,最能说服购买抗 DDoS 与高可用投入。
- 声誉流失恢复期以年计,不随补丁消失。
- 按敞口排预算:先估数据单位泄露成本,再乘持有量,靠近敞口大者优先加固。