- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
Web 安全基础:常见漏洞与防护措施教程导读
本教程把 Web 安全讲成一场攻防演练剧场:每一幕先完整上演一种攻击手法(背景、注入点、载荷、实况效果),再拉回防御一方的加固措施,最后用一个可复现的验证小节收尾。读完你会从“知道有漏洞”走到“能给对方下套又能自己拆雷”。
这是一份面向 Web 开发人员、运维工程师和初入安全行业者的基础教程,覆盖 OWASP 常见漏洞清单里最容易被利用也最容易自查的那些条目。我们不追求让你成为渗透测试专家,而是给你一张可执行的地图:什么位置会漏、攻击者怎么打、你该在代码和配置的哪一层把它堵上。
§学习路径说明:教程按“先建立威胁视角,再逐个体验攻击手法,然后补齐加固手段,最后串成安全工程闭环”的顺序推进。四个阶段不是并列的四个抽屉,而是层层叠加——防御手段几乎总是要回头呼应前面学过的攻击手法。
全册知识地图
下图把七幕的依赖关系画成一张编排图:先看威胁全景建立坐标,再依次打开注入与脚本、身份与数据、解析与服务器这几组攻击面,随后转入加固工具箱和边缘防护,最后用安全工程闭环把这些知识钉进研发流程。
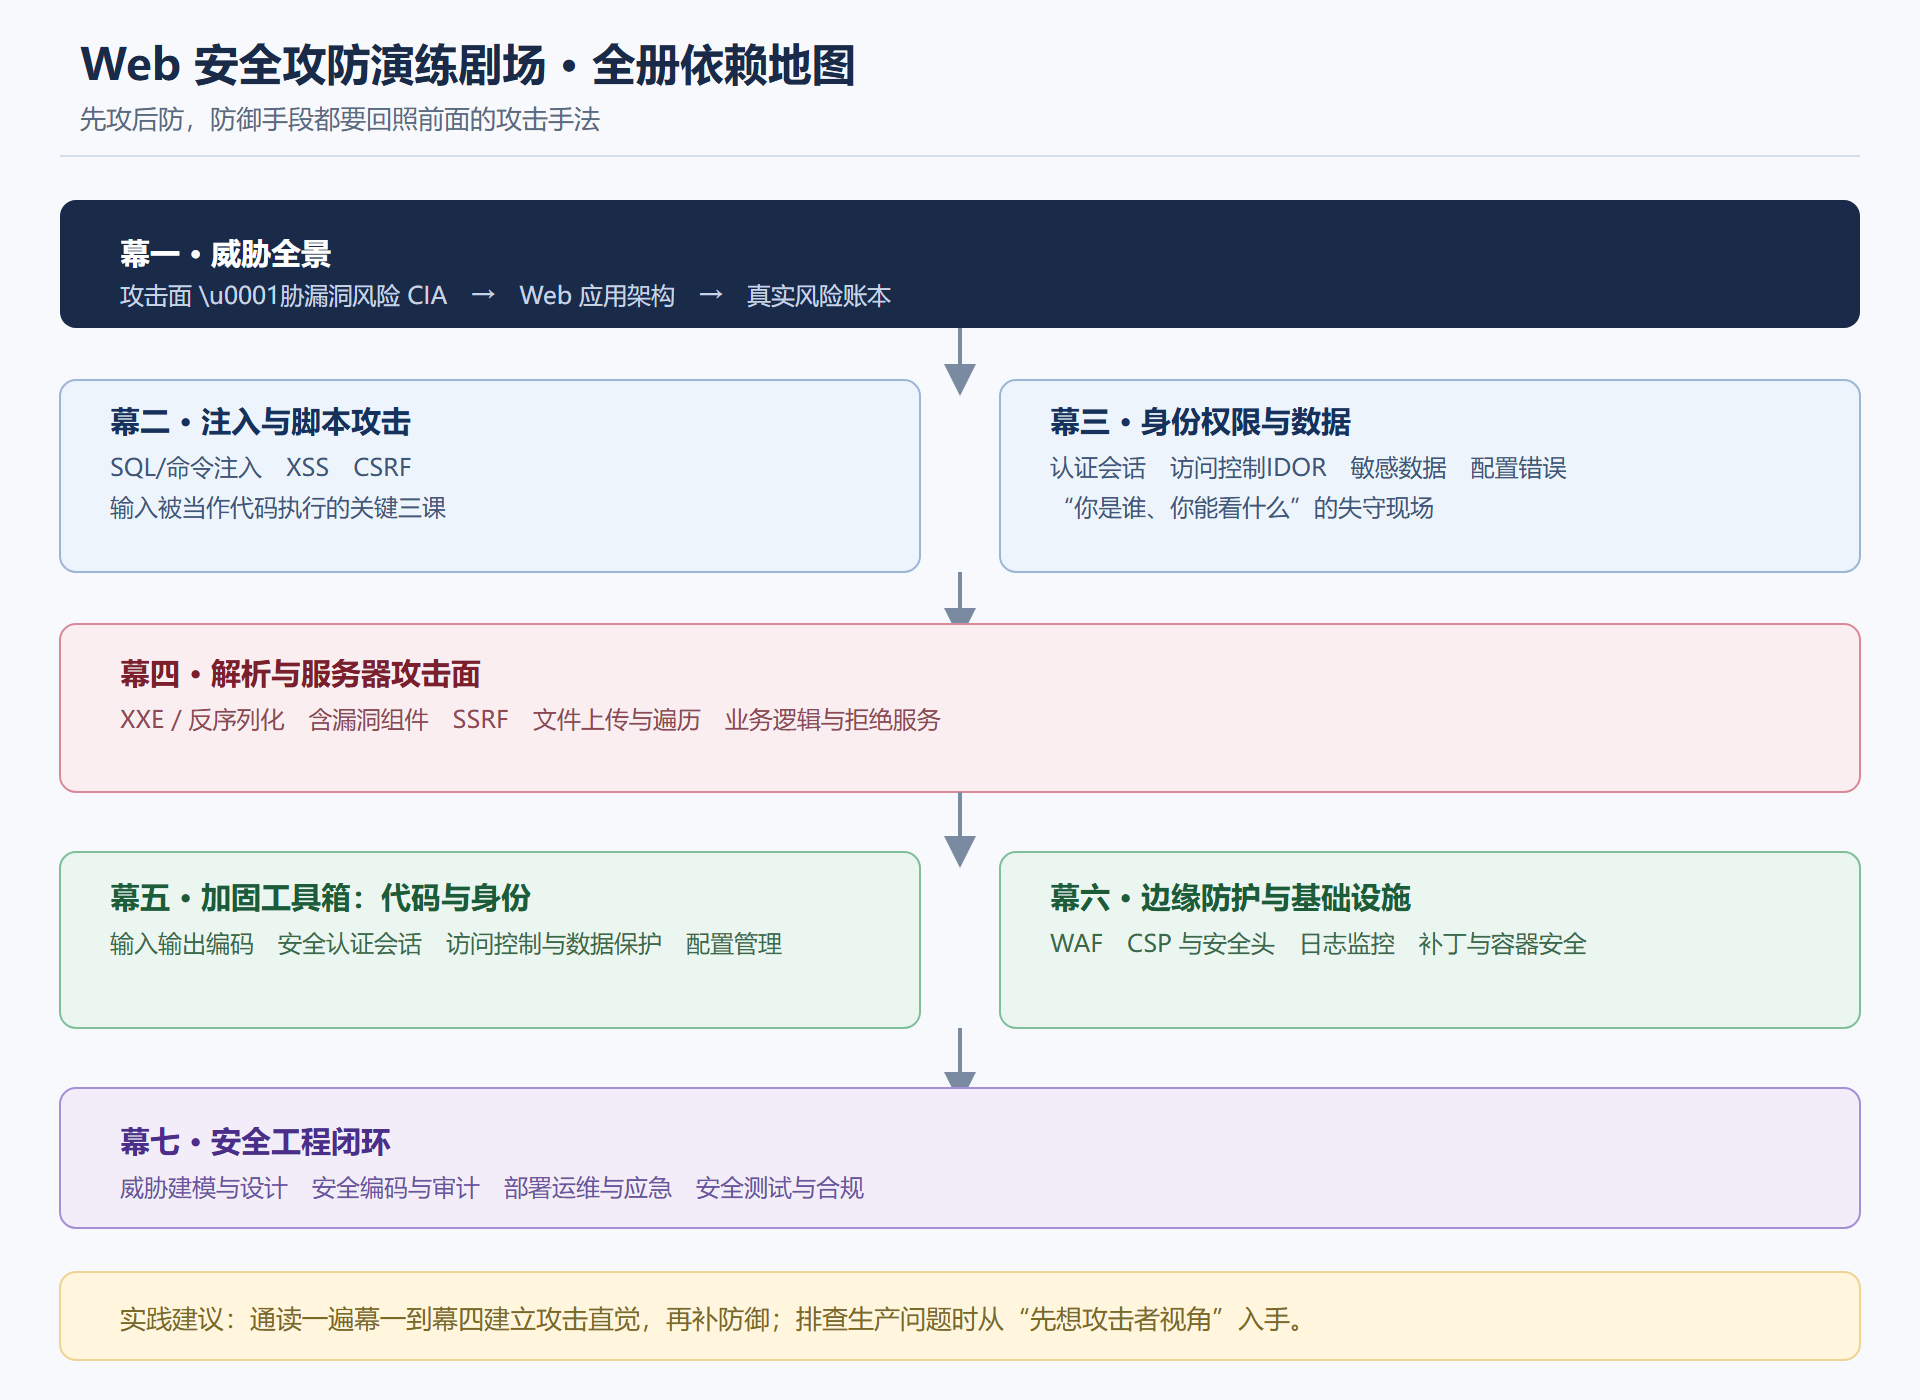
图中箭头表示学习依赖:幕二到幕四的攻击手法是幕五、幕六防护措施要解决的“问题来源”,幕七则把这些响应固化进研发和运维流程。
这套教程怎么读
- 攻击手法章节看懂“为什么能打成”比记住载荷更重要——理解了拼接和解析的边界,才能自行推导变体。
- 防护章节不必背清单,重点体会“在哪一层起作用、失效边界在哪”。多数防护给的是缓解而非根治。
- 每幕末尾或章内正文附有可复现的小实验,建议在你自己的隔离环境里动手验证,而不是只读文字。
- 术语第一次出现都给出中文释义与英文全称,方便跨文档检索(例如 XSS、CSRF、IDOR、SSRF)。
读完你应该能
- 用攻击面、威胁、漏洞、风险、CIA 三元组这几个词准确描述一个安全问题的本质。
- 对 OWASP 常见漏洞(注入、XSS、CSRF、认证/会话、越权、敏感数据、配置错误、XXE、反序列化、SSRF、文件上传、路径遍历、业务逻辑、拒绝服务)说得出“成因、攻击原理、典型影响”。
- 针对每类漏洞给出至少一层有效的缓解手段,并解释其适用边界。
- 看懂并配置 CSP、HttpOnly、SameSite、HSTS 等最常见安全头的含义与坑。
- 画得出 SAST、DAST、IAST、SAST 之间的分工,并能把渗透测试与漏洞扫描区分开。
- 用威胁建模的思路给一个新功能列出“该防谁、防什么”的清单,并在代码审计中按清单逐项核查。
章节导览
第一幕威胁全景搭好地基;第二幕到第四幕逐一上演注入、脚本、身份、数据、解析与服务器端的攻击;第五、第六幕转换成防御方,补齐代码层、身份层和边缘层的加固;第七幕把安全意识沉淀为威胁建模、安全编码、代码审计、应急响应和安全测试的工程动作。用最短的路径拿到动手能力的读者,可以先读第一幕,再直扑第二幕的 SQL 注入与 XSS,其余按需查阅。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...