04 默认口令之祸:安全配置错误
04 默认口令之祸:安全配置错误
安全配置错误指系统、服务器、框架、库的安装与配置存在疏漏——默认账号密码、未禁用多余功能与示例页、错误信息暴露堆栈、缺失安全头、权限过宽、未及时打补丁——这些不修代码逻辑也能切入。它常是攻击者扫描自动化最早捡到的一类“低垂果实”。
前几节的问题都在代码与数据里,这一节讲的是“环境本身的疏忽”。攻击者不一定要找多精巧的漏洞,很多站点死在“管理后台还挂着默认口令”“示例文件没删”“错误页把数据库报错打给用户”这类没有技术含量的配置上。这也解释了为什么自动化扫描能批量通透一批站点。
一、问题与直觉:八项常见错配清单
- 保留默认账号密码:数据库、框架后台、服务器管理页出厂就带,admin/admin 一猜即中。
- 启用多余功能与端口:不必要的服务、调试开关、FTP、开放过多端口,扩大暴露面。
- 错误信息外泄:堆栈跟踪、数据库错误、框架版本直接丢给用户,泄漏内幕助攻击者探测。
- 未删示例应用/文档:默认安装的演示页常带已知漏洞老版本。
- 目录列表开启:没配默认页的目录直接列出文件,暴露源码与结构。
- 缺失安全响应头:HSTS、CSP、X-Content-Type-Options、X-Frame-Options 缺配置,削弱浏览器侧防御。
- 权限过宽:文件、目录、数据库账户给了比需要更大的权限。
- 补丁滞后:已知漏洞因版本不更新长期裸奔。
二、核心原理:错的不是代码,是默认态
这类漏洞的共同特征是“软件装了但不设防”:出厂默认为了“好用”往往以开放为先,生产环境要专门“加固”才能达到安全态。它不需要攻击者多聪明,只需要自动化扫描脚本去命中默认配置。因此它常被当作渗透测试的起点,也是被利用门槛最低的常见漏洞之一。
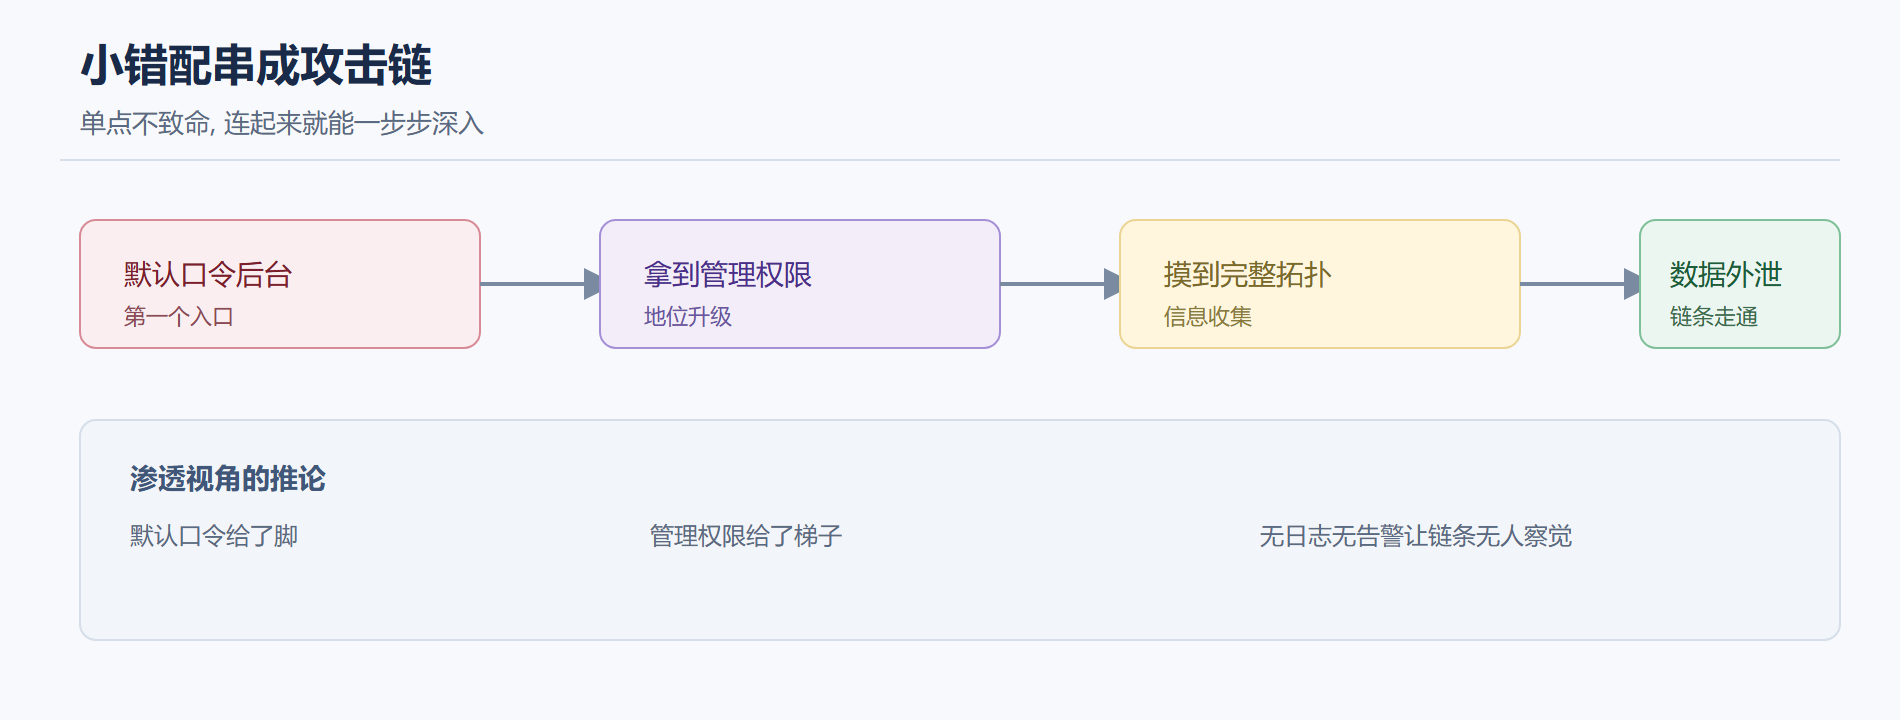
小错配为何成大患,全看它怎么串成链——一条默认口令能扶起一整套渗透路径。
三、实际影响
配置错误单独看往往“不致命”,但它极易成为链条的起点:一个默认口令的后台 → 拿到管理权限 → 进一步横向移动;一条堆栈跟踪 → 反推技术栈与版本 → 命中已知漏洞;目录列表 → 摸清代码结构 → 精准注入。它的价值不在于单点破坏,而在于给后续攻击喂信息喂入口。
四、工程实践要点
- 改掉所有默认凭证:落地即改,绝不沿用出厂口令,配合强口令与最小特权。
- 最小化暴露:关闭非必要服务与端口,删除示例应用与文档,禁用调试模式。
- 安全错误处理:生产环境返回通用错误页,详细堆栈写日志不下发。
- 配置安全头:补齐 HSTS、CSP、X-Content-Type-Options、X-Frame-Options、Referrer-Policy。
- 定期配置审计:把检查做成巡检项,验收上线清单里明确“默认项已处理”。
- 及时打补丁:把补丁更新纳入版本与容器重建流程(与第六幕补丁管理呼应)。
💡 关键直觉:配置错误的价值在“喂速度、喂信息、喂入口”。渗透里最忌只盯一个“大漏洞”,更要留意一堆小错配怎么串成链。防守方同理——把每条小错配封死,等于掐断了攻击者搭梯子的横杆。
五、一次完整的演练
背景:本地起一个新装的演示服务,保留默认后台与示例页。操作:照手册扫一遍默认端口与默认口令,访问示例目录看是否能列出文件。结果:默认口令可登录后台、目录列表暴露了安装与源码结构。解读:未加固的默认态给了攻击者入口与地图。变式:改默认口令、删示例页、关目录列表、补上安全头与通用错误页,重复扫描看到这些入口全部关闭,链条在第一环被掐断。
六、安全清单长什么样
很多人知道要查配置,但不知道查什么、按什么顺序。给一份可直接过流程的核对样本:核对项一,是否有端口/服务/账号是安装后从未被用过的(去掉去年建已无人认领的实例);核对项二,错误处理是否统一走通用错误页,堆栈有没有混进响应体;核对项三,安全响应头是否在网关统一注入,而不是散落在各业务代码里;核对项四,数据库与对象存储账户是否为最小权限,谁需要谁申请、到期回收。把这几项做成上线前必查的 checkbox,比临时想起“哦对了我该看看”可靠得多。清单的价值不在条目多,而在每次都有人逐项执行、执行结果有记录可查。
七、别把配置问题拖成“历史包袱”
配置错误另一个隐蔽成本:它随架构腐化而累加。新服务照搬老配置模板,模板里如果原本带着旧示例目录和不必要端口,新服务就自动继承了一套错配;有人离职后,其名下权限、账号、实例往往成“僵尸资产”,没人清理也说不清归属。所以配置审计不能只在“出事时”做,要有节奏地定期巡检,同时给“僵尸资产”设一个“无人认领即回收”的默认策略。这样配置错误才不会从“一次疏忽”沉淀成“长期裸奔”。
八、用“最小默认”替换“最方便默认”
配置错误反复出现的深层原因是厂商默认“以好用为先”。扭转它的思路,是把生产环境的“默认态”从最方便改成最小暴露:安装完先做一次性加固脚本,把默认项集中处理,而不是新服务一个个手点。给加固脚本一个可复用的样例——统一改掉出厂凭证、统一禁用示例与调试、统一注入安全头、统一收紧端口与权限,新环境跑一遍脚本就达到基线,人多也不靠自觉。更稳的还有两招:一是用配置基线检查工具定期比对“当前配置 vs 基线”,偏离即告警,防止配置随时间被手改漂移回开放态;二是把“允许例外”设成显式申请而非默认,谁要开某个端口就得落申请记录。把默认态从“方便”转向“收紧”,配置错误这类低垂果实才能在芽阶段就被摘掉。
本节要点回顾
- 安全清单可执行:核对项聚焦无人认领端口、错误处理、安全头统一注入、最小权限账户,逐项留痕。
- 配置问题会随架构腐化累积:老模板传错配、离职资产成僵尸,要有节奏巡检与无人认领即回收策略。
- 配置错误是“装了没设防”的默认态,靠扫描即可批量命中。
- 默认口令、多余功能、示例页、错误外泄是最高频的几项。
- 安全头、错误处理、目录列表、权限是配置审计的重点核对项。
- 补丁滞后让已知漏洞长期裸奔,需纳入例行更新。
- 单一错配不致命,但会串成攻击链——切勿忽视小项。