04 更新与容器:补丁管理与容器微服务安全
04 更新与容器:补丁管理与容器微服务安全
补丁管理与更新是持续消除已知漏洞的例行动作,把 OS、Web 服务器、框架、库、容器基础镜像都维持在已更新且有漏洞扫描覆盖的安全态;容器与微服务安全则关注最小镜像、按权限运行、网络隔离与镜像签名信任,避免把宿主机与集群的暴露面放大。两者是“环境与依赖持续可控”的落点。
第六幕收尾处理“环境和依赖的持续可控”。前几节讲“一次性的配置”,这一节强调“持续更新与隔离”——因为已知漏洞会不断被公开,容器化的出现又带来一批新的默认风险点。处理好更新与容器,才谈得上环境长期安全的可维持性。
一、补丁管理:把“已知漏洞”持续清零
补丁更新和高危跟踪是环境安全的底线:
- 建立需要更新的资产清单(OS、运行时、Web 服务器、框架、库、容器镜像)。
- 追踪安全公告,对命中已知漏洞的组件优先评估并安排升级。
- 把依赖扫描接进 CI/CD,提交即查、高危阻断(呼应第四幕组件漏洞)。
- 环境与镜像保持一致,避免“开发新、生产老”的版本漂移。
延迟补丁最常见的借口是“怕破坏兼容”,代价是把公开 PoC 的漏洞拖到被扫。合理姿势是“补丁环境隔离小范围灰度 — 回归 — 再全量”,既守住安全又不失稳定。
二、容器与微服务安全:别把暴露面放大
容器解决了交付,也带来一批“新的默认风险”:
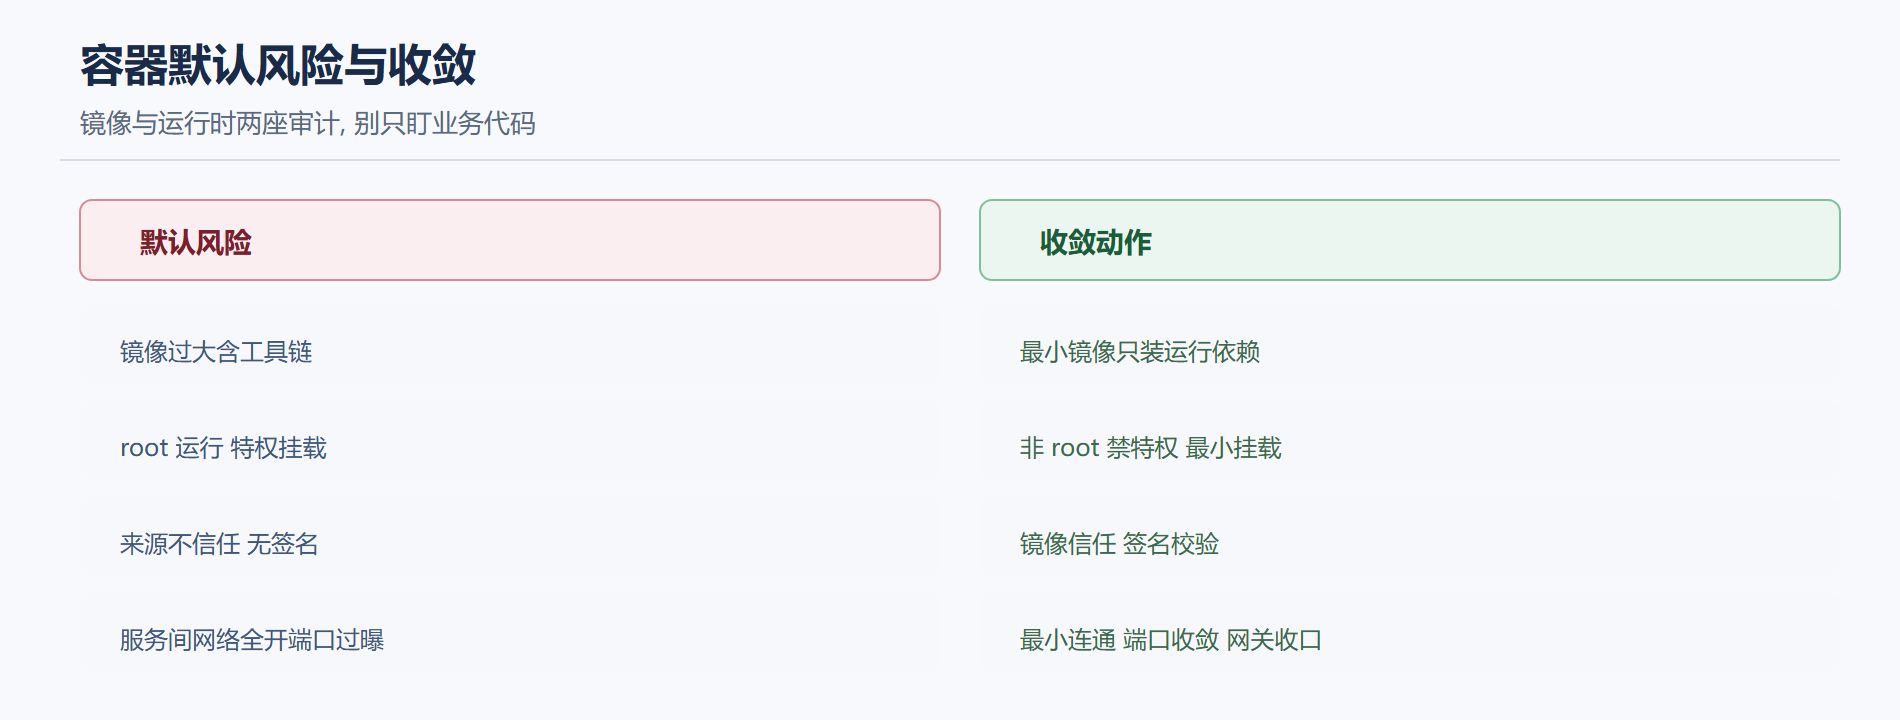
- 镜像过大且含工具链 → 攻击面大、攻击者拿到 shell 后有更多道具。
- 以 root 运行、特权模式、挂载敏感宿主目录 → 逃逸后权限平滑放大。
- 镜像来源不信任、无签名 → 供应链在不知情里被投毒(呼应第四幕组件供应链)。
- 服务间网络全开、端口过度暴露 → 横向移动无障碍。
收敛方向的通用做法:最小化镜像(只装运行时依赖)、非 root 运行、禁特权与危险挂载、镜像信任与签名、网络最小连通与端口收敛、运行时隔离与资源限制。
镜像问题 vs 运行时问题的对应关系,画成一张“治理对账”很清楚。
三、微服务化的额外注意
微服务把单体拆成多个边界,安全必须在“边界与治理”上跟稳:
- 服务间调用要认证与最小授权(拒绝“内网无缝信”的旧观念)。
- 统一网关负责突出链接入与限流,服务内部不再暴露公网。
- 配置与密钥集中管理、按环境隔离,不入镜像不硬编码。
- 每个服务独立被补丁与扫描,避免“一个旧镜像拖垮全局基线”。
四、工程实践要点
- 镜像扫描与依赖扫描缺一不可,放进可持续管道。
- 最小镜像 + 非 root + 禁特权 + 信任签名为容器基线。
- 服务间最小连通 + 认证授权,网关统一收口接入。
- 密钥与配置集中管理与隔离,不进镜像不进仓库。
- 补丁用“小范围灰度到生产”的节奏,防漂移并兼顾稳定。
💡 关键直觉:容器把“应用与环境”打包交给运行平台,等于把部署安全变成了“镜像与运行时的双重审计”。别只盯着业务代码——你拉进去的每一个镜像、每一个运行参数,都在扩大或收缩攻击面。
五、一次完整的演练
背景:一个以 root 运行、镜像带一堆工具、服务间全连通的演示微服务集群。操作:扫描镜像并检查运行用户、服务网络,用一次容器逃逸风险演示说明特权设置危害。结果:镜像带高风险项、以 root 运行、服务端口全放行。解读:容器默认态把暴露面放大。变式:改为最小镜像 + 非 root + 禁特权 + 端口收敛 + 镜像签名,扫描与检查全部归零,逃逸演示在收紧配置下失败,证明容器治理能显著收缩攻击面。
六、镜像不是“一次建好就永久安全”
很多团队建好一个基础镜像就一直复用,几轮下来旧镜像里早已留下过期的漏洞、过时的依赖。镜像和代码一样需要维护周期:给基础镜像定版本、随上游安全更新重建、把镜像扫描接进发布流程,确保线上跑的镜像没有命中已知高危。同时要给镜像做“最小引用管理”——不止最外层的业务镜像要扫,它依赖的基础镜像、里面装的每个工具都要纳入同一份扫描基线。否则你可能在“代码很干净”的前提下,用一艘船底早漏的旧船出海。把“镜像也按版本维护、按漏洞重建”写进交付规范,容器这条线的安全才能长期成立。
七、运行时隔离与资源限制,别只靠“信任”
容器防御里有个容易误解的点:容器并不天然是安全边界,它默认共享宿主机内核。真正拉开隔离的是运行时参数——禁止特权与危险挂载、加资源限制(CPU 内存文件描述符上限)、必要时上更严格的安全配置文件或运行时安全扫描。仅仅“用容器跑起来”不等于“隔离就绪”。所以验收一个容器的安全,不是看“它是不是 Docker 跑的”,而是看它用了哪些隔离设置、资源有没有上限、逃逸后能走多远。把“运行时隔离设置”和“镜像内容安全”放在一起验收,才是完整的容器治理。
八、给容器治理做一张“默认即收紧”的验收表
容器安全的工作量不少,容易在“好像都做了点”里漏项。给一张可打勾的验收表,新服务上线时逐项过:镜像是否最小且只装运行依赖;是否非 root、禁特权与危险挂载;来源是否可信并带签名;端口与服务间网络是不是只开了必要的最小连通;密钥与配置是否集中管理、按环境隔离、没进镜像仓库;镜像与依赖扫描是否已跑过且无未处置的高危。每一项打勾留痕,全绿才算“可发布”。这张表和补丁管理、微服务边界治理一起,构成第六幕想给你的东西——把“环境与依赖持续可控”从一句口号,变成每一条环境变更都必须经过的安全门。它不复杂,贵在每次都用、并且能追责。
本节要点回顾
- 镜像要按版本维护:定基础镜像版本、随安全更新重建、整个依赖链纳入同一条扫描基线,别用旧船出海。
- 运行时不只靠信任:容器默认共享内核,要靠禁特权、资源限制、更严的运行时隔离设置拉开边界再验收。
- 补丁管理持续清零已知漏洞,资产清单 + 公告跟踪 + 扫描进 CI + 防漂移。
- 容器最小镜像、非 root、禁特权、信任签名是基线,避免放大暴露面。
- 服务间最小连通 + 认证授权 + 网关收口是微服务安全的边界治理。
- 镜像扫描与依赖扫描都要做,缺一不可。
- 密钥与配置集中管理、按环境隔离,不进镜像不进仓库。