7.1 深度伪造:换脸的风险与防御
7.1 深度伪造:换脸的风险与防御
深度伪造指用生成模型(含 GAN 的自编码器变体与扩散模型)合成或替换人脸、语音等生物特征内容。 其技术核心是"共享编码器 + 双解码器"或"编码-生成"管线;风险集中在诈骗、诽谤与舆论操纵三类;防御则沿检测、溯源、预警三条防线展开。本节拆链条、看攻防、给个人自保清单。
走出法庭第一案:黑色造假术。前六章的造假者好歹在"正经生意"里博弈,本节的造假者直接瞄准社会信任的根基——"眼见为实"。
技术链条:换脸是怎么做出来的
主流视频换脸的经典管线源自自编码器思想(GAN 精修收尾):一个共享编码器把 A、B 两人的脸都压到同一个身份无关的表情/姿态空间;两个解码器各自把潜码还原成 A 脸或 B 脸。换脸时把 B 的潜码喂给 A 的解码器——B 的表情姿态、A 的五官身份,一段"借壳"视频就此合成。GAN 的角色在最后一环:判别器逐帧挑"哪里不像真脸",把拼接痕迹、纹理不实磨掉。
深度伪造攻防链条
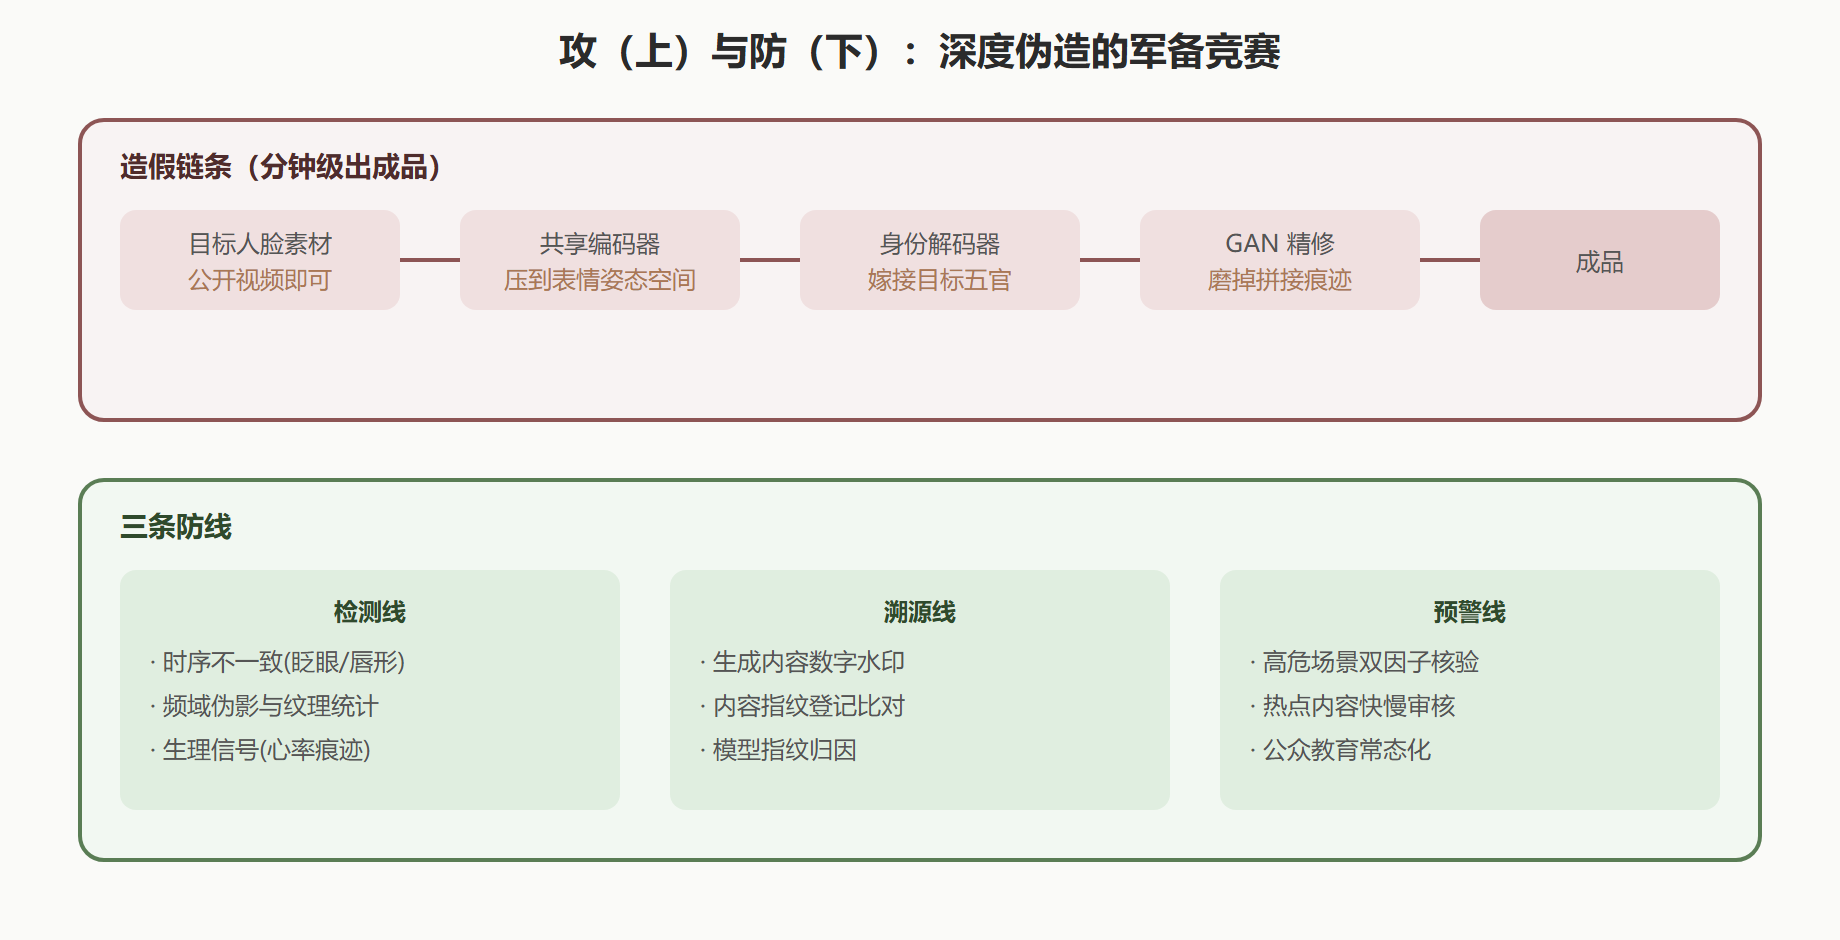
值得注意的技术事实:这条链的门槛在快速下降——从最初需要数百小时专家工时,到开源工具把"几百张照片换一张脸"变成按钮操作;同时扩散模型加入战局,伪造质量与泛化性又上一档。攻防的不对称性是结构性的:造假方只需骗过人眼,检测方却要应对无限的变体。
三类风险与真实伤害面
金融诈骗:伪造亲友视频通话借钱、伪造高管视频指令转账——伤害面最宽,因为攻击的是人际信任通道而非技术系统。诽谤与色情合成:把真实人脸植入从未发生的场景,受害者多为女性,伤害不可逆。舆论操纵:关键时间点的伪造言论视频,辟谣速度永远追不上传播速度。三类风险的共同点:伤害发生在"技术被识破"之前。
检测的苦战:为什么道高一尺魔高一丈
检测端的核心困境:检测器学的伪影,恰恰是造假端下一版要磨掉的。眨眼频率异常曾是最有效特征,新造假管线随即补上;频域统计特征有效,扩散模型换了伪影分布。检测技术实质上在"追着上一代造假跑"。用合成数据量化这种"过拟合旧伪影"的检测器如何失效:
import numpy as np rng = np.random.default_rng(11) # 模拟: 检测器学到"旧版伪影 = 边缘锐度异常"这一特征 # 旧版伪造样本: 边缘锐度偏高 old_fake = rng.normal(0.9, 0.05, 500) old_real = rng.normal(0.5, 0.08, 500) # 新版伪造: 伪影被磨掉, 锐度分布与真实重叠 new_fake = rng.normal(0.55, 0.08, 500) def detect(samples, thr=0.7): return (samples > thr).mean() print(f"旧版伪造检出率: {detect(old_fake):.3f}") print(f"新版伪造检出率: {detect(new_fake):.3f} ← 特征失效") print(f"真实样本误报率: {detect(old_real):.3f}") # 输出: # 旧版伪造检出率: 1.000 # 新版伪造检出率: 0.006 # 真实样本误报率: 0.002 # 单一伪影特征的检测器: 对旧版满分, 对新版几乎全盲—— # 这就是为什么严肃的检测方案必须多特征融合 + 持续更新
读数触目:单特征检测器对旧版检出率 1.000,对磨掉该伪影的新版骤降到 0.006。这个"特征军备竞赛"结构解释了为什么防御重心正在从"检测"向"溯源与预警"倾斜——与其证明内容是假的,不如在源头给真实内容盖章(数字水印、采集端签名)。
个人自保清单
技术防线之外,普通人的实用守则:视频不再单独作证——涉及转账、借钱、指令,一律用第二渠道(回拨电话、当面)核验;关注生物特征的"活体感"——响应延迟、光照不一致、口型音节错位是当前伪造的常见破绽,但别指望永远有效;管理自己的人脸素材暴露面——公开平台的高清正脸素材越少,定向伪造的成本越高;见到"劲爆视频"先缓一缓——传播是伪造内容伤害的放大器,等信源交叉确认。
⚠️ 常见误区:"检测技术进步了,以后不用担心。"军备竞赛结构决定了任何单点防御都会被针对性绕过;可持续的防御是制度(平台责任、溯源法规)加技术(水印、核验协议)加公众素养的组合拳。
本节要点回顾
- 技术链条:共享编码器嫁接身份、GAN 精修收尾,门槛已降到按钮级;
- 三类风险:诈骗(人际信任通道)、诽谤(不可逆伤害)、操纵(辟谣追不上传播);
- 检测困境:单特征检测器对旧版 1.000、对新版 0.006 的骤降演示了军备竞赛结构;
- 防线迁移:从检测转向溯源(源头水印)与预警(高危场景核验);
- 个人守则:视频不作单独证据、第二渠道核验、管理素材暴露面、不做传播放大器。
各国治理动向速览
监管的共识方向已经清晰,路径各有侧重。溯源义务:多国推动生成内容强制标识与平台披露要求,把"标不标"从道德问题变成合规问题。刑责明确化:针对色情报复合成、选举操纵等恶意用途设立专门罪名,比传统诽谤条款的量刑更贴合伤害实质。平台责任:热点内容"快慢双轨"审核(先限流后复核)正在成为大平台的标配。技术标准:内容凭证类协议(采集端签名、元数据存证)为真实内容建立"出生证明",与事后检测形成互补。
常见问题:攻防实务
企业怎么防深度伪造诈骗? 制度优先于技术:转账与指令类操作强制第二渠道核验(回拨登记号码、审批链),并对财务、行政等高危岗位做定期演练。技术手段(活体检测、声纹挑战)作补充——攻击面太大,单点技术防不住有准备的攻击者。
检测产品的宣传可信吗? 谨慎看待"检出率 99%"类宣传:检测器的成绩高度依赖测试集里伪造工具的年代与质量(本节实验已示范跨代骤降到 0.006)。问供应商三个问题:测试集怎么构建、多久更新、对新出现的生成器泛化如何。答不上来的,按过时产品处理。
研究换脸技术本身违规吗? 学术研究本身通常有豁免空间,但发布开源工具与权重时应有滥用评估——降低使用门槛的每一步都该配套防护(水印、限制、许可条款)。"我只想推动技术"在伤害发生后不是辩护词。
案例复盘:一次成功的拦截
背景。某公司财务收到"总经理"的视频通话:画面里领导语气急促,要求向陌生账户转账五十万,理由是并购保密。视频只有三分钟,画质受通话压缩影响。
操作。财务按公司制度执行双因子核验:挂断后回拨登记在案的号码——接通的真总经理对此毫不知情。同时把可疑片段提交安全团队:技术侧发现了两处破绽,通话开头 0.8 秒的口型与音节错位(低码率压缩下的经典伪造痕迹),以及背景光照方向与人脸阴影不一致。
结果。转账未执行,攻击者失联。事后复盘确认这是一起定制化深度伪造攻击,素材可能来自公开的企业宣传视频。
解读。这次拦截的决定性因素不是检测技术,而是"回拨登记号码"这条制度——技术破绽是事后归因用的,制度才是当场救命的。这与本节"防线迁移"的判断一致:在军备竞赛的结构里,流程性防御(核验协议)比单点技术检测更抗迭代。技术破绽迟早被磨平,"第二渠道"永远成立。
变式。同样的攻击打到没有制度的公司会怎样?大概率成功。这说明深度伪造防御的"最后一公里"是组织管理而非算法——安全团队的价值一半在技术,一半在把核验协议推动成不可绕过的流程。