4.1 云安全基本原则
4.1 云安全基本原则
本节摘要:云安全的第一课不是"装什么产品",而是"谁对什么负责"。责任共担模型划出云厂商与客户的边界,最小权限原则限制破坏范围,纵深防御确保单点失效不致命,持续监控让攻击无处遁形。本节把四条基线逐条讲透,并解释为什么同样的问题在 IaaS、PaaS、SaaS 下责任边界会移动——这是你判断任何云安全问题归属的出发点。
本节导航
阅读完本节,你应当能够:
- 用责任共担模型说清云厂商与客户各自管哪些安全层面。
- 说明不同服务模型(IaaS/PaaS/SaaS)下责任边界如何移动。
- 解释最小权限原则的三个落地动作与纵深防御的多层思想。
- 针对"存储桶被公开访问"这类事故,判断责任归属并给出处置思路。
一、问题与直觉
先问一个容易吵起来的问题:云上数据泄露了,算谁的锅?
答案是:不一定。如果云厂商的数据中心被物理入侵,那是厂商的锅;如果是你把存储桶的权限配成了"公开可读",导致用户数据裸奔,那是你的锅。这个"分锅"的规则,就是云安全最核心的概念——责任共担模型(Shared Responsibility Model)。
理解它的价值在于:安全责任不是模糊的"大家都要负责",而是有一条清晰的分界线。 分界线画在哪儿,决定了你该把精力花在什么地方——是去加固自己的配置,还是去投诉厂商。很多人对云安全的认识停留在"云端不安全"或"云厂商会保护好一切",这两种极端都源于没看懂这条分界线。
二、核心原理
2.1 责任共担:一条会移动的分界线
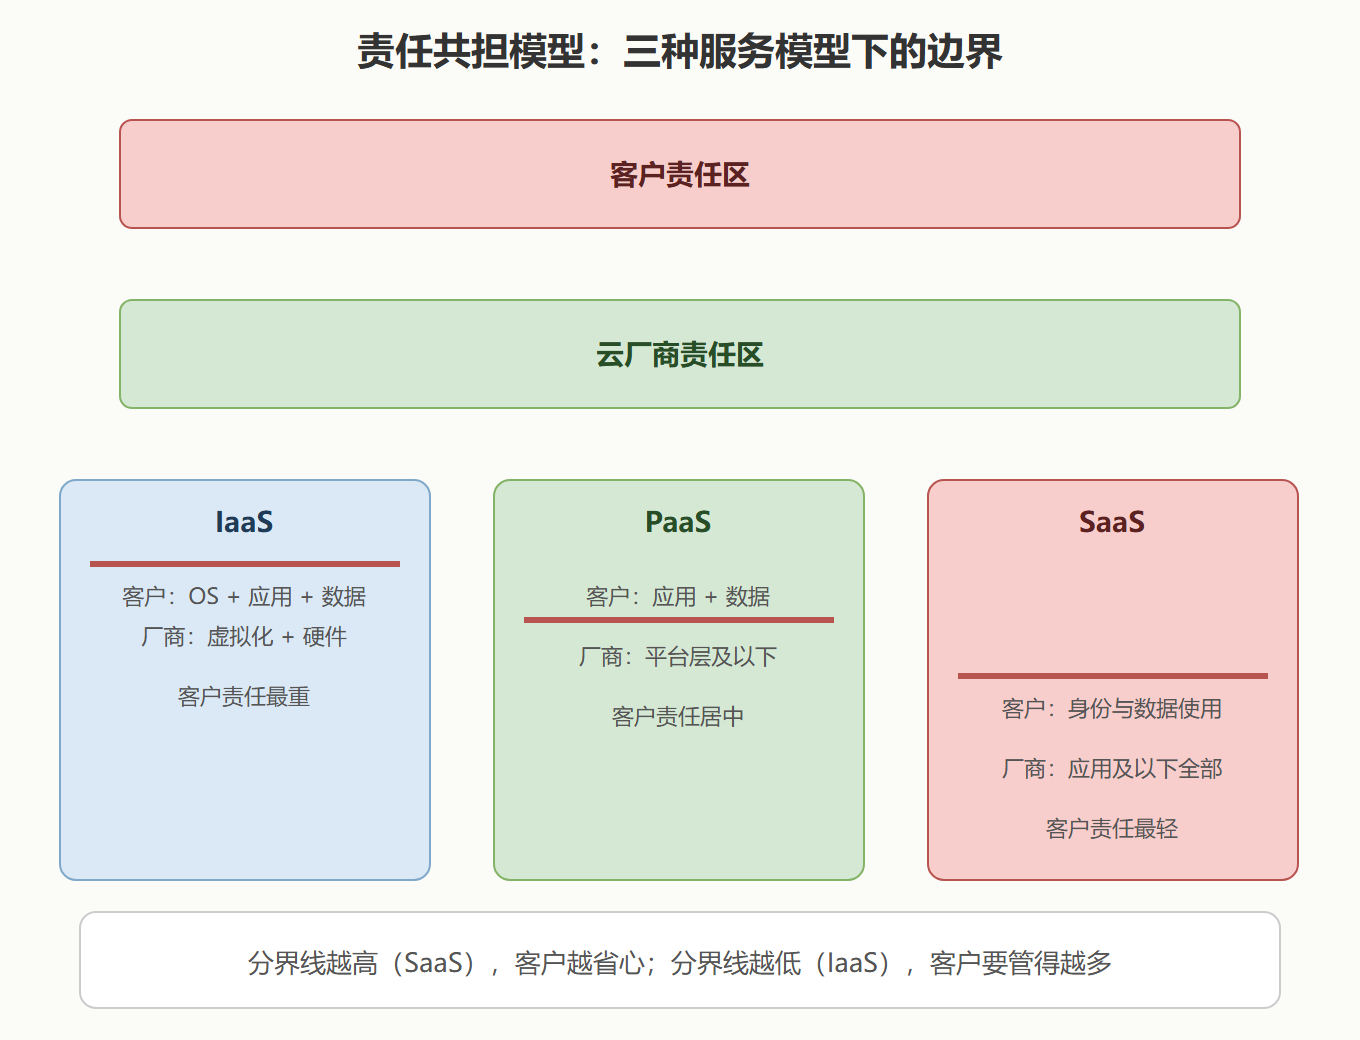
责任共担模型把安全责任分成两大块。云厂商负责"云的安全"(Security of the Cloud):数据中心物理安全、网络基础设施、硬件、虚拟化层、宿主机操作系统的安全。客户负责"云中的安全"(Security in the Cloud):自己的数据、应用、访问控制配置、以及所用服务模型的边界之上的部分。
这条分界线的位置,随服务模型移动。IaaS 下分界线最低,客户要管操作系统及以上几乎全部;PaaS 下厂商上收一部分,客户只管应用与数据;SaaS 下分界线最高,客户只管身份认证、数据使用与访问授权。用第 1 章 1.2 的分层栈来理解:厂商管分界线以下的层,客户管分界线以上的层。
2.2 最小权限原则
最小权限原则(Principle of Least Privilege)要求:任何用户、程序、角色,只被授予完成其任务所需的最小权限,不多给一分。落地靠三个动作:角色划分(按职责定义角色,不直接给人设权限)、权限细化(给到"只够干活"的粒度,而非"管理员全量")、定期审查(权限随人员变动要清理,过期权限要收回)。
为什么最小权限如此关键?因为安全事件最大的放大器,就是"过度授权"。攻击者拿到一个普通账号,发现它有管理员权限,那这道防线就形同虚设。最小权限的本质,是限制攻击者得手后的破坏半径——就算被攻破,影响也被锁在最小范围内。
为了把纵深防御的层次感看清楚,可以用一张图直观表示:攻击者要穿越的每一层,都是不同性质的防线:
这张图想说明的是:攻击链上的每一层都有各自的防守逻辑——网络层看"流量合不合法",应用层看"请求恶不恶意",身份层看"身份可不可信",数据层看"就算拿到密文有没有用"。纵深防御的价值,就是让攻击者不能"一把钥匙开全程",每过一层都要换一种手段、冒一次被发现的险。
2.3 纵深防御
纵深防御(Defense in Depth)的思想是"多层防线":不指望任何单一防御永远有效,而是把多道防线叠加,单层被突破时,下一层还能兜底。云上最常见的纵深组合:网络层(防火墙、安全组)、应用层(WAF)、数据层(加密)、身份层(IAM)、运维层(审计监控)。五道防线各拦一道,攻击者要层层闯关,每层都可能暴露并触发告警。
2.4 持续监控与响应
安全的第四块基石是"动态":安全不是配一次就结束,而是要持续监控(日志、告警、漏洞扫描)并快速响应(发现异常立即处置)。第 3.2 节的监控体系与安全监控是同一套基础设施的两个面向——业务监控管"系统好不好",安全监控管"有没有人搞鬼"。4.5 节会讲 SIEM 如何把安全日志集中分析。
三、工程实践要点
3.1 四条基本原则对比
| 原则 | 核心思想 | 落地动作 | 失效后果 |
|---|---|---|---|
| 责任共担 | 明确谁管什么 | 核对服务模型边界 | 责任真空,出事后扯皮 |
| 最小权限 | 只给够用的权限 | 角色化 + 定期审查 | 攻击面放大 |
| 纵深防御 | 多层防线叠加 | 网络/应用/数据/身份/运维 | 单点突破即全线崩溃 |
| 持续监控 | 安全是动态状态 | 日志 + 告警 + 演练 | 攻击无人察觉 |
⚠️ 常见坑:把"安全责任"全推给云厂商,或者全揽在自己身上。前者会把配置裸奔的锅甩给厂商,后者会为云厂商该管的部分瞎操心。正确的姿势是按责任共担的分界线各管一段。
💡 关键直觉:判断云安全问题的归属,先问一句"这层东西是谁在配置的"。配置方就是责任方——分界线画在"你能配置的那一层"。
3.2 事故归属判断法
遇到安全事件,按三步判断责任与动作:第一步,确认事件发生在哪一层(硬件层、系统层、应用层、配置层);第二步,查这层归谁管(对照责任共担分界线);第三步,如果是你的责任区,启动应急预案(收紧权限、轮换密钥、恢复备份);如果是厂商责任区,走厂商安全响应渠道。这套流程能让事故处置不慌不乱。
3.3 与业务连续性联动
安全事件(如勒索软件加密数据)与 3.5 节讲的灾难恢复是同一套应对逻辑:安全事件也是"灾难"的一种。两者的区别在于,容灾应对的是"不可抗力",安全应对的是"恶意行为"——但恢复手段高度重合:备份、快照、演练、快速拉起。所以成熟团队会把"安全事件响应"与"业务连续性计划"合并设计,一套预案覆盖两类场景,省一半功夫。
四、常见问题(FAQ)
Q1:公有云比自建机房安全吗?
大概率是。公有云的物理安全(门禁、监控、冗余电力)、网络防护、漏洞响应都是厂商级投入,远超多数企业自建机房。但要注意:云厂商帮你管好了"云的安全","云中的安全"还得自己负责——配置错了,公有云一样泄露。
Q2:责任共担模型里,密钥归谁管?
分情况。云厂商管"密钥管理服务"本身(平台的安全),你管"密钥的使用与轮换策略"(业务侧的安全)。具体看 4.3 节。核心原则不变:平台能力厂商提供,使用决策客户负责。
Q3:最小权限会不会影响效率?
会,但可控。权限收得太死,正常业务都要审批,团队会绕道而行——于是有人悄悄把权限开大,反而更不安全。解法是"默认最小 + 自助提权审批":默认给最小权限,需要时走快速审批通道,审批有记录。效率和安全的平衡靠流程,不靠一刀切。
Q4:纵深防御是不是堆产品?
不是。纵深防御的关键是"层次"而非"数量"——网络层、应用层、数据层、身份层、运维层各有一道,每道防线覆盖不同的攻击面。堆十个同类产品只有一层,不如五类各一个形成层次。判断标准:攻击者突破一层后,下一层是否完全不同。
Q5:持续监控要监控什么?
三个面:资产面(有没有资源裸奔)、行为面(有没有异常操作,如凌晨批量下载)、漏洞面(系统版本、组件依赖有没有已知漏洞)。三个面各自对接监控与告警,缺一个面,安全监控就有盲区。
六、安全基线的初始化清单
原则落地到具体动作,其实可以浓缩成一张"新环境上线前必过"的检查清单。无论你是接了一个新项目还是新开一个云账号,下面的项目都值得过一遍。
第一项,账号与权限:是不是有人还在用根账号(管理员)做日常操作?有没有长期不用的"僵尸账号"?MFA 是不是全员开启?这是身份层的最小动作。
第二项,边界与网络:数据库、内部服务是不是直接暴露在公网?安全组的放行规则是不是"最小放行"?有没有多余的公网 IP?这是网络层的自查。
第三项,数据与加密:敏感数据所在的服务(数据库、对象存储、备份)有没有开启加密?密钥存在哪、多久轮换一次?这是数据层的体检。
第四项,监控与日志:核心服务有没有接入监控告警?日志开没开、存多久?安全日志有没有汇入集中分析?这是运维与证据层的底线。
第五项,变更与审计:配置变更有没有留痕?谁有权改动生产配置?改动的审批流程有没有?这是治理层的约束。
这张清单里没有一项是"高级安全"——全是基础动作,但绝大多数泄露事故都栽在这些基础动作上。安全的下限不是技术多先进,而是基础动作有没有做齐。 把这张清单作为每次新环境上线的固定动作,比事后补各种"高级防御"都划算。
五、云安全世界观
最后把四条原则串成一个完整的"云安全世界观":安全是"边界、权限、纵深、证据"的组合。 边界靠责任共担画清(谁管什么),权限靠最小权限收窄(破坏半径),纵深靠多层防线兜底(单点失效不致命),证据靠审计监控留存(出了事查得清)。
四条原则不是四件独立的事,而是一条逻辑链:没有清晰的边界,就谈不上权限;没有权限控制,纵深防御的每一层都会被人"合法"地绕过;没有审计证据,再好的防线也无法复盘改进。把这个世界观记在脑子里,再学 4.2 到 4.5 的具体技术,就不会只见树木不见森林。
重点提炼
- 责任共担:厂商管"云的安全",客户管"云中的安全",分界线随服务模型移动。
- 最小权限:角色化 + 权限细化 + 定期审查,限制攻击得手后的破坏半径。
- 纵深防御:网络/应用/数据/身份/运维多层叠加,单层突破不致命。
- 持续监控:安全是动态状态,靠日志、告警、演练持续维护。
- 事故归属:先看事件在哪个层,再对照分界线定责任,最后启动对应预案。
- 安全观:安全是"边界、权限、纵深、证据"的组合,四者是一条逻辑链。
原则立住了,接下来管住"人"——下一节讲 IAM,看身份验证与授权怎么把"谁在系统里、能干什么"管得明明白白。