5.1 容器化与 Kubernetes
5.1 容器化与 Kubernetes
本节摘要:容器化把"应用 + 依赖"打包成标准件,解决"在我机器上好好的";Kubernetes 把成千上万个容器管起来,解决"容器多了怎么调度"。本节先讲容器的四大价值(一致性、可移植、省资源、快部署),再拆解 Kubernetes 的核心对象——Pod、Service、Deployment、Namespace、Ingress,最后用一张架构图讲清"控制面调度、数据面执行"的编排原理。
先说结论
阅读完本节,你应当能够:
- 说出容器化的四个核心价值,解释"一次构建,到处运行"。
- 画出 Kubernetes 中 Pod、Service、Deployment 的关系。
- 区分控制面与数据面在 Kubernetes 中的职责。
- 判断一个应用是否适合容器化,并说出理由。
一、问题与直觉
"在我机器上能跑啊。"——这是软件行业流传最广、也最让人头疼的一句话。开发本地好好的,测试环境就报错,生产环境直接起不来。原因不外乎:依赖版本不同、系统库缺失、配置不一样。传统解法是"写部署文档",但文档永远跟不上环境差异。
容器(Container)换了个思路:把应用连同它需要的所有东西(库、系统工具、运行时)打进一个标准镜像,走到哪都是同一个环境。 镜像就是"标准件",在任何支持容器的机器上跑出来都一样。这就从根上消灭了"环境差异"问题——你部署的不再是"一个应用 + 一堆说明",而是一个自包含的镜像。
容器解决的问题还不止环境一致性。它比虚拟机轻(共享宿主机内核、不用带整个操作系统),启动快(秒级),资源利用率高——同一台机器能跑的容器数量远超虚拟机。可以说,容器是"虚拟化的下一代形态":保留隔离,去掉笨重。
二、核心原理
2.1 容器化的四大价值
一致性:镜像自包含,消除"在我机器上好好的"。可移植:开发、测试、生产用同一个镜像,环境完全一致。资源利用率:共享内核、按需分配,比虚拟机更省。快速部署:镜像启动秒级,配合编排可秒级伸缩。这四点是容器在过去十年横扫部署领域的全部理由。
2.2 从 Docker 到 Kubernetes
Docker 让容器普及——docker build 构建镜像、docker run 跑容器、推送到镜像仓库共享。但当你管理成百上千个容器时,手动 docker run 就不现实了:哪个容器挂了我不知道,流量来了要手动加容器,新版本要挨个更新。这时候需要"编排"——把容器的部署、伸缩、自愈自动化。Kubernetes(K8s)就是这个领域的事实标准。
用一张流程图看容器的一次完整"生命周期",从构建到运行再到伸缩:
这条链路串起容器与 K8s 的全部关键动作:定义(Dockerfile)→ 构建(build)→ 分发(仓库)→ 编排(Deployment)→ 暴露(Service)→ 伸缩(HPA)。理解这条链路,比单独记每个名词有效得多——它回答的是"一个容器从生到死、从 1 个到 N 个,全流程由谁负责"。
2.3 Kubernetes 的四个核心对象
Pod:K8s 最小的调度单元,包含一个或多个容器,共享网络与存储。Service:定义访问 Pod 的方式,提供负载均衡与服务发现——Pod 挂了会重建(IP 会变),Service 提供一个稳定的访问入口。Deployment:管理 Pod 的副本与更新,保证"该有的副本数永远有"。Namespace:逻辑隔离,把不同应用分组管理。再加一个 Ingress:管理集群外部流量的 HTTP/HTTPS 路由。
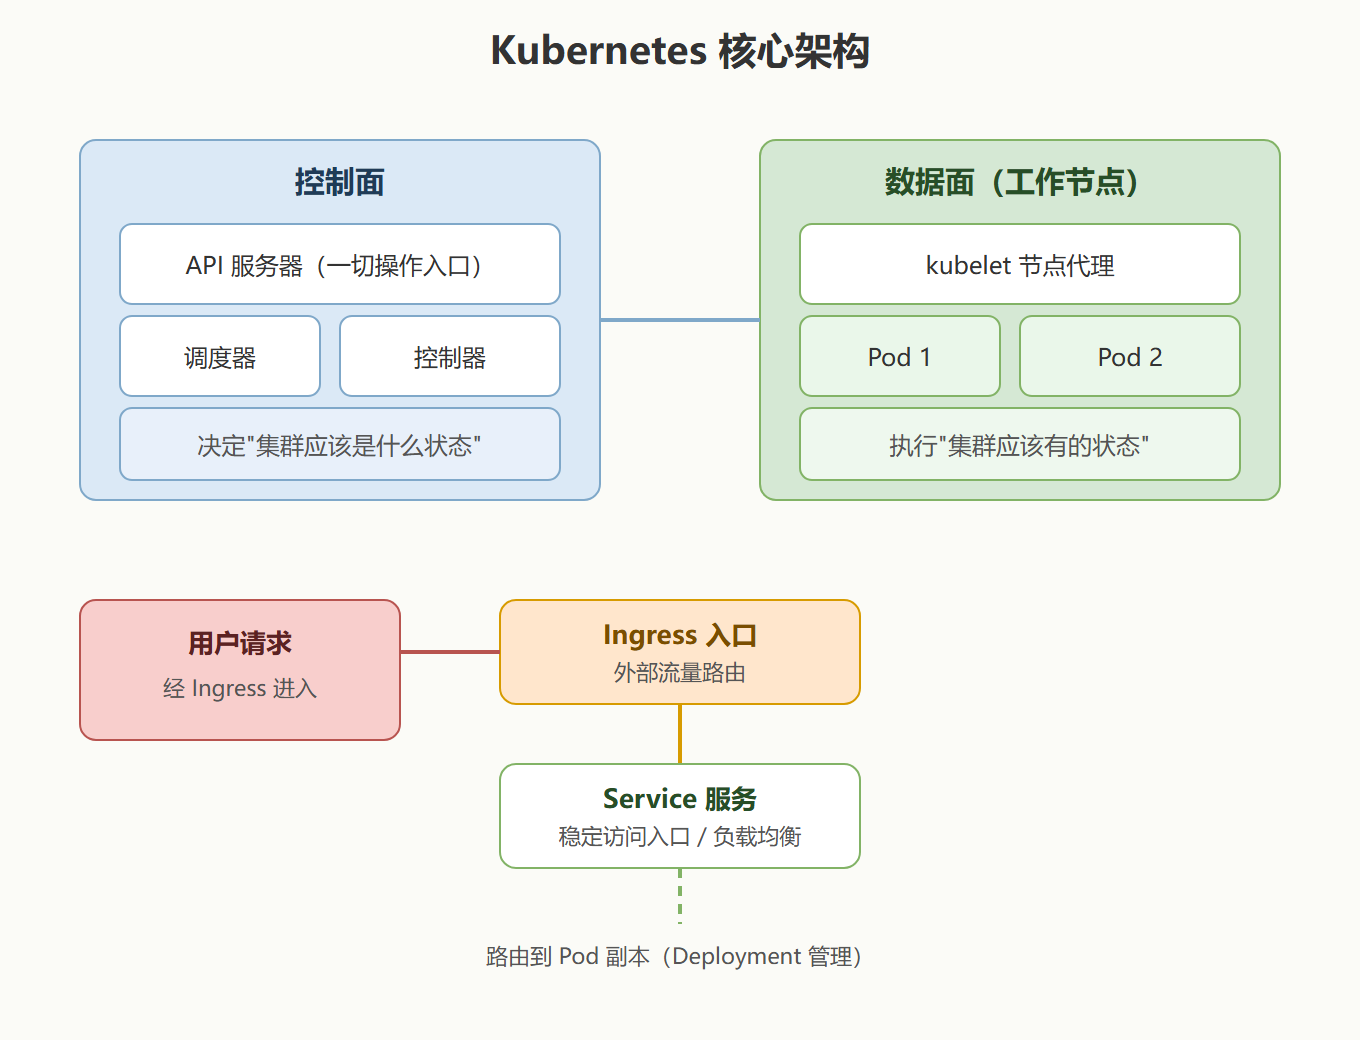
2.4 控制面与数据面:K8s 的运作逻辑
Kubernetes 的核心思想是"声明期望状态":你在配置里声明"这个应用要有 3 个副本",控制面不断比对"实际状态"与"期望状态",不一致就驱动数据面去修正——Pod 挂了,控制器重建;流量高了,自动扩容。这套"声明式 + 自愈"的机制,让运维从"盯进程"变成"写声明"。控制面是大脑(决策),数据面是手脚(执行),API 服务器是两者唯一的对话通道。
三、工程实践要点
3.1 容器 vs 虚拟机的取舍
| 维度 | 虚拟机 | 容器 |
|---|---|---|
| 隔离级别 | 独立内核 | 共享宿主内核 |
| 镜像大小 | GB 级 | 几十 MB 级 |
| 启动速度 | 分钟级 | 秒级 |
| 资源占用 | 高 | 低 |
| 应用场景 | 数据库、异构系统 | 微服务、Web 应用 |
⚠️ 常见坑:把有状态服务(数据库)硬塞进默认的 Kubernetes 部署,结果数据随 Pod 重建而丢失。有状态应用在 K8s 上需要 StatefulSet 与持久卷,复杂度显著上升——小规模数据库放虚拟机或托管服务,往往更省心。
💡 关键直觉:容器化不是"所有应用都该立刻容器化",而是"无状态、可水平扩展的应用容器化收益最大"。有状态应用要先评估存储与备份方案,再决定是否上容器。
3.2 何时该上 Kubernetes
判断信号:容器数量上了两位数、需要自动伸缩、需要滚动更新与自愈、微服务架构成形。规模不到这些信号,单机 Docker 或轻量编排可能更合适。K8s 的运维复杂度是真实存在的(控制面高可用、网络插件、存储方案),规模没到就上,是给自己加戏。
3.3 容器安全的三件事
容器安全三条底线:镜像可信(只从可信仓库拉镜像、扫描漏洞);运行隔离(不以根用户运行容器、限制资源、必要时用沙箱容器);供应链安全(构建镜像的基础镜像也要持续更新)。容器数量多了,攻击面也随之放大,镜像与运行时安全不能省。
四、常见问题(FAQ)
Q1:Kubernetes 和 Docker 是什么关系?
Docker 是容器运行时与工具集,Kubernetes 是容器编排平台。K8s 可以使用 Docker 作为运行时(现在更多用 containerd),也可以管理任何符合规范的容器。一句话:Docker 管"怎么把容器跑起来",K8s 管"几百上千个容器怎么协调"。
Q2:Pod 和容器有什么区别?
Pod 是 K8s 的调度单元,通常装一个业务容器(也可能多个紧密协作的容器),共享网络与存储。容器是 Pod 里的具体进程。对外服务时,你看的是 Service;调度伸缩时,操作的是 Pod。
Q3:Service 为什么重要?
因为 Pod 会"死而复生"——挂了重建,IP 就变了。Service 给一组 Pod 提供稳定的访问入口和负载均衡,客户端只认 Service,不用关心背后 Pod 怎么变。它是"稳定的入口 + 变化的 Pod"之间的粘合剂。
Q4:K8s 能自动扩容吗?
能。水平自动伸缩(HPA)根据 CPU、内存或自定义指标自动增减 Pod 副本数,配合垂直伸缩与集群自动扩缩,实现"负载上来自动扩、下去自动缩"。这正是第 1 章讲的"快速弹性"在容器层的落地。
Q5:小团队怎么开始学 K8s?
别一上来搭生产集群。先用云厂商的托管 Kubernetes 服务(托管控制面,省掉最难的运维部分),配合本地开发环境(如 kind、minikube)练概念,从"跑一个 Deployment + Service"开始。托管服务 + 小步实践,是学习成本最低的路径。
五、容器化的未来方向
容器技术还在演进,三个方向值得留意:Serverless 容器——把容器托管成按需执行的服务(不用管节点,弹性更极致),正在模糊容器与无服务器的边界;边缘容器——把容器编排延伸到边缘节点(呼应第 5.3 节),让 K8s 管理离数据更近的计算;安全加固——沙箱容器、机密计算让共享内核的隔离短板逐步补齐。
这三个方向说明,容器不是终点而是起点——它把"打包与调度"标准化之后,正在被整合进更大的云原生叙事里(第 5.5 节)。理解容器与 K8s,就等于拿到了理解整个云原生世界的第一把钥匙。
六、容器化改造的真实成本
最后诚实地把容器化的代价摆出来,免得你只看到收益一头扎进去。容器化的真实成本分三块。
第一块是"改造成本"。传统单体应用要拆成可容器化的形态,涉及配置外置、日志标准化、健康检查接口、优雅退出等一揽子工程,不是"写个 Dockerfile 就完事"。改造量取决于应用的历史包袱——越老的应用越痛。
第二块是"运行成本"。容器本身省资源,但容器化配套的编排、监控、日志、镜像仓库、CI/CD 一套体系,都要人力与成本支撑。很多团队"容器化省下的资源钱",又原封不动花在了维护容器平台上。
第三块是"技能成本"。K8s 的学习曲线是出了名的陡:控制面组件、网络模型、存储抽象、故障排查,每一样都有一摞文档。团队里没有一两个真正懂 K8s 的人,出问题时就只能对着报错挠头。
判断容器化值不值,建议用"无状态程度 + 规模 + 团队能力"三个变量打分:应用无状态、规模够大、团队有时间学,三个都满足,容器化是明确收益;有一个不满足,先缓一缓,用更轻的方案过渡。技术在进步,但"技术最先进"不等于"业务最合适"——这是第 5 章要反复提醒自己的话。
七、云厂商的托管 K8s 服务
如果决定上 Kubernetes,下一步是选"自建集群"还是"托管集群"——这个选择对绝大多数团队来说几乎没有悬念:选托管。
自建集群要自己维护控制面:API 服务器、etcd、调度器、控制器的部署、升级、高可用,全是硬核运维活;etcd 数据备份、证书轮换、版本升级,每一项都能让没经验的团队熬几个通宵。托管服务(如各类云 K8s 服务)把这些打包成"开箱即用":控制面由厂商管理,你只管工作节点和应用;升级有窗口、备份有保障、故障有 SLA。
托管 K8s 的代价是:部分高级配置受限、控制面不可直接访问、以及比自建略高的单价。但对"应用要跑起来"的团队来说,这些代价换来的省心完全值得。一句话:除非你有专门的平台团队且需要深度定制,否则托管 K8s 是更理性的选择。 这也是云的价值再体现——把稀缺的运维能力,变成按需购买的标准化服务。
核心回顾
- 容器四大价值:一致性、可移植、省资源、快部署。
- Docker vs K8s:Docker 管"跑起来",K8s 管"协调成千上万个"。
- 四个核心对象:Pod(调度单元)、Service(稳定入口)、Deployment(副本管理)、Namespace(逻辑隔离)。
- 控制面与数据面:大脑声明期望状态,手脚执行修正,API 服务器是对话通道。
- 声明式自愈:写"想要什么状态",控制器保证"实际是什么状态"。
- 选型信号:容器多、需伸缩、要自愈、微服务成形,才考虑 K8s。
- 容器安全:镜像可信、运行隔离、供应链安全三条底线。
- 未来方向:Serverless 容器、边缘容器、安全加固。
容器把"部署"标准化了,但标准化的下一步是"连服务器都不用管"——下一节讲无服务器计算,看 Serverless 怎么把"运维"两个字从你的工作里抹掉。