6.2 跨链互操作性与价值转移
6.2 跨链互操作性与价值转移
跨链互操作指不同区块链之间传递资产与消息的工程体系,核心组件是桥:锁定铸造型(原生资产托管在源链、目标链发行映射凭证)、流动性型(做市商池换资产)、轻客户端型(目标链直接验证源链共识)。桥的安全问题是"谁验证跨链消息",也是区块链史上单笔损失最大的攻击科目。本节实现锁定铸造流程,拆桥型信任假设,复盘著名盗桥案的结构性漏洞。
河上修桥,先问谁来验收
多链并立的世界里,资产想过河、消息想渡江,就得有人修桥。修桥前的问题清单比造桥长:源链上的资产由谁保管?目标链上的凭证由谁授权发行?"源链确实发生了这笔锁定"这条消息由谁证明?全部答案收拢成一句:桥的安全性等于"验证跨链消息的那个主体"的安全性——这句话是本节的钥匙,也是理解历次盗桥案的解剖刀。
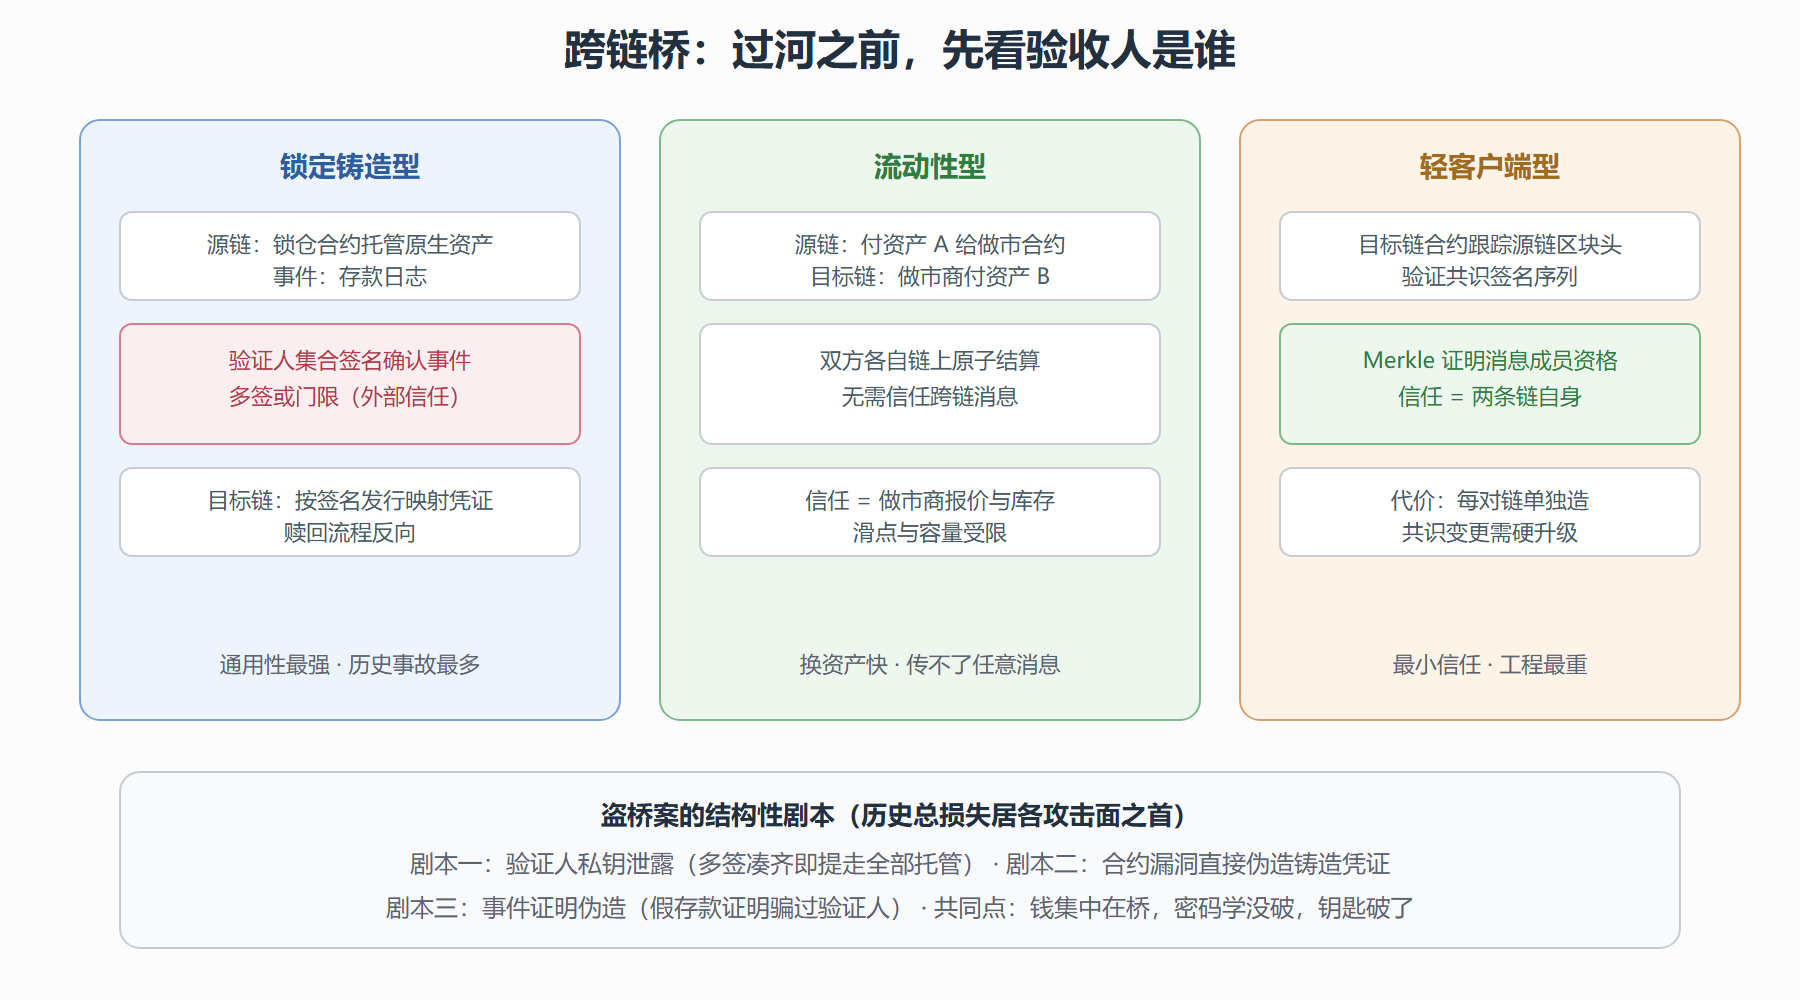
验证主体三选一。外部验证人:一组多签或门限节点看两条链、签名放行消息——便宜灵活,但桥的信任假设就是这组节点(节点被收买或私钥泄露,桥即失守)。轻客户端验证:目标链上跑一个源链的轻客户端合约,直接验证源链区块头与 Merkle 证明——信任最小(只信两条链的共识),代价是工程复杂、每对链都要单独造、且难以适配最终性语义不同的链。本地验证:流动性池模式,交换双方在各自的链上原子地完成互换,没有跨链消息要信——但只能换资产,传不了任意消息。三档信任递减、能力递减,没有全赢的选项。
图 6-2 跨链桥三型:信任押在谁的签名上
上机:锁定铸造桥的最小实现
把最常见的桥型写成代码,重点看"验证人签名"这个安全枢纽:
import hashlib class SourceChain: def __init__(self): self.vault = {} # 锁仓账本 self.events = [] # 存款事件日志 def lock(self, user, asset, amount): self.vault[asset] = self.vault.get(asset, 0) + amount event = {"who": user, "asset": asset, "amount": amount, "txid": hashlib.sha256(f"{user}{asset}{amount}{len(self.events)}".encode()).hexdigest()[:10]} self.events.append(event) return event class BridgeValidators: def __init__(self, members, threshold): self.members, self.threshold = members, threshold def attest(self, event) -> list[str]: """验证人各自核对源链事件后签名""" sigs = [m.sign(event["txid"]) for m in self.members if m.online and m.check_event(event)] return sigs class Validator: def __init__(self, name, honest=True, online=True): self.name, self.honest, self.online = name, honest, online def check_event(self, event): return self.honest # 诚实节点核实链上确有此事件 def sign(self, txid): return f"sig[{self.name}:{txid}]" class TargetChain: def __init__(self, bridge_validators): self.wrapped = {} # 映射凭证账本 self.bv = bridge_validators def mint(self, event, sigs): if len(sigs) < self.bv.threshold: return "签名不足,拒铸" key = (event["who"], event["asset"]) self.wrapped[key] = self.wrapped.get(key, 0) + event["amount"] return f"铸造 {event['amount']} 映射凭证给 {event['who']}" src = SourceChain() ev = src.lock("alice", "ETH", 10) sigs = BridgeValidators( [Validator("v1"), Validator("v2"), Validator("v3"), Validator("v4")], threshold=3).attest(ev) dst = TargetChain(BridgeValidators([], 3)) print(dst.mint(ev, sigs))
跑通正常流程后,把攻击剧本逐个注入,看桥在哪一环断掉:
def attack_scenarios(vault_guard, mint_contract, quorum_intact): """三种历史剧本的抽象复现""" results = [] # 剧本一:验证人私钥失守(某多签桥真实案例) if not quorum_intact: results.append("剧本一:攻击者凑齐签名 -> 直接提走锁仓全部资产") # 剧本二:铸造合约校验缺陷(某著名跨链桥真实案例) if not mint_contract.strict_verify(): results.append("剧本二:伪造事件绕过校验 -> 无中生有铸造凭证") # 剧本三:托管密钥集中(某交易所系桥案例) if vault_guard.single_point: results.append("剧本三:单一托管密钥被钓 -> 桥即提款机") return results or ["三道防线齐备"] print(attack_scenarios(vault_guard=Obj(single_point=True), mint_contract=Obj(strict_verify=lambda: True), quorum_intact=False))
(示意代码里的 Obj 为占位对象,实际评审时逐项对照真实实现。)两个剧本代码里最该盯的是"签名计数"与"事件核验"——历史上最大的一笔桥损失,正是合约里校验逻辑被绕过,映射凭证凭空增发,再反向抽干锁仓。
工程现实:桥的选型与评审清单
选型先问三个问题。资产是什么形态:原生资产过桥选锁定铸造(映射凭证深度绑定托管安全);稳定币或同质资产选流动性型(免托管、代价是滑点与容量);任意消息(治理指令、跨链合约调用)只有验证人桥或轻客户端桥能传。价值多大:小额高频走流动性型,风险敞口天然分散;大额低频必须轻客户端或至少门限极高的多签加时间锁。两条链的最终性语义:源链是概率最终性还是即时最终性,决定了轻客户端要不要处理重组窗口——把概率链的桥当即时链设计,等于在流沙上打桩。
评审任何桥的检查表:验证人集合规模与轮换机制、签名门限与时间锁、托管合约的升级权限、事件核验是否真的在链上完成、限额与熔断、历史审计记录。⚠️ 一条反直觉的经验:桥的代码复杂度与安全度不成正比,甚至负相关——最简单的哈希锁定(原子互换)反而几乎无被盗记录,最灵活的多签验证人桥占了事故大头。灵活性是攻击面的另一个名字。
💡 判词:桥不是路,是渡口——路过的人只看见方便,守渡口的人才决定你能不能到对岸;轻客户端是把渡口守卫换成两条河自己的警察。
攻防边界与跨链的下一站
桥的三层防御正在演化:轻客户端桥降低信任到链级共识、零知识证明压缩轻客户端的验证开销(第 5 章引擎的再次上工)、意图式跨链把"怎么过河"外包给竞争的做市网络(用户只签结果意图,路由由市场完成)。攻击面同样在演化:社会工程钓走托管密钥、治理攻击夺取桥的升级权限、跨链消息的重放与伪造。防御的终极思路与本章主线一致:把信任从"具体的人"换成"链的共识 + 密码学"——桥的进化史,就是这句话的施工日志。下一章把视角从资产转向人:去中心化身份与可验证凭证,第 5 章的"可验证不泄露"在身份层的落地。