第三章 加密技术:保障区块链安全与隐私
第三章 · 加密技术:保障区块链安全与隐私
章节摘要:本章拆解支撑区块链信任的密码学底座:哈希函数保证数据完整性,公钥密码学提供身份与机密性,数字签名实现授权与抗抵赖,Merkle 树实现高效验证,密钥管理决定安全的下限。读完本章,你将理解链上每一个"安全承诺"背后的数学机制,并掌握保护私钥的基本功。
读前必看(上)
阅读完本章,你应当能够:
- 说出哈希函数的三大特性及其在链上的三大用途
- 解释公钥密码学"加密/解密、签名/验签"两种模式
- 说明数字签名如何实现身份认证与抗抵赖
- 描述 Merkle 树的结构与轻节点验证原理
- 掌握私钥、助记词、地址的关系与安全保管方法
- 识别常见的安全威胁(钓鱼、私钥泄露、合约漏洞)
核心概念速览
一句话点题:如果说共识机制是区块链的"社会契约",加密技术就是"物理法则"——前者靠激励约束人,后者靠数学约束所有人。
子章节导航
3.1 加密技术在区块链中的作用
建立全局视图:身份验证、完整性保护、隐私保护、共识安全——加密技术如何贯穿区块链各环节。
3.2 哈希函数
单向性、确定性、抗碰撞三大特性,以及数据指纹、链式链接、工作量证明中的具体应用。
3.3 公钥密码学
非对称密钥对的数学原理,加密模式与签名模式的双重用途,ECC 为何取代 RSA 成为链上首选。
3.4 数字签名
私钥签名、公钥验签的完整流程,签名如何实现完整性+身份认证+抗抵赖,以及 ECDSA/Schnorr 的区别。
3.5 Merkle 树与交易验证
从单个区块的交易树到轻节点的存在性证明,理解"为什么不用下载整块数据也能验证交易"。
3.6 钱包地址与私钥管理安全实践
地址生成、助记词、托管与非托管钱包对比,私钥泄露的常见途径与防护清单。
子章节之间的逻辑关系
本章按"总览 → 三个核心算法 → 一个数据结构 → 一个安全实践"组织:
加密技术全景(3.1) ├──► 哈希函数(3.2) ├──► 公钥密码(3.3)──► 数字签名(3.4) └──► Merkle树(3.5) └──► 密钥管理(3.6)
3.1 给全局地图;3.2–3.4 是三个核心算法,其中 3.3 是 3.4 的数学基础;3.5 用 Merkle 树展示这些算法的组合威力;3.6 是面向使用者的安全落地。建议顺序阅读,3.4 前务必先读 3.3。
本章全景图
加密技术在链上各环节的角色分层图:
图:加密技术在区块链上的角色分层
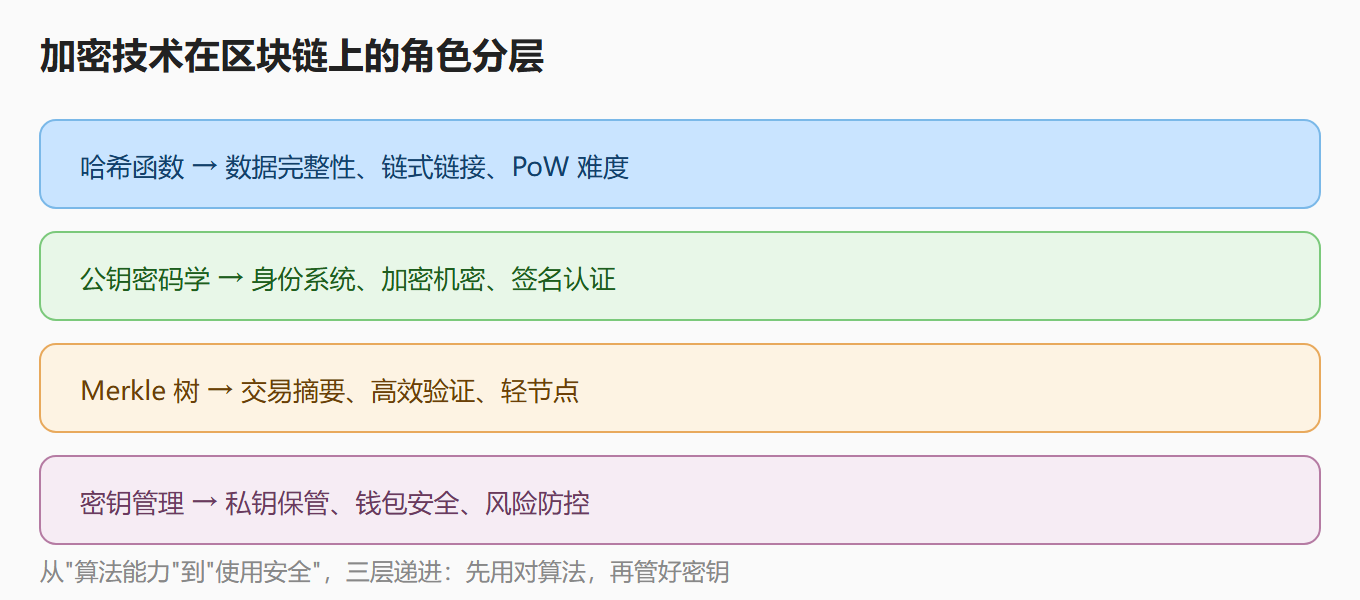
这张图展示了本章的递进逻辑:先理解算法(3.2–3.4),再理解组合(3.5),最后落到使用安全(3.6)。每一层都建立在前一层的理解之上。
前置知识与后续延伸
- 前置知识:第一章的区块结构(Merkle 根字段)与第二章的 PoW(难度校验)都会在本章得到原理级解释。若对"哈希""非对称"已有概念,直接进入 3.2 即可。
- 后续延伸:本章是理解区块链安全事件(私钥被盗、合约被攻击)的理论基础。读完 3.6 后,建议配合钱包安全实践专题与智能合约审计入门,把"理论安全"转成"操作安全"。
本章学习路径建议
- 零基础读者:按 3.1→3.6 顺序通读,3.3 与 3.4 联系紧密,建议连着读
- 开发者读者:重点精读 3.2、3.5,并结合终端做哈希实验、查看真实区块的 Merkle 根
- 普通用户读者:重点精读 3.6(钱包安全),算法细节可略读,但要建立"私钥=资产"的认知
- 时间紧张读者:至少通读 3.1、3.2、3.6 三节,先建立安全底线
安全主题的阅读有个特点:知识本身不贵,习惯才是关键。读完 3.6 后,把清单里的做法落实到日常——比如"助记词不进截图""转账前核对地址",比再读十遍理论都有效。
本章常见疑问速答
问:哈希函数和加密是一回事吗?
不是。哈希不可逆(只能正向计算),加密可逆(有密钥能还原)。哈希用于"验证完整性",加密用于"保护机密性",用途完全不同。
问:公钥密码学这么难,普通人需要学多深?
不需要懂数学推导,但要懂三条:公钥可公开、私钥必须保密、私钥泄露等于身份被接管。知其然足够日常安全,知其所以然有助于进阶开发。
问:私钥丢了真的找不回吗?
真的。链上没有"忘记密码找回"——私钥就是资产本身,丢了就是永久丢失。这正是 3.6 反复强调备份与保管的原因。
问:读完全书能开始写智能合约吗?
还不能直接写。本书建立的是"底层原理"(账本/共识/密码),合约开发还需要学习语言与框架。但懂底层原理的人写合约,出安全 bug 的概率远低于不懂的人——这是本书为你打的最重要基础。
本章关键词速查
| 术语 | 一句话解释 | 章节 |
|---|---|---|
| 哈希 | 数据指纹,不可逆 | 3.2 |
| 雪崩效应 | 输入微变输出巨变 | 3.2 |
| 公钥/私钥 | 公开/保密的一对密钥 | 3.3 |
| ECC | 椭圆曲线密码,链上标准 | 3.3 |
| 数字签名 | 私钥签、公钥验 | 3.4 |
| Merkle 树 | 哈希树,高效验证 | 3.5 |
| SPV | 轻节点验证 | 3.5 |
| 助记词 | 私钥的人类可读备份 | 3.6 |
| 冷钱包 | 离线保管私钥 | 3.6 |
这份速查表贯穿第三章全部核心概念——每个词都能展开一段讲解,说明本章的体系已经建立。