3.1 加密技术在区块链中的作用
3.1 加密技术在区块链中的作用
本节摘要:加密技术是区块链安全性的物理底座,在身份验证、数据完整性、交易隐私、共识安全四个层面支撑系统运转。本节建立"加密技术→安全目标"的映射全景,说明哈希、非对称加密、数字签名、零知识证明等工具各自承担的角色,并指出"链上透明"与"隐私保护"这对矛盾如何在技术层面调和。
先说结论
阅读完本节,你应当能够:
- 说出加密技术在区块链中的四类核心作用
- 将具体算法映射到其服务的安全目标
- 解释"公开透明"与"隐私保护"的矛盾与调和手段
- 说明零知识证明、同态加密等前沿技术的定位
- 理解"加密≠匿名"这一重要区分
问题与直觉:没有密码学的区块链会怎样
做个思想实验:把区块链上的密码学全部撤掉——交易没有签名,任何人都能冒充别人转账;区块没有哈希,数据随便改;没有 Merkle 根,验证交易要下载全部历史。这样的"区块链"和一张公开的 Excel 表格没有任何区别,甚至更糟(谁都能改)。
结论很直接:加密技术不是区块链的"功能增强",而是它的存在前提。共识机制解决"怎么达成一致",加密技术解决"凭什么相信你、凭什么相信数据"。两者缺一,区块链都不成立。
核心原理:四类作用全景
1. 身份验证与授权
区块链里没有"用户名密码",身份就是密钥对(详见 3.3):私钥是身份的"签名笔",公钥/地址是身份的"公开名片"。你发起交易时必须用私钥签名,网络用公钥验证——这样"是不是你"就有了数学保证,而不是靠机构核实。
2. 数据完整性保护
哈希函数为任何数据生成"指纹"。区块内容一变,区块哈希就变,链上对不上,篡改立刻暴露。完整性是"不可篡改"这一核心特性的技术实现。
3. 交易隐私保护
公有链上交易数据公开可见,如何保护隐私?方向有三类:
- 混淆型:混币(CoinJoin)把多笔交易混在一起,切断关联
- 隐藏型:零知识证明(ZKP)在不暴露交易内容的前提下证明其有效性
- 计算型:同态加密允许对密文直接计算,结果解密后与明文计算结果一致
4. 共识机制安全保障
加密技术也是共识的地基:PoW 的哈希难度校验、PoS 的 VRF 随机选块、所有机制中的数字签名验签,都依赖密码学原语。
工程实践要点:透明与隐私的矛盾
| 需求 | 公有链默认状态 | 调和手段 | 代价 |
|---|---|---|---|
| 公开可验证 | 全部交易可见 | 验签、浏览器 | 无 |
| 交易隐私 | 金额与对手方公开 | 零知识证明 | 计算开销大 |
| 地址匿名 | 地址不关联身份 | 混币、新地址 | 可能触发合规审查 |
| 数据机密 | 链上数据公开 | 链下存储+链上哈希 | 牺牲链上可验证性 |
⚠️ 常见坑:把"链上匿名"当成"绝对隐私"。区块链的"匿名"是假名制——地址不直接对应现实身份,但通过链上分析(聚类、关联)往往能反推出真实身份。真正需要隐私的场景,要用 ZKP 等专门技术。
💡 关键直觉:区块链的安全承诺分层——共识管"账本一致",加密管"数据可信与身份可验"。两者叠加才构成完整的信任闭环。
各算法的定位速查
| 算法/技术 | 服务的安全目标 | 在链上的角色 |
|---|---|---|
| SHA-256 等哈希 | 完整性 | 区块指纹、链式链接、PoW |
| 椭圆曲线 ECC | 身份+机密+签名 | 密钥对、交易签名 |
| RSA | 加密+签名 | 历史方案,链上已边缘化 |
| Merkle 树 | 高效验证 | 交易摘要、轻节点验证 |
| 零知识证明 | 隐私+可验证 | 隐私链、Layer2 证明 |
| 同态加密 | 隐私+可计算 | 链上数据分析(研究阶段) |
深入:隐私技术的三种路线
混币(CoinJoin/Mixer):把多笔交易合并成一个大交易,切断"输入-输出"的关联。实用、成本低,但混币器本身可能成为单点(需要可信运营或去中心化设计),且部分司法辖区对混币有监管。
零知识证明(ZKP):证明者向验证者证明"我知道某个秘密/某笔交易有效",却不泄露秘密本身。应用如 Zcash 的屏蔽交易、Rollup 的有效性证明。优势:数学强度高;代价:证明生成计算量大、实现复杂度高。
同态加密:对密文直接做加法/乘法运算,解密后结果等于明文运算结果。理想情况下链上可对加密数据直接计算,但目前性能远未达标,基本处于研究阶段。
三条路线的选择逻辑:要实用选混币,要强度选 ZKP,要远期性能选同态——现阶段 ZKP 是隐私链的主流选择。
加密技术如何支撑监管
加密并不必然与监管对立。实际上,"可验证但不泄露"的密码学能力正在成为合规工具:
| 监管需求 | 密码学支撑 |
|---|---|
| 反洗钱(交易可审计) | 公开账本+链上分析 |
| 资产来源证明 | 签名链+时间戳 |
| 个人隐私保护 | 选择性披露(ZKP) |
| 跨境数据合规 | 同态/联邦计算 |
监管科技的思路是"让该看到的看到、不该看到的看不到"——ZKP 允许证明"这笔交易合规"而不暴露具体交易细节,是未来合规与隐私兼得的关键技术方向。
一个"无密码学"的对照实验
为了强化"加密是存在前提"的直觉,我们做一个思想实验:把密码学从区块链里拿掉,逐环节看会发生什么:
| 环节 | 拿掉密码学后 | 后果 |
|---|---|---|
| 交易发起 | 无签名 | 任何人都能冒充任何人转账 |
| 区块链接 | 无哈希 | 任何人都能篡改历史 |
| 身份 | 无密钥对 | 无"你是谁"的证明 |
| 验证 | 无 Merkle | 轻节点无法工作 |
| 共识 | 无难度校验 | PoW 形同虚设 |
实验结果:没有密码学的"区块链"只剩一个概念空壳。这个实验也反向说明了为什么"量子计算威胁"(若攻破 ECC/SHA-256)会动摇区块链根基——所有安全承诺都建立在密码学之上。
密码学与共识的分工互补
最后把前两章串起来,看清密码学与共识如何分工:
| 关注点 | 共识机制 | 加密技术 |
|---|---|---|
| 解决什么 | 账本一致 | 数据可信 |
| 靠什么 | 经济激励+规则 | 数学难题 |
| 防什么 | 分叉、双花 | 篡改、冒充 |
| 谁在验证 | 节点 | 任何人 |
一句话总结:共识是"社会契约",管大家怎么对齐;加密是"物理法则",管数据怎么可信。两者缺一不可,这也是本书三章的完整逻辑链——第一章建模型、第二章给规则、第三章给数学。
加密技术选型速查
不同安全目标对应不同密码学工具,选型速查:
| 安全目标 | 首选工具 | 场景 |
|---|---|---|
| 数据完整性 | 哈希(SHA-256/3) | 区块、文件校验 |
| 身份认证 | ECC 签名(Ed25519/secp256k1) | 交易、登录 |
| 数据机密 | AES 对称加密+密钥交换 | 链下存储、通信 |
| 隐私保护 | 零知识证明 | 隐私链、合规证明 |
| 高效验证 | Merkle 树 | 轻节点、状态证明 |
| 抗量子(远期) | 格密码(Lattice) | 量子时代的迁移方向 |
选型原则:用成熟标准(NIST/ISO 推荐),别自创算法;用现成密码库,别手写实现。密码学领域"自己造轮子"几乎总是事故的源头。
常见安全误解澄清
误解一:"链上数据加密了所以安全"——链上数据的"安全"靠哈希防篡改,不是靠加密隐藏内容;公有链数据本身公开可读。
误解二:"哈希算法很老了,不安全"——SHA-256 问世虽久但至今未被有效攻破,成熟久经考验反而是优点;被攻破的 MD5/SHA-1 才是该淘汰的。
误解三:"量子计算会让区块链立刻失效"——量子威胁真实存在但非迫在眉睫:公钥加密(ECC)受影响较大,哈希函数受影响较小(Grover 只把强度减半)。行业已在布局抗量子签名。
**误解四:"匿名=隐私=安全"**——三者是不同概念:匿名是不关联身份,隐私是不泄露内容,安全是防攻击。搞混这三者,是很多安全决策失误的根源。
加密技术全景图
把本章所有密码学组件放进一张全景图,标注各自守护的安全目标:
图:密码学组件到安全目标的映射
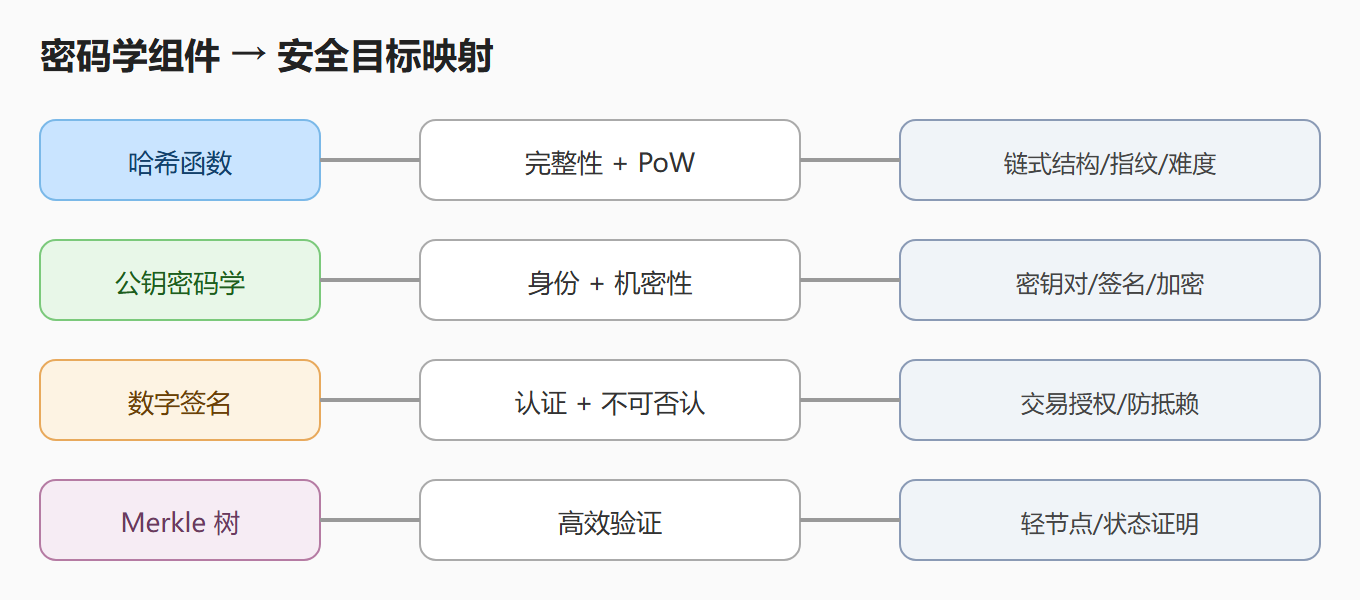
这张图就是第三章的"索引地图":每个组件 → 守护什么 → 用在链上哪里。学到 3.6 后再回看此图,应该能填出每一格的细节。
本章学习闭环
加密技术是全书最"硬核"的一章,学习时注意形成闭环:
- 先读 3.1 建立地图:知道有哪些组件、各管什么
- 再逐个深入:3.2-3.6 每个算法都按"特性→用途→坑"三段读
- 做实验验证:哈希用终端跑一遍,签名与 Merkle 看真实区块数据
- 回看图收束:学完用 3.1 的全景图检验自己"每一格都能展开"
闭环的价值:加密知识体系性强,散点记忆容易忘;地图+细节+实验三层结构,能让你既见树木也见森林。
加密技术学习小结
把加密技术在本章的角色压缩成一张记忆卡:
"哈希保真、签名保真身份、Merkle 保效率"——三个组件各管一摊:哈希锁数据(完整性)、签名锁身份(认证与抗抵赖)、Merkle 树锁验证成本(高效性)。公钥密码学是签名与加密共同的底座。
对照前两章记忆:共识管"账本一致",加密管"数据可信",账本结构管"历史有序"——三章各回答一个"凭什么":凭什么记这个账、凭什么信这个账、凭什么改不了账。合起来就是区块链信任体系的完整答案。
加密技术应用场景速查
最后给一张"场景→技术"速查,作为 3.1 的应用收尾:
| 场景 | 用什么 | 为什么 |
|---|---|---|
| 验证数据没被改 | 哈希比对 | 指纹一致即未改 |
| 证明交易是你发的 | 数字签名 | 私钥唯一性 |
| 保护链下敏感数据 | 对称加密 | 性能好 |
| 证明数据正确但不暴露 | 零知识证明 | 隐私+可验证 |
| 高效确认交易存在 | Merkle 证明 | 对数级验证 |
使用方式:遇到实际安全需求,先对号入座选技术,再深入对应小节学习细节。这张表也是 3.2-3.6 各节的"使用说明书"。
温故知新
- 四大作用:身份验证、完整性、隐私保护、共识安全
- 身份即密钥:区块链用密钥对替代账号密码
- 完整性靠哈希:数据一变指纹即变,篡改立现
- 透明与隐私矛盾:ZKP 等专门技术调和,匿名≠隐私
- 隐私三路线:混币实用、ZKP 高强、同态远期
- 加密助合规:选择性披露让"可验证与不泄露"兼得
- 算法定位:哈希管完整、ECC 管身份签名、Merkle 管验证
- 核心认知:加密不是增强功能,而是区块链存在的前提
全局图有了,接下来逐个深入。先从最基础的哈希函数开始——这个"单向压缩机"怎么成为整条链的保险丝。