5.3 仿真范式:安全性的证明方法
5.3 仿真范式:安全性的证明方法
本节摘要:"协议是安全的"不是口号而是定理。仿真范式给出可操作的定义:若攻击者在真实协议里学到的一切,都能在只看自己输入输出的前提下模拟出来,则协议不泄露任何多余信息。本节讲清理想世界对照法、半诚实与恶意两档证明、以及它如何解释泄露边界的计算。
定位:本节解决什么
前几节多次声称"这个设计不泄露""那样会泄露",依据是什么?直觉会出错(不少"显然安全"的设计后来被证明有洞),工程需要一把可复用的尺子。仿真范式(simulation paradigm)就是这把尺子:它把"没有额外信息泄露"翻译成一个可检验的数学命题,让安全分析从修辞变成计算。同时它也是最实用的泄露预算工具——写仿真器写到哪一步卡住,哪里就是协议的泄密点。
核心概念:先造一个理想世界
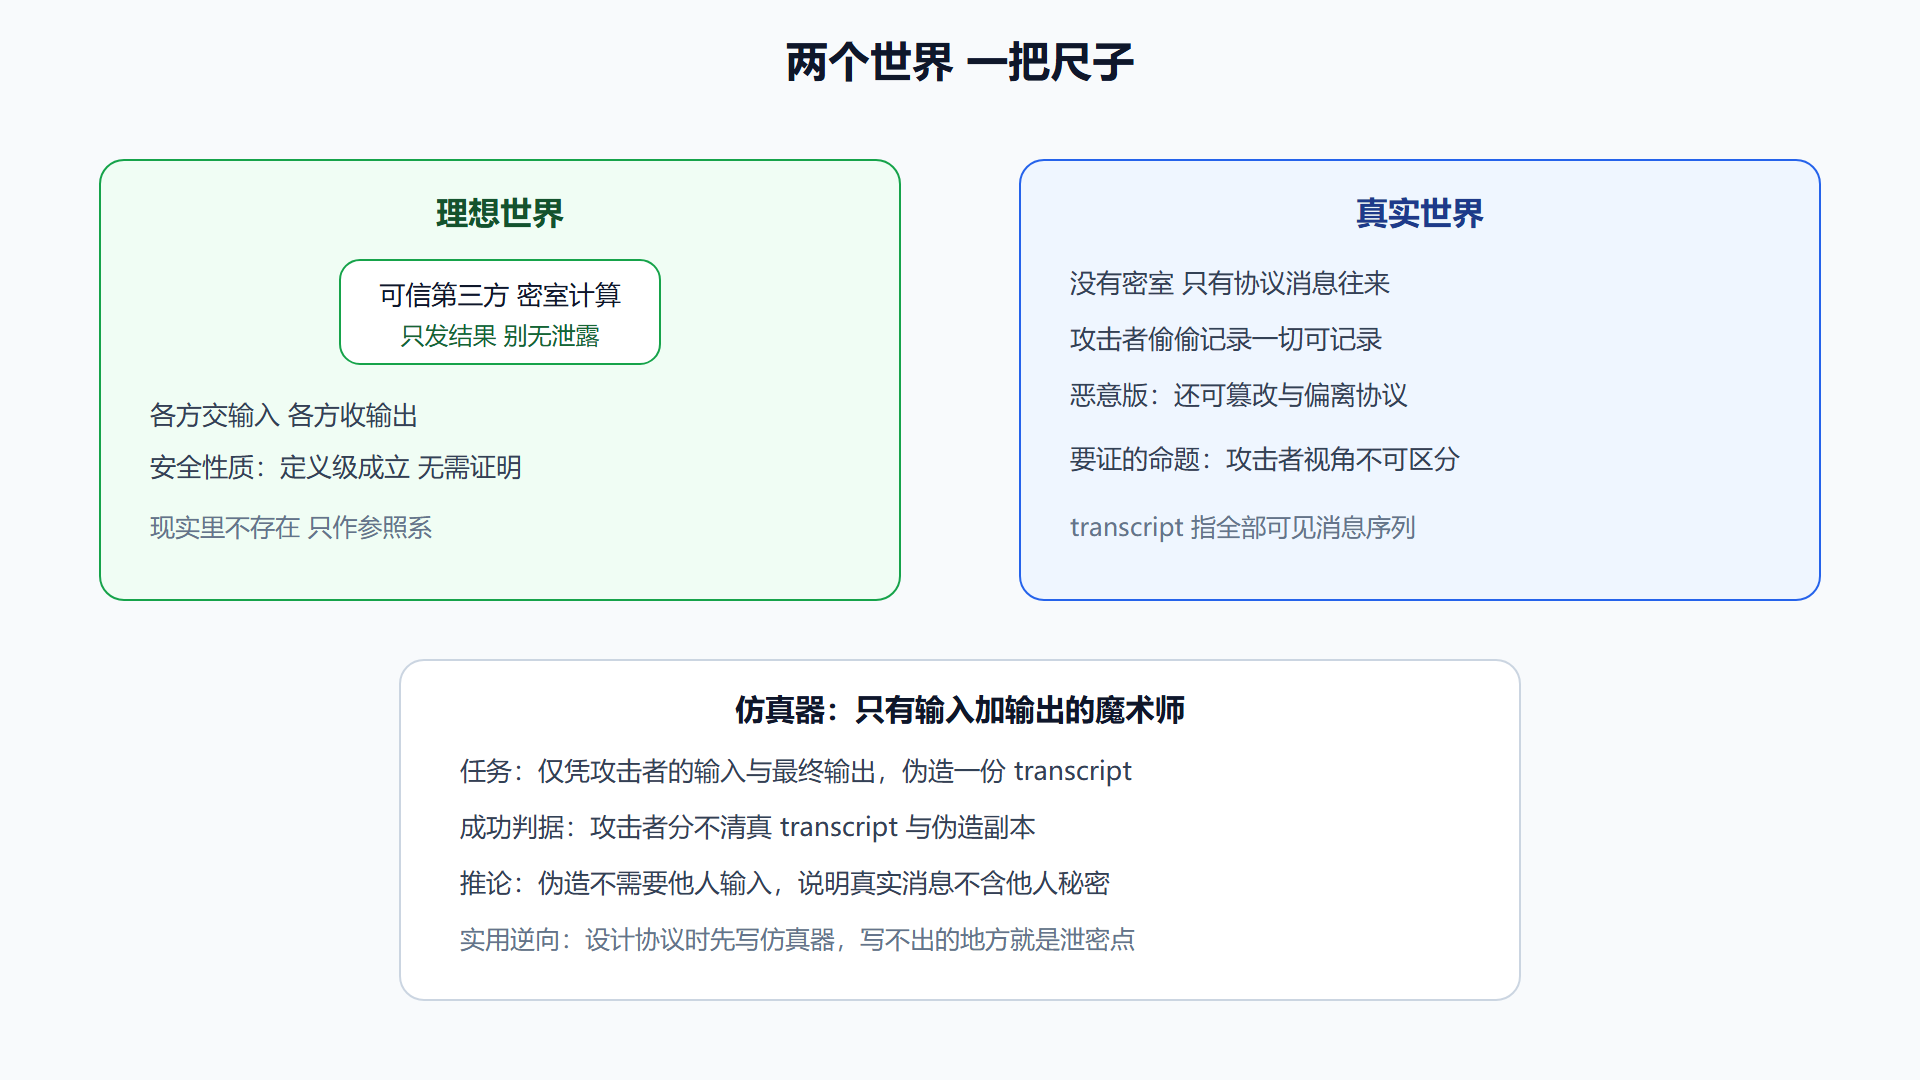
证明的起点是构造一个"理想世界"(ideal world):存在一个绝对可信的第三方,各方把输入交给它,它在密室里算出结果并分发——这正是 1.1 节被判"不稳"的公证人方案,但此处它只存在于思想实验里。理想世界的安全性无可挑剔:除了输出,任何人得不到任何东西。
仿真证明分两步。第一步,证明真实协议的功能不弱于理想世界:所有能算的事都一样(正确性)。第二步是关键:对任意攻击者,构造一个仿真器(simulator)——它拿不到攻击者的他人输入,只能看攻击者自己的输入与最终输出,却要产出一份"假 transcript",使攻击者无法分辨自己参与的是真实协议还是仿真。若仿真器总能成功,则真实 transcript 里不存在超出"输入加输出"的信息——因为仿真器根本没见过那些信息,照样能造出不可区分的副本。安全性与理想世界严格等同。
把 1.2 节的隐私性定义在脑中复述一遍:"除了能从结果推算的,学不到别的"——仿真范式就是这个定义的可操作化。半诚实模型的证明只需对"老实执行但偷偷记账"的攻击者造仿真器;恶意模型的证明更强:攻击者可任意偏离协议,仿真器要能应答他的一切刁钻消息(通常配合 5.2 节的校验机制:作弊导致中止,中止本身也被仿真)。这也是两档模型价格差一个数量级的根源——证明的强度要跟上机制的强度。
图:仿真范式的对照结构
动手演练:给加法分享写一个仿真器
仿真思想不必停在抽象层,可以用代码直觉化。两方加法分享里,乙方见到的全部信息是自己的份额 b 与和 S。他能否"伪造"一份甲方的消息(即甲方份额 a 的样本)?
import os P = 97 S, b = 42, 59 # 公开的和 与 乙方真实份额 real_a = (S - b) % P # 真实世界里甲方的份额 def fake_a(): return int.from_bytes(os.urandom(1), 'big') % P # 均匀随机一枚 # 检验:固定 S 与 b,真实 a 与伪造 a 的分布是否可区分 samples_real = [(S - b) % P] samples_fake = [fake_a() for _ in range(1000)] # 真实样本永远等于唯一值 S-b;关键在于: # 乙方事先对 a 的信念是均匀分布(甲拆分时用了均匀随机),见到 b 与 S 后 # a 仍唯一等于 S-b —— 但这个值在乙拿到 S 之前无法确定, # 且任何具体猜测与真值在统计上无差异(均匀掩码论证,见 2.1 节)。 print(len(samples_fake)) # 仿真器随手可产 大量不可区分样本
这个玩具例子的安全论证正是仿真语言:乙方对 a 的先验是均匀分布、后验只由 S 与 b 决定——而这两样仿真器也有,所以仿真器造出的"甲方行为"与真实无差。真实协议的仿真器要复杂得多(要应答交互、要处理恶意中止),骨架却是同一个。
工程实践要点
仿真器是泄密审计工具。 设计协议或审查开源实现时,试着为"拿到 transcript 的攻击者"写仿真器:仿真器需要用到某个中间值、而该值又不在攻击者可推算范围内——恭喜,找到泄密点。3.2 节"输出映射表必须最后发"的规矩,用仿真语言说就是:映射表提前出现会让求值方的 transcript 包含仿真器拿不到的信息。证明假设要当合同读:论文定理都带前提(安全参数、敌手算力、合谋规模上界),引用时漏掉前提等于换了另一份合同。
⚠️ 常见坑:把"仿真安全"听成"绝对安全"。仿真结论限定在定义的敌手能力内:半诚实证明防不了恶意偏离,n 方协议在 n 方全体合谋时自然失效(所有人共享全部信息,无所保护)。向业务方转述安全结论时,把敌手模型一并交代,是专业与不专业的分水岭。
本节要点:理想世界对照给出安全定义;仿真器不可区分即无额外泄露;写仿真器是找泄密点的实操手法;安全结论永远绑定敌手模型。第 5 章至此闭环——算术、防作弊、证明方法论。
用仿真语言复盘两个设计决定
学仿真范式最大的收益不是看懂定理,而是获得一种复盘能力:把系统里每个安全设计放回"信息谁可见"的天平上重称一次。挑两个前面章节的设计练手。
复盘一:3.2 节的输出映射表为什么最后发?用仿真语言说,求值方的 transcript 若在求值中途包含映射表,仿真器就必须在不拿到生成方输入的前提下伪造一份"能对上表的中间标签流"——它做不到,因为真实中间标签与生成方输入相关。映射表最后发,transcript 里的中间标签对表不可解,仿真器只需输出随机数即可匹配——泄露被结构性地消除了。
复盘二:2.3 节为什么敢开放 e 与 d?因为 a、b 是均匀随机的,e 等于 x 减 a 在"不知道 a"的观察者眼里与均匀随机不可区分——仿真器随便掷两个随机数就能伪造这对开放值,攻击者无从分辨。"敢开放"从来不是绝对判断,是相对仿真能力的判断。
把这两个复盘的句式记住:哪里敢开放、哪里必须藏、哪里只能最后给——每一条都能用"仿真器能不能伪造"来检验。这就是仿真范式从课堂走向代码评审的方式。
证明的边界与引用的礼仪
仿真范式给了我们定义与工具,但它也有说不了"不"的地方,引用协议安全结论时要知道这些空白。空白一:实现与证明的鸿沟——定理证的是协议,你部署的是代码,侧信道、随机数缺陷、时序泄露都在定理覆盖之外;"协议被证明安全"永远不等于"系统被证明安全"。空白二:组合的复杂性——两段各自被证明安全的协议,拼起来未必安全(组合定理有严格的适用条件);混编系统(8.3 节)的每一段拼接都要单独论证。空白三:假设的时效——安全证明依赖计算假设,量子威胁(8.1 节)讨论的正是假设失效时定理整体作废的情形。
这三条空白不是仿真范式的失败,而是它的诚实:定理只对你证明的东西负责。工程上的对策是把证明当合同读——适用范围、生效条件、免责条款一项项过,超出合同的部分用工程手段补(审计、隔离、冗余)。
收尾把 5.3 节与全书勾连一下:第 1 章立问题,第 2 至 4 章给机制,第 5 章给证明,第 6 至 8 章给价格与边界。仿真范式是"机制"与"价格"之间的桥——理解了安全怎么被证明,才理解安全为什么值钱。带着这座桥进入性能与工程篇,你会发现每一个优化选项背后都站着一条被证明过的性质,优化不是免费的,是在定理边界内腾挪。