- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
安全多方计算 (MPC) 入门与实践 · 教程导读
别以为把数据加密存好、传输走专用密道,多方协作里的隐私难题就解决了。加密解决的是"数据躺在那里、飞在路上"时的安全,可只要有人要把密文解开再做运算,数据的控制权就交出去了。真正棘手的问题是另一类:几方都想联合算点什么,却又都不肯把原始数据交给别人。银行想联合评估客户信用,医院想联合研究治疗效果,平台想知道两家用户名单的重合度——每一方都清楚,原始数据一旦出手,就再也收不回来了。
安全多方计算(Secure Multi-Party Computation,MPC)给出的是一个听起来违反直觉的答案:数据不出去,计算照样做。各方拿着自己的私有输入,通过一套约定好的交互协议,最后每方只得到计算结果——中间过程里谁也拼不出别人的原始数据。这项能力由姚期智在世纪之交奠定理论基础,从"两个百万富翁比谁更有钱"这道思想题出发,发展成今天隐私计算领域的主干技术之一。
本教程不打算把你淹没在公式里,也不满足于只讲童话式类比。我们围绕一条问题链来组织全部内容:多方都想算,又都不肯交出数据,怎么办? 每一章都是对这个问题的一次更深回应,概念按"直观问题 → 精确定义 → 最小可验算例子 → 性质与边界 → 常见误读"的方式逐层筑基。你可以顺着读,也可以缺哪块补哪块——但建议至少读完第 2 章和第 3 章,它们是后面一切讨论的地基。
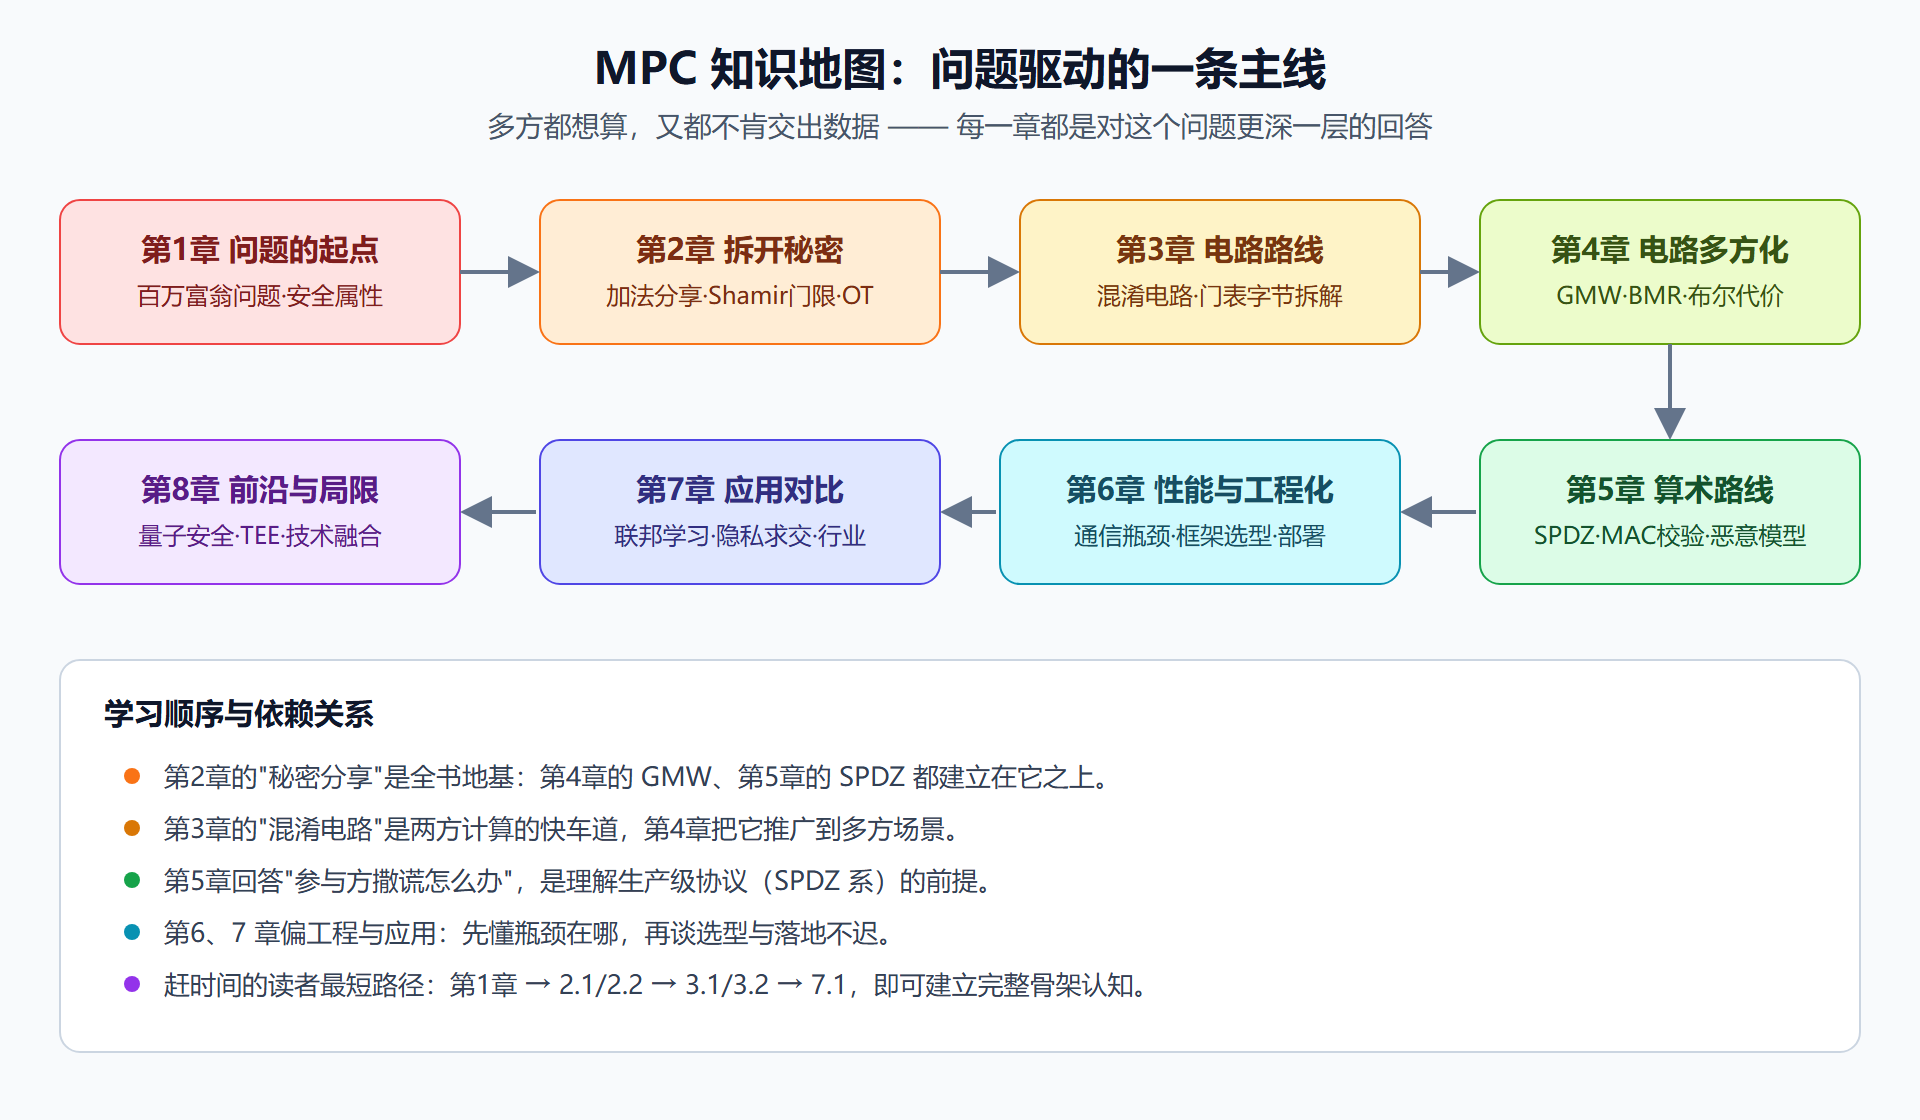
图:全册知识地图——一条问题链串起的八个站点
这本教程怎么读
第 1 章 · 问题的起点。 从百万富翁问题出发,把"安全"这个模糊词拆成隐私性、正确性、公平性三件可以分别讨论的事,并画出 MPC 在隐私计算技术版图里的位置。读完你应当能对任何一件"联合计算"需求,说出它到底在要求什么。
第 2 章 · 拆开秘密。 秘密分享是 MPC 最基础的构件:把一个数拆成几片随机数,分给不同的人,单片毫无信息,合起来却纹丝不差。加法分享怎么算加法?Shamir 的门限方案为什么凑不齐份数就绝对推不出秘密?乘法为什么要请出 Beaver 三元组?这一章全部用可手工验算的小数字讲透。
第 3 章 · 电路路线。 把计算画成逻辑门电路,再把整个电路"加密"交给对方去算——这是姚氏两方计算的招牌路线。我们不仅讲流程,还把一张与门的混淆表拆到字节级别,让你看到每一字节在保护什么。
第 4 章 · 电路的多方化。 两方好办,多方呢?GMW 说:把 AND 门换成 OT。BMR 说:让所有人一起扮演电路生成者。这一章还会算一算布尔电路的深度、宽度与轮数账。
第 5 章 · 算术路线与安全模型。 SPDZ 系协议把秘密分享从"环上加法"扩展成完整的算术运算,用预处理把贵的东西提前算好;MAC 校验让"有人作弊"变成可检测事件。半诚实模型与恶意模型的差距,在这一章会给出具体的通信量倍数。
第 6 章 · 性能与工程化。 MPC 慢、费带宽是公认现实。通信复杂度为什么是第一瓶颈?批处理、预计算、剪枝各自省什么?ABY、MP-SPDZ、CrypTen 这些框架怎么挑?从能跑的 demo 到敢上生产,中间还隔着什么?
第 7 章 · 应用对比。 联邦学习和 MPC 是竞争还是互补?隐私求交为什么成了最先规模化的 MPC 应用——百万级数据集求交大约什么耗时量级?金融、医疗、政务、区块链各自的落地形态有何不同?
第 8 章 · 前沿与局限。 量子计算会动摇 MPC 的地基吗?TEE 硬件路线和纯密码路线怎么取舍?MPC 的真实局限在哪里——诚实的回答比宣传更能帮你做技术决策。
读完你能带走什么
对照下面这份清单自测,全部打勾说明这本教程的目标达成了:
- 能用精确语言向业务方解释"数据可用不可见"到底承诺了什么、不承诺什么;
- 能手工完成一次加法秘密分享的拆分、加法与重组,并解释为什么单片不泄露信息;
- 能写出 Shamir 方案的参数选取逻辑,并对 t-2 份份额为什么推不出秘密给出论证;
- 能画出百万富翁问题的比较电路,说清混淆电路每一步在交换什么、保护什么;
- 能算清一个与门的混淆表字节数,解释 Free-XOR 优化省在哪里;
- 能区分半诚实与恶意模型,估算两者通信量相差的量级;
- 能针对一个具体业务场景,在 MPC、联邦学习、TEE、差分隐私之间做出有理由的选型。
阅读约定
书中所有演算例子都选了能心算或用几行 Python 验证的小参数;涉及真实性能的数字都给了量级与来源语境,方便你对照自己的场景折算。代码块是概念示例,重在讲清机制,不是生产库的用法说明书。每章末尾的支柱页都带有本章知识点清单,建议合上书自测之后再往下走。
准备好了就翻到第 1 章——先来认识那两位不肯亮底牌的百万富翁。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...