7.5 区块链上的隐私计算
7.5 区块链上的隐私计算
本节摘要:区块链提供"无可争议的公开性",MPC 提供"无可争议的机密性",两者组合的方向是隐私智能合约与门限化链上服务。本节讲清两类结合点、门限签名的运作机制,以及识别"伪 MPC 区块链项目"的三条试金石。
定位:本节解决什么
区块链的透明是资产也是软肋:链上合约的输入、状态、执行全部公开,商业逻辑(做市策略、拍卖出价、信用评分)放上链等于裸奔。MPC 恰好补这一角——计算在链下以多方计算完成,链上只锚定结果与承诺。两者的结合点有两类:隐私智能合约(合约逻辑中敏感部分由链下 MPC 执行,链上只验证)与门限化链上服务(私钥、随机数、预言机数据由多方门限持有,无单点作恶)。本节把两类讲透,并给出辨别营销话术的方法——这个交叉领域名词泡沫最重。
核心概念:两条结合路径
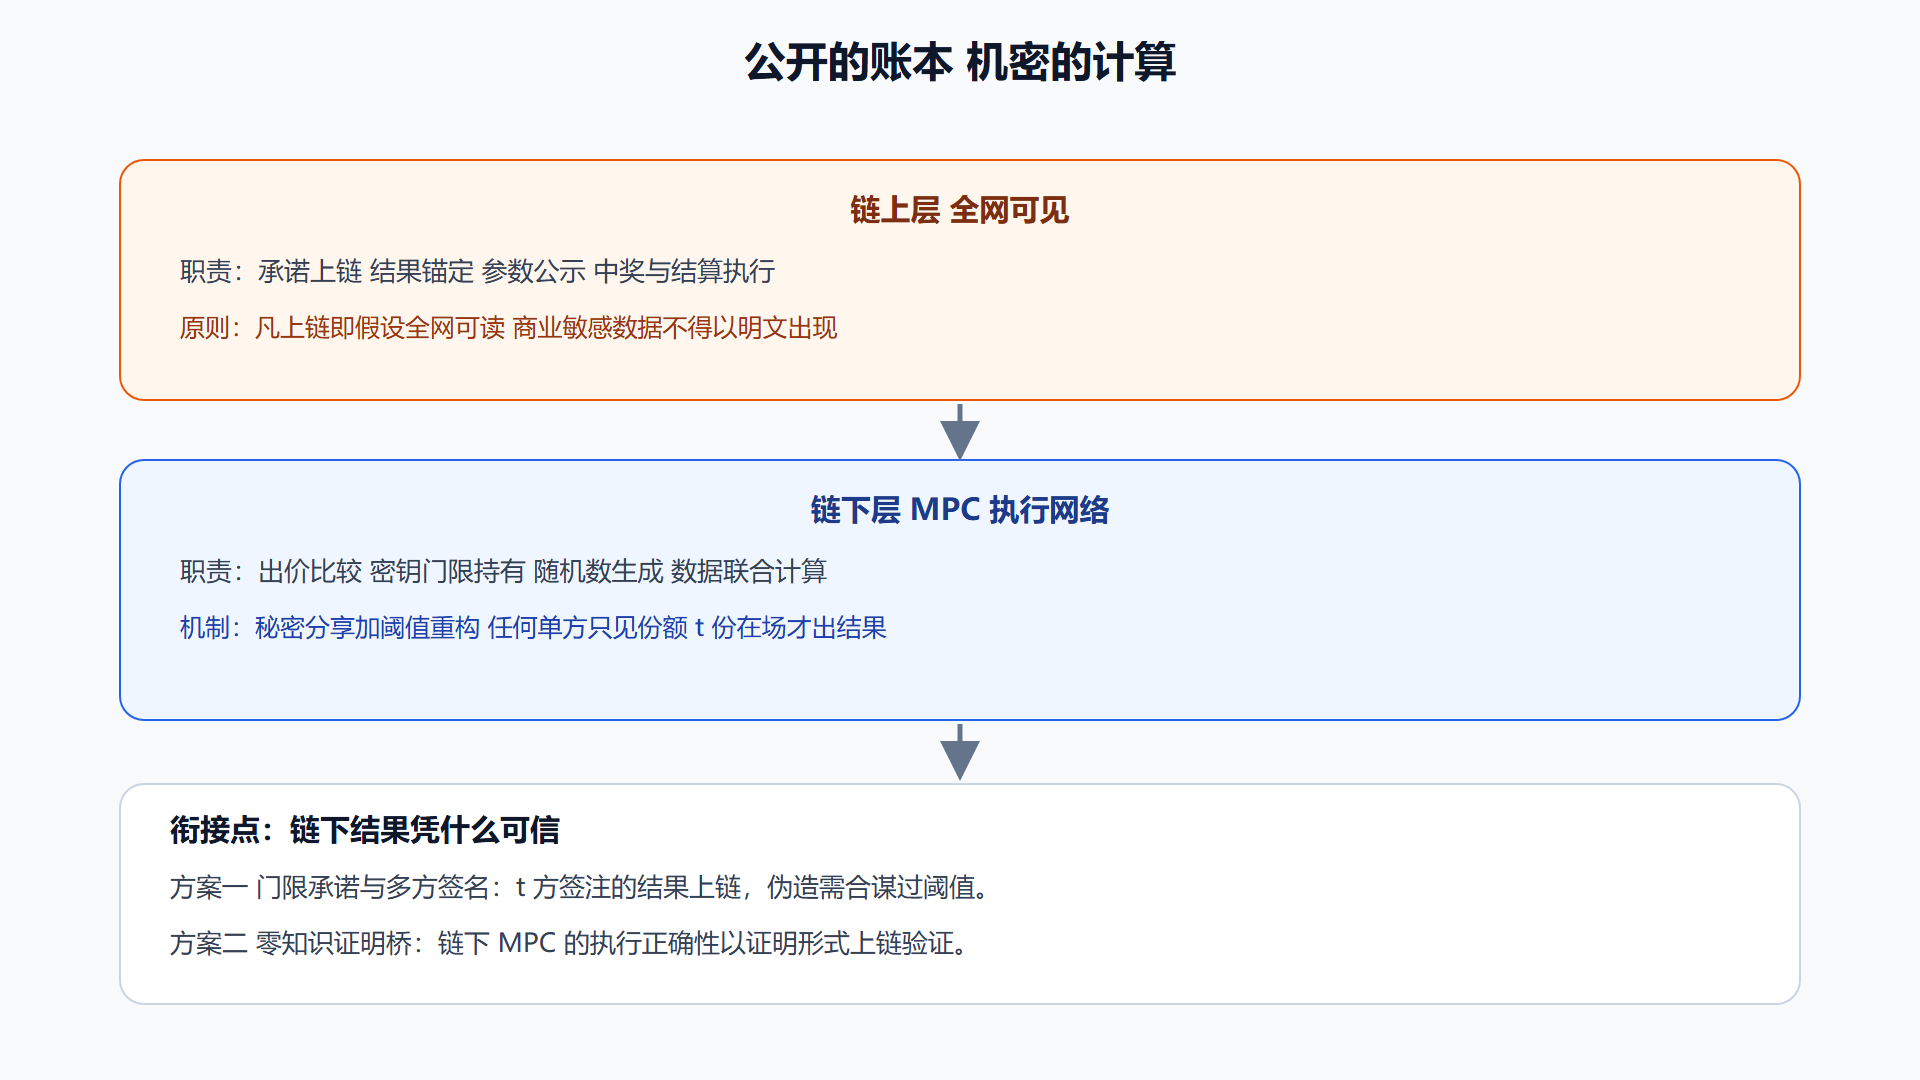
路径一:隐私智能合约。 典型形态:竞拍者把出价以承诺(commitment)形式上链,实际出价在链下由 MPC 联合比较(第 3 章的比较电路),最终只有中标结果上链公示。链上逻辑负责承诺验证与结果锚定,链下 MPC 负责保密计算,公开性与机密性各得其所。第二价拍卖、暗池撮合、联合清算是标准应用。技术难点在链上链下的一致性:链下 MPC 的执行正确性要有证明机制衔接(通常配零知识证明或门限承诺),否则"链下算了什么"成为新的信任黑洞。路径二:门限化链上服务。 把一个私钥拆成 n 份 Shamir 分享(2.2 节的直接应用),t 份在场才能签名——任何单个节点被盗都丢不了资产,这就是门限签名钱包与多签托管的技术内核,比逐个签名的多签方案在链上留下的足迹更小。同族应用还有门限随机数(去中心化抽签与游戏,防预言机操纵)与去中心化预言机(数据源多方签注)。
图:链上链下的分工与信任衔接
动手演练:门限签名的参与侧视图
P = 97 def share_secret(S, n=5, coeffs=(7, 2)): """2.2 节 Shamir 的复用:门限 3 的密钥分享。""" return [(i, (S + coeffs[0]*i + coeffs[1]*i*i) % P) for i in range(1, n+1)] def lagrange0(subset): total = 0 for j, (xj, yj) in enumerate(subset): num = den = 1 for m, (xm, _) in enumerate(subset): if m != j: num = num * (0 - xm) % P den = den * (xj - xm) % P total = (total + yj * num * pow(den, -1, P)) % P return total key = 42 sh = share_secret(key) print(lagrange0(sh[:3]) == key) # 三方在场即可签名 print(lagrange0(sh[3:]) == key) # 换一组三方同样可以 双人无法伪造
会话输出两个 True 与门限语义一致:任意三方可协作完成签名动作,任意两方合谋只能得到一个与随机数无法区分的猜测。真实门限签名(如门限 ECDSA、门限 Ed25519)比"先重构再签名"先进得多——重构出的完整密钥从不出现、签名本身多方协作产出,但门限语义相同。
工程实践要点
识别伪 MPC 项目的三条试金石。 一问门限参数与份额管理:说不清 t 取多少、份额存哪、怎么轮换的,门限签名多半是话术。二问链下计算的正确性衔接:没有多方签注或证明桥、只给一句"算法保证公平"的,信任模型不完整。三问参与方利益结构:MPC 的安全前提是合谋不过阈值,节点全由单一运营方控制的"多方计算"只是分布式计算。链上成本核算别忘口径:链下 MPC 的开销省了链上 gas,但多方通信与证明生成引入新的延迟,"链下计算便宜"是相对 gas 而言,绝对时延未必优于纯链上。
⚠️ 常见坑:把多签钱包当门限签名。逐个签名的多签在链上暴露所有签名人地址与签名次序,门限签名只留一个聚合签名——隐私与安全等级不同,审计与采购文档里要分开写。
本节要点:区块链与 MPC 各补对方的短板;隐私合约与门限服务是两条成熟路径;识别话术靠门限参数、正确性衔接、利益结构三问。应用篇至此收束,下一章看前沿与边界。
门限服务的运维要点
把门限签名服务当成生产系统运营,有四条要点。参与方活性监控:门限服务的可用性由"在线方是否达到阈值"决定,各节点的在线率、签名延迟要按方维度监控,接近阈值边缘即扩容或更换节点——门限服务的容量规划单位是"余量方数"。份额轮换机制:长期密钥的份额应支持周期性或事件触发的轮换(分布式密钥生成重分享),旧份额作废的时点要全员一致,错峰即事故。签名审计:每次门限签名的参与方集合要可追溯,谁在什么时候参与了哪次签名——这既是安全审计需要,也是多机构分账的依据。灾难恢复演练:密钥份额损毁超过阈值的恢复流程(借备份份额或重新 DKG)必须实际演练过,纸面流程在真事故面前不堪一击。
这四条与 6.4 节的五件套一脉相承:凡是"多方共同持有"的东西,运维复杂度都按多方协调计——门限签名的工程难点从来不在签名算法,在于让 n 个独立运营的节点步调一致。
门限思想的全景回望
到 7.5 节为止,"门限"这个概念已经出场了四次,值得做一次全景盘点,因为它可能是全书迁移价值最高的思想。出场一:2.2 节 Shamir 门限分享,这是代数基座——多项式自由度就是安全门槛。出场二:4.2 节 BMR,选择比特的份额让"标签与比特的对应关系"门限化,多方共同持有语义秘密。出场三:本节的门限签名与门限随机数,把"一个必须被信任的私钥"拆给多方。出场四:第 5 章的合谋阈值——所有 n 方协议的安全声明都以"合谋不过阈值"为前提,门限从技术参数上升为信任模型的法律边界。
四次出场串成一条线:门限是把"单点信任"翻译成"数学分布式信任"的通用语法。凡是系统里存在"最不想被任何一方独占的东西"——私钥、秘密、语义对应、计算结果——都可以用门限语法重新表达一遍。做系统设计时养成这个翻译习惯,很多"必须信任管理员"的环节会意外地获得密码学解法。
这也是本教程在收尾前想留给你最重要的思维工具:MPC 的价值不在某个协议跑得多快,而在于它提供了一整套重新分配信任的词汇表——拆分、门限、承诺、校验、仿真。词汇表在手,你在任何架构评审桌上都能问出别人问不出的问题。