1.1 凭证、认证与攻击链
1.1 凭证、认证与攻击链
本节摘要:本节定义整场演习的核心资产——凭证,厘清认证、授权、会话的概念边界,给出红队通用的攻击链阶段模型,并沿凭证生命周期逐段盘点暴露面。它是全册的"作战术语手册",后续每个科目都会反复引用这里的定义。
演习的核心资产是什么
演习尚未开打,先把靶牌立起来。攻防双方争夺的核心资产不是服务器本身,而是凭证(Credential)——证明"你就是你"的那串秘密,口令、私钥、会话令牌、API 密钥、动态验证码种子,全都算。攻击者拿到一台服务器,得到的只是一台服务器;拿到一枚凭证,得到的是这枚凭证背后的全部权限与它可能复用的整片疆域。
围绕凭证有组容易混淆的词,先掰清楚。**认证(Authentication)**回答"你是谁":校验口令、扫码、指纹,都是在做身份判定。**授权(Authorization)**回答"你能做什么":认证通过之后,系统再按角色与策略放行。**会话(Session)**是认证通过后系统发给你的"临时通行证",让你不必每条请求都重新证明身份。攻击者若能伪造会话,就绕过了认证本身——这也是后面会话劫持科目的伏笔。
用一段最小化的登录逻辑看认证与授权的衔接(本地靶场口径):
# 本地靶场:认证与授权的最小示意 def login(username, password): user = db.find_user(username) # 查用户 if user is None or not user.verify_password(password): return fail("用户名或密码错误") # 统一报错,避免账户枚举 session_id = session.create(user.id) # 认证通过,签发会话 return ok({"session": session_id}) def withdraw(session_id, amount): user = session.get_user(session_id) # 凭会话恢复身份 if not policy.allow(user.role, "withdraw"): # 授权判定 return fail("权限不足") return ok(account.deduct(user.id, amount))
注意这段代码里两道判定缺一不可:只做认证不做授权,任何登录用户都能动别人的钱;只做授权不做认证,授权就成了无源之水。实战中大量越权漏洞,恰恰出在"认证做了、授权忘了"的接口上。
攻击链:红队的行军路线
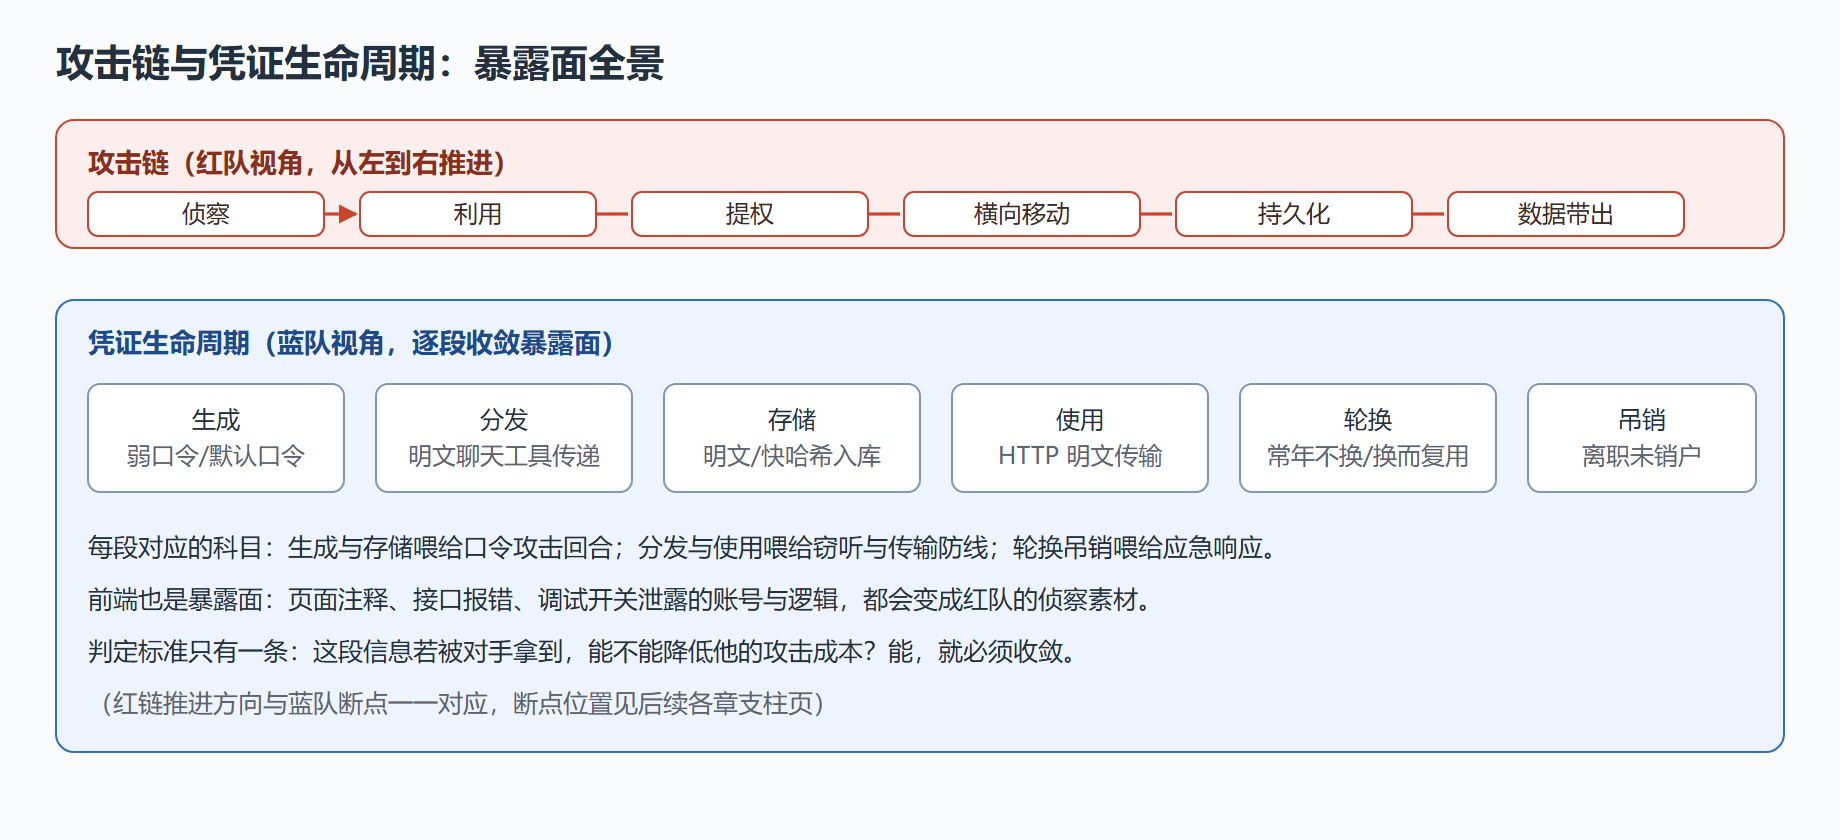
红队做事不讲玄学,讲流程。业界把从踩点到拿数据的全过程抽象为攻击链(Kill Chain):侦察、武器化、投递、利用、安装持久化、指挥控制、行动收敛。对 Web 与系统攻防而言,可以简化为更顺手的说法——侦察找入口,利用破边界,提权拿高位,横移扩战果,落盘带走数据。每往下一阶段,红队的自由度越大,蓝队的处置成本也越高。
这条链对防御方的价值大于对攻击方。它把"安全"这个模糊目标拆成了可布防的断点:侦察段做暴露面收敛,利用段做输入校验与补丁,提权段做最小权限,横移段做网络分段与凭据隔离,末端做数据加密与出网管控。后续各章科目,本质上就是沿这条链逐段设卡。
凭证的一生与暴露面
凭证从生到死要走过生成、分发、存储、使用、轮换、吊销这几个阶段,每段都有典型的"漏风"位置。生成段的漏风是弱口令与出厂默认口令——设备买来从不改管理员账号,等于把钥匙插在锁上。分发段的漏风是把口令贴在工位便签、发在群里明文传输。存储段的漏风最致命:明文入库或用快速哈希入库,数据库一旦被拖,全员凭证瞬间裸奔。使用段的漏风是明文协议与不加校验的调用。轮换段的漏风是"换密码等于换汤",新密码只是旧密码加个后缀。吊销段的漏风是人员离职、项目下线后凭证仍在有效期。
前端暴露面常被忽略:页面注释里留着测试账号、接口在报错里回显内部字段、构建产物带着调试开关,这些对红队都是高质量情报。做一次"以攻击者视角读自己的前端",往往比扫一遍漏扫工具更有收获。
靶场规则与安全红线
最后交代演习纪律,也是本册的安全边界。其一,所有攻击演示只发生在本地靶场或明确授权的测试环境,示例代码一律最小化、脱敏、去武器化——讲清原理够用,能直接打真实目标的完整工具链不会出现。其二,涉及真实事件的案例只引用公开报道过的结论,用于说明漏洞机理,不提供复现细节。其三,每节给出的检测与加固方案可以放心在生产环境落地,它们才是这本教程的主要交付物。
从术语到沙盘:给概念配上日志
概念只有落到可观测的行为上才算掌握。攻击链的每个阶段,在蓝队的日志世界里都有对应的"指纹区"——开幕章就建立这个映射,后面所有科目的检测规则都能对号入座:
# 本地靶场:把一次请求归入攻击链阶段的最小分类器(防御视角) STAGE_SIGNALS = { "侦察": ["404 探测聚集", "登录口失败但无成功", "目录与版本探测特征"], "利用": ["注入指纹参数", "上传异常文件", "解析差异访问路径"], "提权": [" sudo 或等价提权命令异常", "越权接口成功响应"], "横向移动": ["账号-主机新配对", "旧协议认证流量"], "数据带出": ["异常大流量外传", "数据库批量读取", "出网目的地偏离基线"], } def classify(event) -> str: for stage, signals in STAGE_SIGNALS.items(): if any(s in event.raw for s in signals): return stage return "正常" # 用途:把告警按阶段聚合——同一攻击者的事件串成"链",孤立告警串不起来
映射练习(读完本节应能口答): 侦察阶段的日志指纹是什么? → 高频探测与失败聚集 利用阶段最可靠的信号在哪? → 输入指纹与异常响应 为什么"数据带出"最该被优先告警? → 它是链的末端,前面所有断点都失效了
这套映射同时解释了防御排期的优先级:越靠链条前端的断点,投入产出比越高——侦察期掐断,后面全部作废;末端才拦住,损失已成事实。全册章节的排序正是按这条链走的,你随时可以翻回这张映射定位自己读到哪一段了。
想检验本节是否读透,做个思想实验:给你自己公司的一枚管理员凭证,沿生命周期的每一段说出它的暴露面与收敛手段。说不出的那段,就是你防线上的洞。