- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
教程导读:欢迎来到铸盾演习场
凌晨的演习大厅里,大屏分成红蓝两色:左边是攻击队的推进沙盘,右边是防守队的告警面板。裁判席一声令下,红队的第一批侦察流量悄悄扑向靶场边界,蓝队的值班分析师盯着日志流,等待那条注定会出现的异常记录。这本教程就发生在这样的场景里——全册是一场不落幕的红蓝对抗演习,你一会儿坐进红队席位,看攻击链如何一步步向前推进;一会儿换到蓝队席位,看加固、检测与应急如何把攻势逐层化解。
这不是一本罗列概念的术语手册。每一章是一个演习科目,每一节是一轮完整的攻防回合:先看红队怎么侦察、怎么找到漏洞,再用最小化的靶场演示讲透原理,然后立刻切到蓝队视角,给出加固配置与检测方案。攻击演示只服务于理解与防御,所有示例都在本地靶场口径下做了脱敏与裁剪,不会出现可以直接打击真实目标的完整武器化代码。
全册知识地图
整场演习沿着攻击链推进:先立规则与侦察,再逐科目交锋,最后由蓝队总攻收网。下面的地图标出了各章的位置与依赖关系——科目之间大体按"由外到内、由人到场"的顺序展开,前一章的战果常常是后一章的起点。
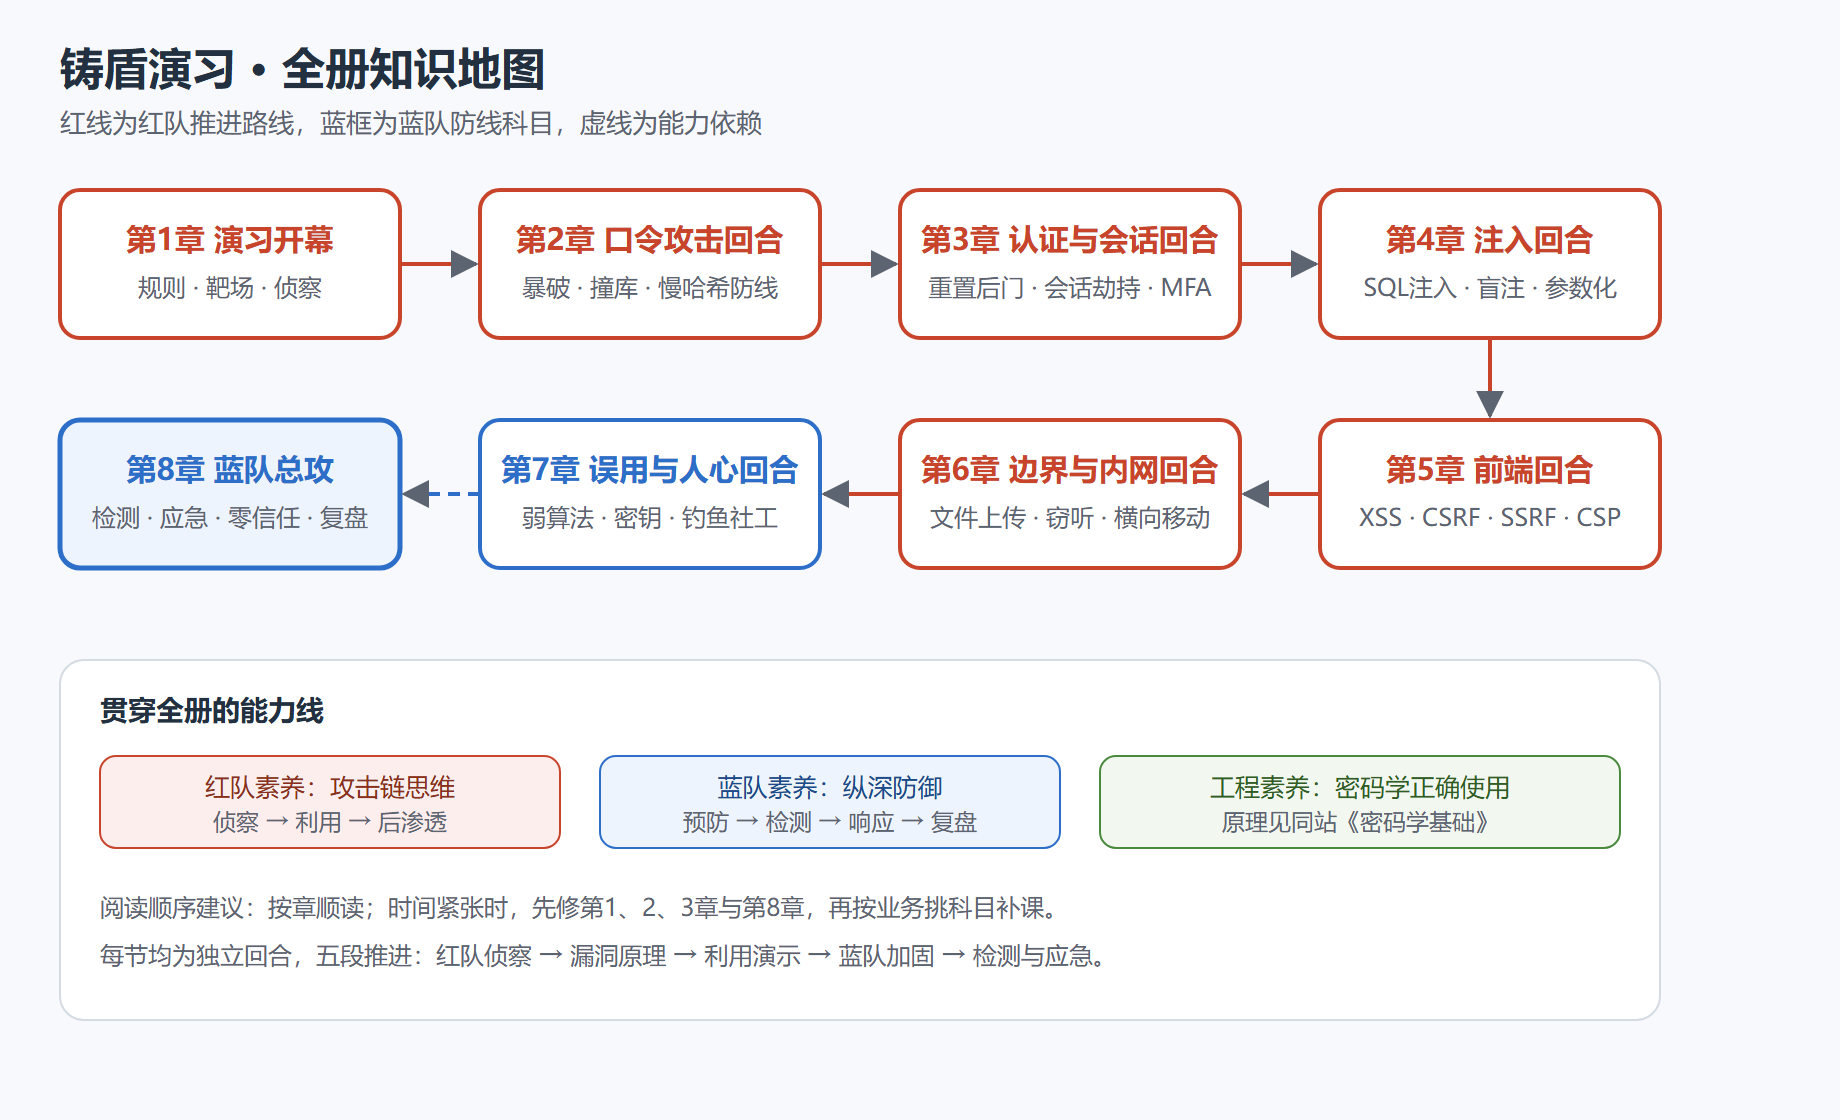
科目一览
| 章 | 演习科目 | 红队演示 | 蓝队应对 |
|---|---|---|---|
| 第1章 | 演习开幕 | 信息侦察、账户枚举 | 暴露面收敛 |
| 第2章 | 口令攻击 | 暴力破解、字典、撞库、喷洒 | 锁定限速、慢哈希、管理器 |
| 第3章 | 认证与会话 | 重置后门、会话劫持 | MFA、SSO 治理、HTTPS |
| 第4章 | 注入 | SQL 注入、盲注 | 参数化、最小权限、WAF |
| 第5章 | 前端 | XSS、CSRF、SSRF | 输出编码、CSP、SameSite |
| 第6章 | 边界与内网 | 文件上传、窃听、哈希传递 | 类型校验、加密通道、凭据隔离 |
| 第7章 | 误用与人心 | 弱算法、硬编码密钥、钓鱼 | 算法选型、密钥管理、意识演练 |
| 第8章 | 蓝队总攻 | ——(全面复盘红队战果) | 日志、IDS、应急、零信任、合规 |
这本教程怎么读
第一遍当故事读:跟着演习推进感受攻防节奏,理解每个漏洞"为什么能成立"。第二遍当手册用:每节的蓝队段落都给出了可直接落地的配置与检测思路,遇到实际加固任务时按图索骥。第三遍当课程教:每章支柱页列出了可考核的知识点清单,适合团队内训与自查。
关于分工再交代一句:哈希函数的内部结构、签名与零知识证明的数学原理,同站的《密码学基础》与《区块链与密码学》讲得更透,本册只引用结论、不再重讲;本册的主战场是通用系统与 Web 场景下的认证、注入、前端、内网与应急工程实践。
阅读约定与工具准备
为了让演习观感更真实,全册保持几条叙事约定:蓝队编号的告警一律来自虚构的靶场日志;红队的"战果"全部以本地靶场截图口径描述;涉及真实世界的事件只引用公开结论,不提供复现路径。你可以把贯穿全册的虚构组织理解为一家中等规模的云上商户,它有登录口、评论区、上传中心、内网与域环境——正好够把全部科目跑一遍。
动手型的读者建议同步准备一套自己的靶场:一台隔离的虚拟机加几个刻意留了漏洞的练习应用就够了,本册所有演示都能在其中复现。切记隔离——靶场里住着故意的漏洞,别让它接进任何真实网络。只想读懂原理的读者也不必强求动手,每节的结构都保证"只读文字也能走完攻防全程"。
攻防是一场没有终局的拉锯。读完后你可能记不住所有命令,但只要建立起"每条攻击链都有对应断点"的直觉,这本演习记录就值回票价。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...