2.5 口令治理与存储防线:管理器、加盐与慢哈希
2.5 口令治理与存储防线:管理器、加盐与慢哈希
本节摘要:本节收端口令回合的治理面:口令策略的演进逻辑(长度优先、黑名单校验、取消定期强制更换)、密码管理器的组织化推广、以及存量弱存储的迁移路线。技术防线(慢哈希参数)在上一节已展开,本节回答的是"怎么让几百个账号真正用上这些机制"的组织问题。
治理视角:从个人习惯到组织制度
前几节的红队攻势有个共同前提:用户会选弱口令、会跨站复用、系统会存快哈希。蓝队若只在登录接口上加码,等于在漏水的管道末端拖地。治理层的任务是把"安全的选择"变成"默认的选择":策略上让弱口令无法出生,工具上让唯一性不依赖人的记忆力,存储上让历史欠账有清偿路线。
治理视角还有一条更深的判断:口令安全的敌人不是恶意,是省力。用户复用密码不是因为蠢,是因为记不住几十套凭证。指责用户没有出路,把记忆负担外包给工具才有出路。
策略演进:复杂度让位于长度与黑名单
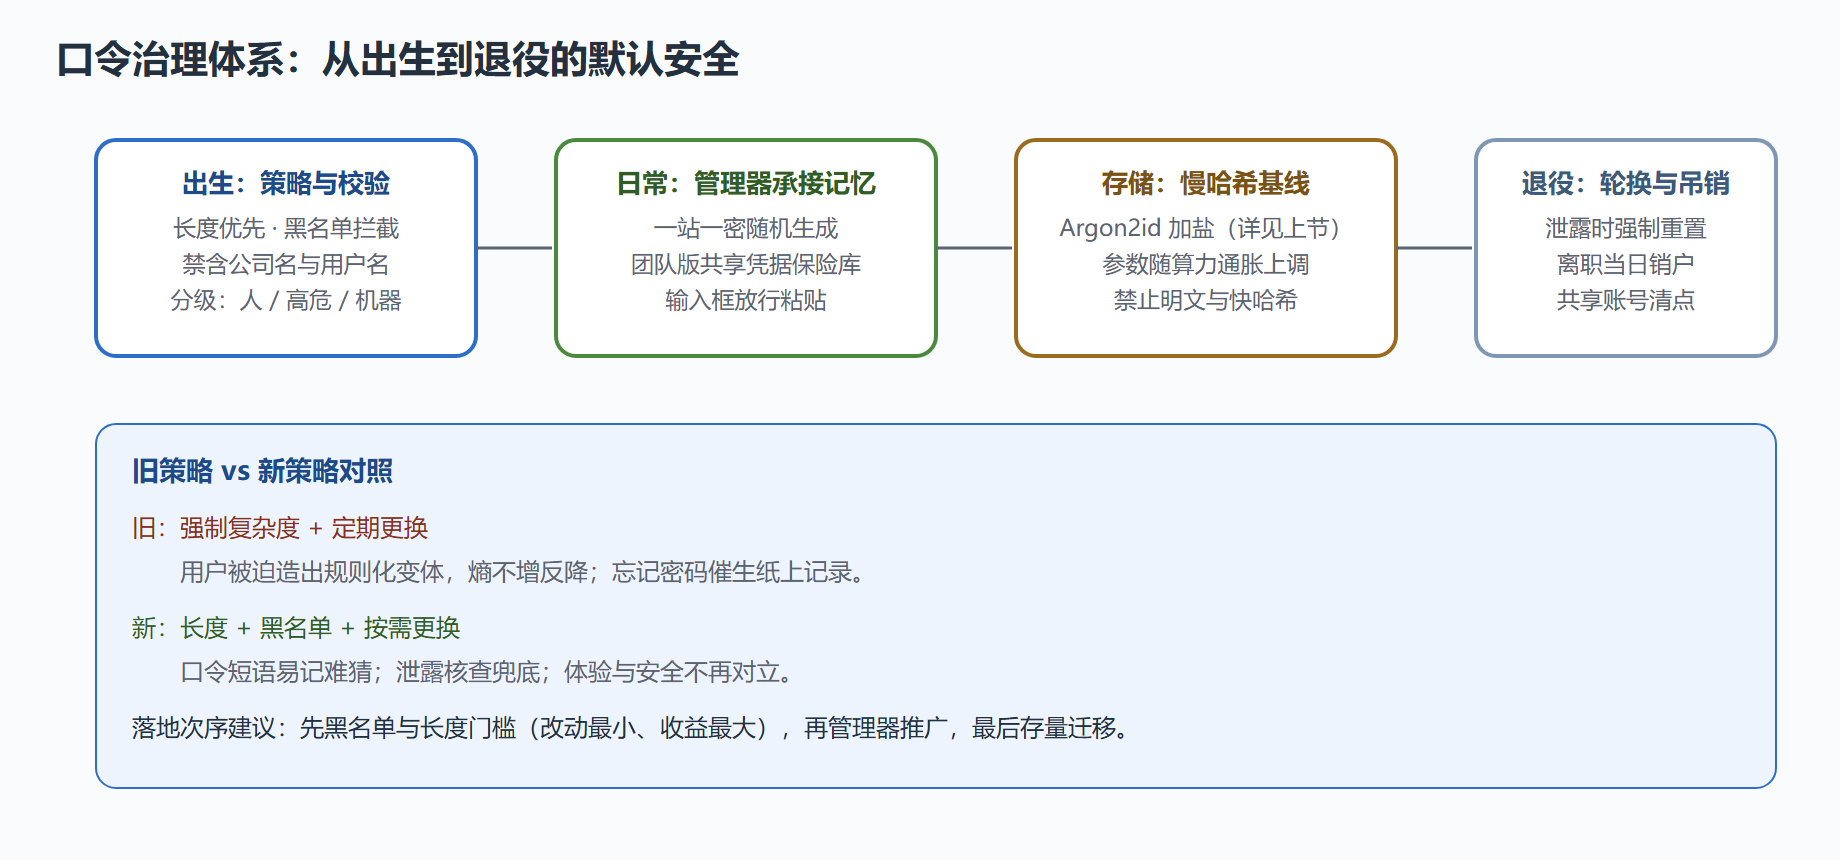
旧式策略迷信复杂度:大小写、数字、符号缺一不可,还强制九十天一换。结果用户被逼出 Passw0rd! 换成 Passw0rd@ 再换 Passw0rd# 的"增量式轮换",熵没涨,记性负担全涨。新一代指引的方向相反:长度优先(最低十二位起步,鼓励口令短语)、黑名单校验(对已知泄露口令与"公司名 + 年份"类组合说不)、取消无事件的定期强制更换(只在确认泄露时强制重置)、允许粘贴与输入框不限粘(这是管理器可用的前提)。
一条可直接落地的校验逻辑:
# 本地靶场:注册/改密时的口令质量校验器 import re LEAKED_SAMPLE = {"123456", "password", "qwerty", "target2026", "autumn!2026"} BANNED_PATTERNS = [ (r"target", "包含公司名"), (r"(19|20)\d{2}", "包含年份"), (r"(.)\1{3,}", "存在连续重复字符"), ] def check_password(pwd: str, username: str = "") -> tuple[bool, str]: if len(pwd) < 12: return False, "长度不足十二位" if pwd.lower() in LEAKED_SAMPLE: return False, "命中泄露口令黑名单" if username and username.lower() in pwd.lower(): return False, "包含用户名" for pat, why in BANNED_PATTERNS: if re.search(pat, pwd, re.I): return False, why # 通过基本门槛后,再交给熵评估器打分(如 zxcvbn 类库) return True, "通过"
策略的松紧分级也值得做:普通用户十二位,管理员与财务等高危角色十六位并强制 MFA,服务间调用的"机器人账号"则干脆禁用静态口令,改用密钥或临时凭证——机器不需要记住密码,也就不该有密码。
落地工具链:校验、管理器与迁移
密码管理器是唯一性的物质基础。个人侧,主流管理器都能生成随机口令并自动填充;组织侧选带团队库的方案,把服务器、数据库、后台的共享凭据从聊天记录和共享表格里搬进保险库,按岗授权、全程留痕。推广策略比选型更关键:给管理层做一次"十分钟找回全部公司账号"的演示,比发十封安全邮件有效;再把"新系统上线必须支持管理器填充(放行粘贴、标准表单语义)"写进验收标准,工具就能自己长起来。
存储侧的基线上一节已经定下:Argon2id、独立随机盐、参数定期上调。这里补组织视角的迁移路线——存量系统画像排序(用户量 × 敏感度),先改最痛的;兼容期双读(老格式能验、新格式能写);登录成功即透明重哈希;看板上只留一个指标:存量快哈希账号占比,每周盯它下降。
# 本地靶场:存量哈希迁移的双读逻辑骨架 def verify_and_upgrade(stored: str, password: str) -> bool: if stored.startswith("$argon2id$"): # 新格式:直接验 return argon2_verify(stored, password) if is_legacy_fast_hash(stored): # 旧格式:兼容校验 if legacy_verify(stored, password): db.update_password_hash( # 登录成功即升级 user_id, argon2_hash(password)) metrics.incr("hash_migrated") return True return False raise UnknownFormat(stored)
运营与考核
治理没有终点,考核让治理不死。几项值得进月报的指标:泄露黑名单命中率(反映用户口令质量)、管理器活跃率(安装不算数,每周真实填充才算)、存量快哈希占比(应单调下降)、共享账号数量(应趋零)、高危角色 MFA 覆盖率(应到满)。把这几项画在演习沙盘旁的仪表盘上,口令回合才算真正收官——红队再想从口令下手,每一层都要付出指数级成本。
治理的胜利标志不是策略文档变厚,而是"安全的做法恰好也是省力的做法"。用户开始依赖管理器的那天,就是这局真正赢下的那天。
治理推进的三个现实阻力与拆法
阻力一是"管理层觉得麻烦"。拆法用数据说话:把撞库命中账号的处置成本(人工核实、客诉、舆情)折算出来,与管理器 licenses 的年费并排放在一页纸上,决策通常当场完成。阻力二是"老系统改不动"。拆法是不强求一步到位——旧系统先接入泄露黑名单校验与失败锁定(网关层就能做),存储迁移按上一节的双读路线分期,治理动作不必等重构窗口。阻力三是"影子账号没人认领"。共享账号与离职未销户的账号是治理的暗仓,靠季度清点加"账号必须有主人"的红线逐步消化,清点结果进月报让暗仓可见。
推进节奏上,别试图一个季度解决所有问题。先立黑名单与长度门槛(改动最小、见效最快),再推管理器与泄露核查(改变习惯),最后清存量(技术债)。每一步都设可度量指标,让推进速度可见——治理最怕的不是慢,是看不见快慢。