3.4 传输层防线:HTTPS与TLS
3.4 传输层防线:HTTPS 与 TLS
本节摘要:本节补上认证回合的最后一块:口令与会话令牌在网络上的走法。明文 HTTP 下被旁路窃听的原理、TLS 握手提供的三件事(加密、完整性、身份认证)、一份现代标准的 TLS 配置、证书续期与降级防御的纪律。传输层不是"有 HTTPS 就行",配置与证书运营决定它是不是真的在防。
把网线变成隧道
前面所有科目的攻防都发生在应用层,这一节沉到线路上。用户在咖啡馆连上免费热点的那一刻,流量经过谁的设备、谁能看到什么,完全取决于这条链路有没有加密。明文 HTTP 下,同网的任何人都能看到你提交的口令字段、拿到的会话 Cookie、访问的每个页面内容——不需要任何漏洞,网络本身的广播性就是漏洞。这就是为什么"传输中的密码泄露"在老漏洞清单里常年霸榜:它不需要攻击者找到软件缺陷,只需要找到一段裸奔的链路。
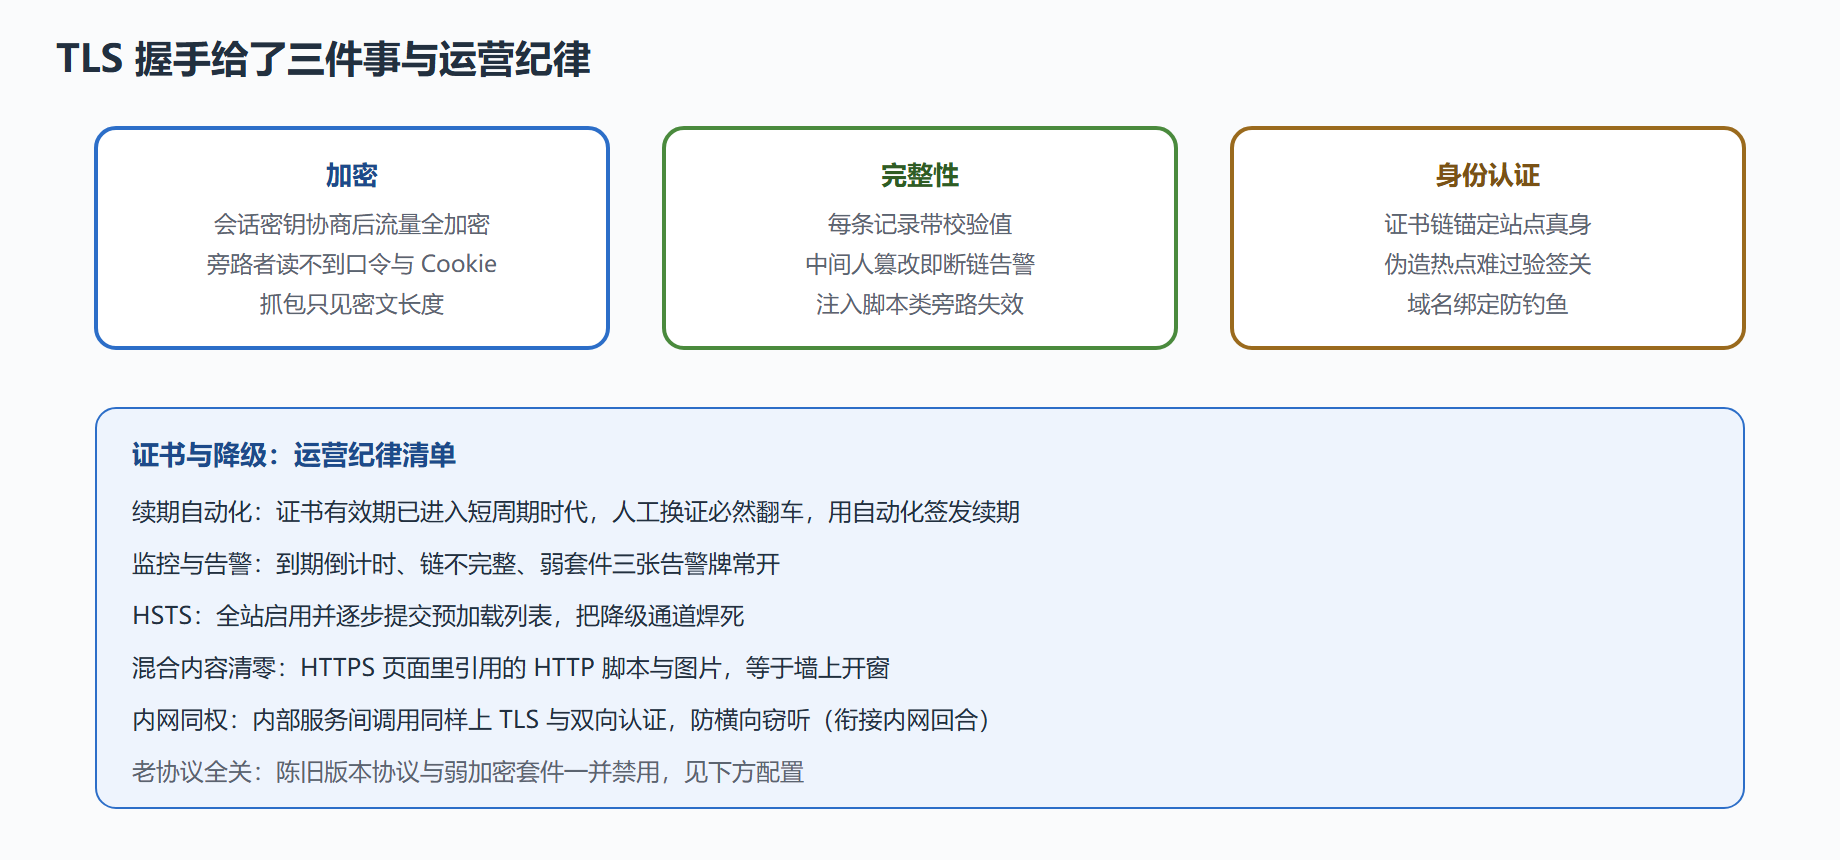
TLS 解决的是这件事:在不可信的网络里建立一条可信的隧道。握手阶段,客户端验证服务器证书(你连的确实是真站点,不是热点伪造的页),双方协商出只有彼此知道的会话密钥;之后所有流量用该密钥加密并附带完整性校验——旁路者既读不懂,也改不动。
明文链路上发生了什么
靶场里复现一次旁路视角(仅本机抓包演示):
# 本地靶场:对明文登录请求抓包(工具输出节选) POST /api/login HTTP/1.1 Host: lab.local Content-Type: application/json {"username":"alice","password":"LabTarget!2026"} # 同一请求走 HTTPS 后,抓包只能看到: CONNECT lab.local:443 <加密数据,长度若干>
同一环境,两种结局。前者口令与 Cookie 全裸;后者旁路者只知你连了谁、传了多少字节。顺带说清 SSL 剥离攻击:攻击者夹在中间,对用户降级成 HTTP、对服务器维持正常连接,用户若不细看地址栏根本察觉不到。防御是 HSTS——服务端告诉浏览器"本站只许 HTTPS 连接",浏览器记住后拒绝任何降级,剥离失去空间。
靶场演示:配置一处合格的 TLS
# 反向代理的现代 TLS 基线(示例值按当前业界共识标注) server { listen 443 ssl; server_name lab.local; ssl_certificate /etc/tls/lab.fullchain.pem; # 含中间链 ssl_certificate_key /etc/tls/lab.key; ssl_protocols TLSv1.2 TLSv1.3; # 关闭一切陈旧协议版本 ssl_ciphers HIGH:!aNULL:!MD5; # 弱套件黑名单 ssl_prefer_server_ciphers on; ssl_session_cache shared:SSL:10m; # 会话复用,兼顾性能 ssl_stapling on; # 装订在线状态,加速吊销检查 add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always; add_header X-Content-Type-Options nosniff always; } server { listen 80; server_name lab.local; return 301 https://$host$request_uri; # 明文访问一律重定向 }
自检用一行命令起步(靶场实录):
$ openssl s_client -connect lab.local:443 -tls1_3 </dev/null New, TLSv1.3, Cipher is TLS_AES_256_GCM_SHA384 Verify return code: 0 (ok) ← 证书链完整且受信
证书纪律与降级防御
证书是 TLS 的信任锚,锚烂了隧道再密也是给假站点加密。运营纪律:签发走自动化(短周期证书配合自动续期,把"忘续期导致全站报错"从运维事故清单里划掉);监控做到位(到期倒计时告警、证书链完整性、私钥泄露扫描);域名卫生(不再需要的子域及时清理解析与证书,防止"子域接管 + 泛域名证书"的组合拳)。降级防御靠 HSTS 长时效加子域覆盖,敏感业务再提交浏览器预加载列表,让"用户手滑点了 http"也自动升级。
⚠️ 常见坑:上了 HTTPS 却放行混合内容。页面里那条 HTTP 的统计脚本、外链图片,都是明文链路的尾巴——脚本被替换,整页沦陷。内容安全策略里把升级与拦截混合内容的开关一并打开。
检测与应急
传输层的检测信号集中在"降级尝试"与"证书异常":大量对八十端口的登录请求(用户被剥离攻击的迹象)、证书更换事件与预期不符、内部服务间出现明文认证流量。应急上,私钥疑似泄露的最快处置是吊销与换发(自动化签发体系下分钟级完成),再排查泄漏面。把传输层防线的完成度纳入加固基线考核:全站 HTTPS、HSTS、零混合内容、证书自动续期——项项可测,不许"大概齐"。
一句话收束认证回合:门锁再好,也要有加密的路通向它。传输层就是那条路,路面质量等于证书运营质量。
常见配置病症与排查
上线后仍会冒出的几类"疑难杂症",多半不是协议本身的锅。症状一:部分用户报证书错误。排查中间证书链——服务器只发了叶证书没带中间链,部分客户端(尤其移动端与老系统)补不齐链条就报错;修复是把完整链一起下发。症状二:偶发连接缓慢。排查会话复用与会话票据配置——每次完整握手既慢又耗资源,会话缓存与票据恢复没开会显著拖累高并发场景。症状三:安全工具报警"弱套件协商"。排查配置漂移——上线时关掉的套件被某次变更悄悄放回来了,这正是上一章基线核验该兜住的问题。症状四:内网服务间仍是明文。这不算疑难算欠账,内网同权的 TLS 与双向认证排期补上,别让"内网安全"停留在口头。
# 传输层验收单(示例) [ ] 全站 HTTPS,明文端口仅重定向 [ ] HSTS 生效且含子域,关键业务已进预加载 [ ] 证书链完整,自动续期,到期告警双通道 [ ] 陈旧协议与弱套件全禁,配置变更走基线核验 [ ] 混合内容为零(升级与拦截开关齐开) [ ] 内网服务间调用加密,管理通道双向认证 [ ] 出网与入网的证书校验均不可被代码关闭
这份验收单可以合并进上一章的基线条目,成为传输域的固定考核面。证书与协议的事故有个共同特点:平时无感,出事就是全站性的——所以这一域的自动化程度必须最高,人工环节越少越稳。