8.5 零信任与自适应认证
8.5 零信任与自适应认证
本节摘要:本节讲防御架构的演进终点:零信任把"内网即可信"的城堡模型拆成每次访问都验证的哨卡体系;自适应认证(行为分析与风险定价)让验证强度随上下文浮动;生物特征在其中的正确定位是"设备本地解锁"。全册前七章的机制(MFA、最小权限、分段、加密)在零信任框架下重新归位成整体。
拆掉城堡,铺开哨卡
演习复盘时裁判组指出了蓝队最大的结构性失分:边界打得不错,但红队一旦进来,内网对它太客气了——同一个网段里的服务彼此信任,拿到一枚凭证几乎等于拿到一片权限。这就是传统城堡模型的死穴:城墙很高,城内无哨。横向移动回合的每一步,都在利用这份"城内的默认信任"。
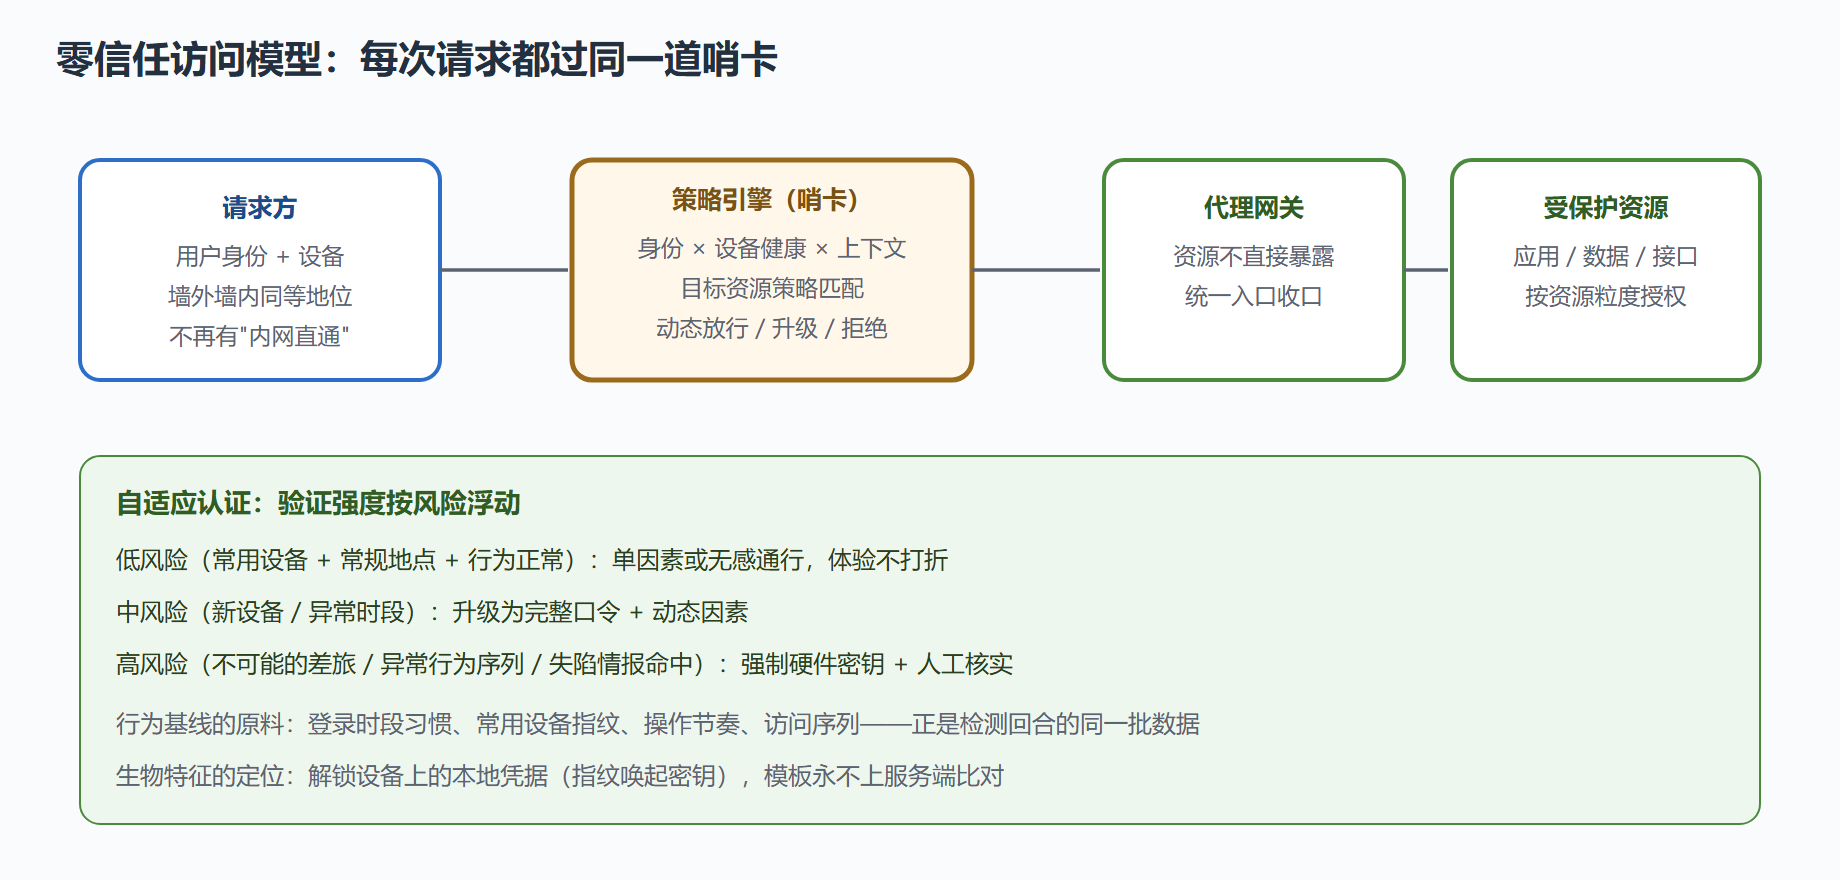
零信任的回答干脆利落:不再有"内网"这个信任等级。每个访问请求,无论来自墙外还是墙内,都要走同一套验证——你是谁(强身份)、你用什么设备(健康状态)、你要去哪(目标策略)、现在什么上下文(时间、地点、行为基线)。城墙还在,但它的角色从"信任边界"降级成"性能优化设施"。
零信任的核心原则
三条腿站着。身份为中心:访问的主体不是 IP 而是身份与设备的双因子标识,人人处处强认证(MFA 的全面覆盖是零信任的入场券)。最小权限与动态授权:授权不是登录时一次定终身,每次会话按策略与上下文实时计算,权限随风险浮动。假设失陷:架构设计默认"攻击者已经在里面",分段、微隔离、持续校验让失陷的影响半径被物理限制——这正是横向移动回合"三道断桥"的体系化版本。
策略引擎是哨卡的大脑,一次决策的输入输出长这样:
# 策略引擎骨架(语义示例):每次访问实时评估 def decide(ctx) -> str: # 返回 allow / step_up / deny risk = 0 risk += 25 if not ctx.device_registered # 未登记设备 risk += 20 if not ctx.device_compliant # 补丁与基线不达标 risk += 30 if ctx.geo_impossible # 地理瞬移(检测节同款信号) risk += 15 if ctx.breach_flagged # 凭证已泄露(情报节同款信号) risk += 10 if ctx.offhour_anomaly # 时段与节奏异常 if ctx.target.sensitivity == "high": risk += 20 if risk >= 60: return "deny" # 转人工核实 if risk >= 30: return "step_up" # 升级到硬件密钥 return "allow"
自适应认证:风险定价的登录
自适应认证把"一刀切的登录强度"改成"按风险定价":熟悉环境里的常规访问近乎无感,陌生环境里的敏感访问步步设卡。它的原料与检测体系同源——设备指纹、地理与网络特征、行为基线、情报命中——所以两者天然共建:检测告警的信号就是风控加价的因子,风控拦下的异常就是检测的新样本。生物特征在体系里的位置值得再强调一次:指纹与人脸是"解锁本地设备上凭据"的手段,比对发生在本地安全芯片,服务端只见签名结果——生物模板一旦集中存储,就从认证因素变成了最高价值的泄露标的。
迁移路线与检测
零信任不是一场推倒重来的革命,是分阶段的演进:先统一身份(全组织单一身份源,MFA 覆盖)、再收口访问(新业务走代理网关上线,存量按价值排序迁移)、然后细分权限(按资源粒度重写策略)、最后持续校验(会话级周期重估,敏感资源短周期)。每阶段的验收都可度量:身份覆盖率、走网关的流量占比、策略按资源的颗粒度、重估周期。
零信任环境的检测信号也因此升级:策略引擎的"deny 与 step_up 比例"骤变(攻击者在试探)、同一身份的多设备并发策略请求、设备健康状态的伪造迹象。把策略引擎的决策日志纳入本章开头搭建的检测底座四类红线日志——它是零信任体系里信息密度最高的数据源。
零信任的验收题:拔掉一台"内网"机器的网线插到访客网,它还能访问多少内部服务?答案是"几乎为零"才算及格——地址不再授予信任,身份与设备健康才是通行证。
过渡期的混合态:一半城堡一半哨卡
零信任迁移动辄以年计,过渡期的系统会长期处于混合态——一部分流量走策略引擎,一部分还在直连旧路径。混合态本身是最大的风险敞口,需要专门的过渡治理。其一,迁移清单化:每个资源明确标注当前态(直连或网关)与目标态,存量按价值排序搬迁,新资源一律网关上线——"只进不出"保证混合态单调收敛。其二,绕行监控:对仍开放的直连路径做白名单式监控,任何未在清单上的访问尝试立即告警——攻击者最爱找的就是"还没搬完的那条老路"。其三,降级预案:策略引擎故障时的 fallback 要预设计(受限放行而非全放开),别让可用性压力倒逼团队把哨卡整个拆掉。
# 混合态健康指标(示例) 网关流量占比: 38% → 55% → 71% # 只升不降,停滞两周即复盘原因 直连白名单外尝试: 本周 12 次 → 已闭环 # 出现即告警,逐条溯源 新资源直连上线: 0 / 季度 # 红线指标,违反即回退重上 策略引擎降级演练: 季度一次,fallback 受限放行验证通过
过渡期还有个容易被忽视的人文维度:工程师习惯了"内网随便连"的便利,迁移初期必然有抵触。把"网关上线的自助化"做到位(新资源接入网关的配置成本低于直连),便利性问题就转化成了工具问题——工具顺手了,迁移速度自然上去。零信任最终赢在"新路径比旧路径好用",而不仅是"新路径更安全"。
顺带回应两个常见质疑。质疑一:"零信任是不是等于全员常驻客户端?"不是。轻量实现可以只做"身份 + 网关 + 策略"三件套,端点健康检查在受管设备上借用已有的管理代理即可,未必新装常驻软件。质疑二:"都零信任了还要防火墙吗?"要。零信任重构的是信任决策,防火墙仍是流量工程与粗粒度隔离的高效工具——两者一个管"该不该",一个管"通不通",职能并不重叠。把这两个问题的答案带进立项汇报,能省掉一大半的概念之争,让讨论尽快落到排期上来。最后给一个心态校准:零信任的完整落地在大型组织里以三五年计,但它每推进一寸都有独立收益——身份统一的第一年,钓鱼与撞库的处置就快了一截;网关收口的第二年,暴露面报表立刻清爽。不必等终点,路上每一步都在兑现安全价值。