5.5 安全密钥体系与端到端设计
5.5 安全密钥体系与端到端设计
本节摘要:LoRaWAN 的安全根,在于一套"从根钥派生子钥、按责任分人保管"的密钥体系——AppKey 派生 NwkSKey 与 AppSKey,配合 AES-128 加密与 MIC 保证保密、完整与防重放。承接 5.2 的分钥思路与 5.3 的 OTAA,通往 5.6 的应用落地。
LoRaWAN 从来不靠"看不到、也连不上"的侥幸守安全,而是明摆着一套分层密钥。把密钥体系看清,你就明白为什么一篇 5.2 说"网关不读数据、应用也不管网络"。
根钥与两把会话钥
类图讲清楚,LoRaWAN 全集围绕三把钥匙转:
- AppKey:出厂烧入每台设备的根钥,只用于 OTAA 入网时推导会话密钥。它不参与日常业务加解密。
- NwkSKey:网络会话密钥,保网络层完整性(消息认证码 MIC)与网络层字段,由网络服务器持有。
- AppSKey:应用会话密钥,负责应用载荷的加密,由应用服务器持有。
一句话记忆:AppKey 起家,NwkSKey 管"这话是这台设备说的、没被改",AppSKey 管"这句内容别人读不懂"。
从根钥到会话钥:一条推导链
OTAA 入网成功那一刻起,终端与服务器各自用相同的素材独立算出一对一样的会话钥。推导素材包括入网时交换的 AppNonce、NetID、DevNonce,加上 AppKey,走 AES 派生的伪随机函数:
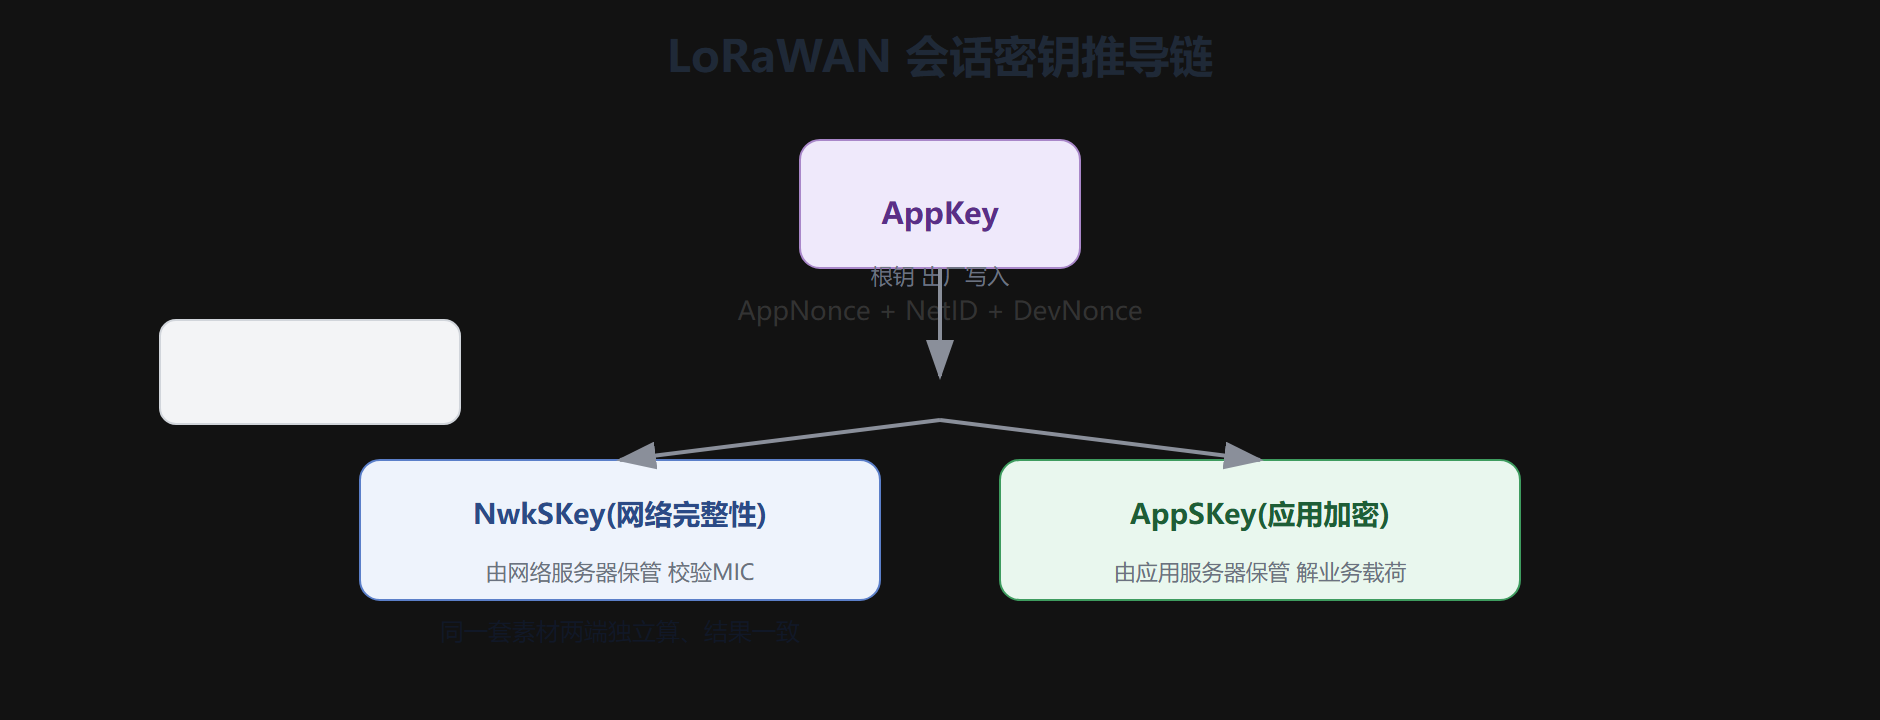
关键点是终端与服务器各自独立推导、结果却一致——不传输会话钥本身,只传输入网的随机素材,降低了会话钥在空中的泄露面。
保密与完整:AES 与 MIC 双保险
LoRaWAN 用 AES-128 做加密。应用载荷用 AppSKey 加密,网络层用 NwkSKey 生成 MIC(消息完整性校验码)——任何一比特被篡改,接收方算出的 MIC 都对不上,立刻拒绝。所以攻击者既不能读,也改不动。
防重放:单调帧计数这道闸
即便加密了,纯把旧报文重新播放一遍也可能骗过业务(比如把"开门"旧指令重放)。LoRaWAN 用单调递增的帧计数器挡下这类攻击:网络服务器记住每个终端最近的有效帧号,收到帧号 ≤ 已见的直接丢弃。这条防线看似简单,却是把"防重放"落到实处的不二法门。
三把钥匙的一次"小表对账"
AppKey、NwkSKey、AppSKey 三把钥常被来回混淆,用一张"谁、管什么、存放在哪"的小表一次厘清:
| 密钥 | 角色 | 负责什么 | 存放/持有 | 参与日常业务吗 |
|---|---|---|---|---|
| AppKey | 根钥 | 入网时推导会话钥 | 终端 + 网络侧登记 | 否 |
| NwkSKey | 网络会话钥 | 算网络层 MIC 完整性 | 终端 + 网络服务器 | 是 |
| AppSKey | 应用会话钥 | 加密业务载荷 | 终端 + 应用服务器 | 是 |
盯着"参与日常业务吗"这一列就能记住:根钥 AppKey 只在入网瞬间用一下,之后日常加密全靠两把会话钥。这样"长期钥只做门卫、短期钥负责日常"的分工,正是整套安全体系的骨架。
会话怎么样"按需新鲜":密钥的更新节奏
很多人以为密钥入了网就固定用到天荒地老。实际 LoRaWAN 允许会话跟随入网周期刷新:设备可以定期重新走一次 OTAA(或按规范协商新 DevNonce)来派生一套新的 NwkSKey/AppSKey,从而让会话密钥保持新鲜。对高价值、高安全诉求的部署,这个"按会话轮换"的动作能大幅降低单把钥匙长期泄露的风险。代价是每次重新入网多一次握手、多占一点空中时间——真正的取舍在于"安全上的新鲜"与"省电上的克制",按设备价值与风险来平衡。
一组安全自查:别让钥匙体系形同虚设
密钥体系设计得再漂亮,落地时缺一环就白搭。给一份在装运部署前的自查清单:
- 根钥不硬编码:AppKey 是否已从复用明文改为按设备独立发放并安全注入?
- 会话可轮换:设备是否能在生命周期内定期刷新 NwkSKey/AppSKey?
- 帧计数单调:网络侧是否维护并校验每终端单调帧计数以防重放?
- 权限最小化:网关是否真的不持有任何业务密钥、只做透明转发?
- 废弃会清理:设备下线时对应会话与密钥是否从网络侧正确注销?
逐条打勾过一遍,才算真正把这套分层密钥体系立起来,而不是把图背下来就以为安全了。
密钥怎么进设备:注入 vs 出厂写死
前面反复出现"密钥进设备",但钥匙到底怎么放进去,值得多说一句。工程上有两条主流路径:出厂烧写——厂商在生产线把一设备的唯一 AppKey 写进设备,同时把"设备标识 ↔ 对应密钥"登记进网络侧台账;安全注入——设备到货后由部署方现场用加密通道写入唯一钥匙,或由设备现场生成后上报登记。前者省事但把"密钥台账"的可信责任压给了生产链,一旦生产数据泄露整批设备同遭殃;后者初始就隔离生产与密钥,安全性更高但多一道部署工序。两者的共通点是坚持"一机一钥、不共用"——任何"全网同钥"的做法都等于把全部安全命门交给一把钥匙,正是本节点题要坚决避免的。
一台设备的完整安全生命周期
把上面的机制排成一条时间线,就能看到安全不是某个瞬间的动作,而是整套生命周期伴随的纪律:入网前,设备带签名固件与唯一 AppKey 出厂,仅此即可待命;入网时,走 OTAA 用随机素材派生 NwkSKey/AppSKey,会话在一个受保护的窗口内建立;运行中,用会话钥加密业务、网络侧验 MIC 与单调帧计数防篡改防重放,必要时按周期重新入网刷新会话钥;下线时,网络侧注销该设备的会话、帧表与密钥,防止"僵尸设备"继续被冒充。这一条线四个阶段,恰好把本节讲过的"密钥派生、加密完整性、防重放、会话轮换"全部盖进去了一遍——也让读者意识到,安全落地不在某一个机制上,而在把这条时间线一格格走完。
安全分层如何对标四要素
把密钥与角色一对照,就能复述整章:
| 要素 | 掌握的密钥 | 职责落点 |
|---|---|---|
| 终端 | AppKey + NwkSKey + AppSKey | 内存烧入与派生 |
| 网关 | 无业务密钥 | 只做透明转发 |
| 网络服务器 | NwkSKey | 验 MIC、去重、ADR |
| 应用服务器 | AppSKey | 解业务载荷 |
💡 关键直觉:LoRaWAN 的安全设计像一把"分体钥匙"——网络管网络、业务管业务,各持一钥,丢任何一把都只能破一半,很好地抵抗单点失守。
本节要点回顾
- 要点一:AppKey 是根钥(只参与入网派生),NwkSKey 管网络完整性,AppSKey 管应用加密。
- 要点二:会话钥由 AppKey + 入网随机素材两端独立推导,结果一致、不传钥本身。
- 要点三:AES-128 加密载荷 + NwkSKey 生成 MIC 保证保密与完整。
- 要点四:单调帧计数器是防重放的防线,旧帧直接丢弃。
- 要点五:密钥按责任分发给网络服务器与应用服务器保管,分层防御。
钥匙体系清清爽爽,5.6 用一座城展开:LoRaWAN 智慧城市与农业场景完整走一遍。