6.3 网关到云端:MQTT及CoAP桥接实战
6.3 网关到云端:MQTT 及 CoAP 桥接实战
本节摘要:用一座网把 LoRaWAN 电波与云端熟悉的消息协议对接起来——演示上行如何从终端一路桥接进 MQTT 主题、下行如何反向,给出可运行的收发概念代码,并标出"解密切换"这个最容易藏雷的边界。承接 6.1、6.2 的比较,是第 7 章安全入口的真实案例。
6.1、6.2 都停在"比较",这一节真正动手:让一个 LoRaWAN 终端的数据走完"电波→网关→MQTT 云端"的全程。这也是现实中大多数 LoRaWAN 方案的真实样貌——没人让云直接啃射频,都经一座网把它翻成 IP 语义。
桥的逻辑:LoRa 管"多远",MQTT 管"多熟"
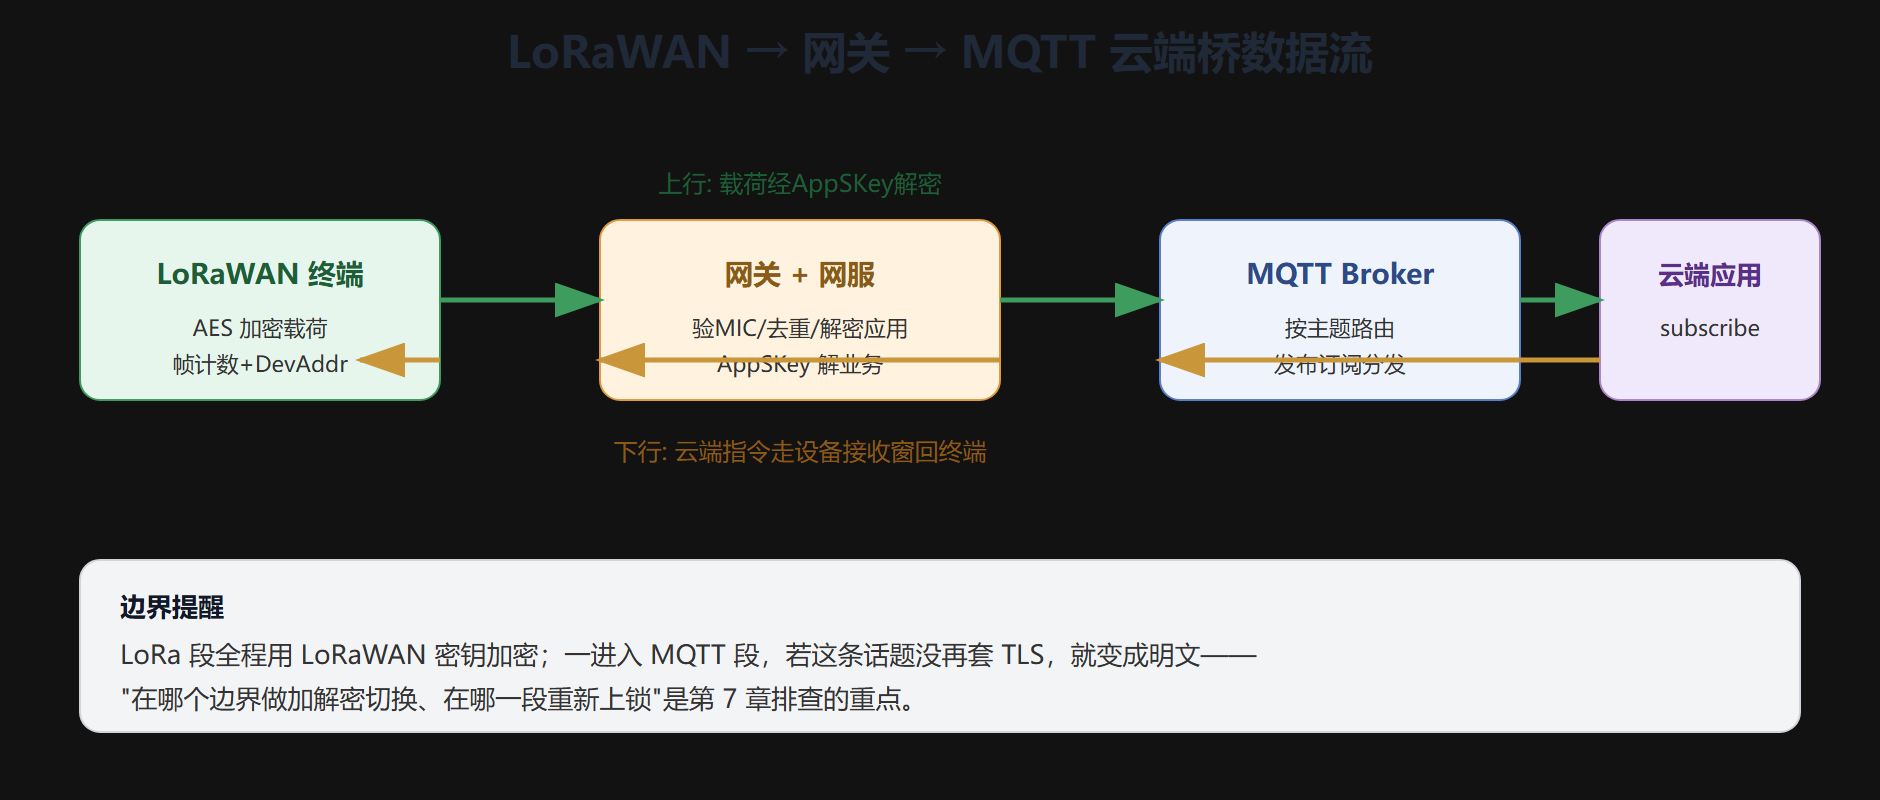
网关在桥里扮演双重身份:对 LoRaWAN 它是透明的收发电波中继;对云端它摇身一变成为 MQTT 客户端(或 CoAP 服务)。上行把加解密的载荷取道网络服务器后灌进主题,下行再把云端指令送进设备接收窗口。一张图把链路与角色钉清:
上行:从电波到主题标题
用一段概念代码演示"桥接者"角色(聚焦转发语义,省略 Broker 连接细节):
import paho.mqtt.client as mqtt def on_lorawan_uplink(devaddr, payload): # 假设网服已用 AppSKey 解出业务明文 payload topic = f"lora/{devaddr}/data" # 映射到 MQTT 主题 mqtt_client.publish(topic, payload, qos=1) print("桥接上行:", devaddr, "->", topic)
桥按"设备号映射主题"的方式把每条上行钉进一个可预期的主题(lora/<DevAddr>/data),云端只需订阅这一族主题即可统一消费。这一层的价值,是把 LoRa 的数字语音翻译成云端人人能订阅的中文。
下行:从云端指令走回接收窗
云端把指令发布到 lora/<DevAddr>/cmd 主题,桥订阅后,把指令交给网络服务器调度进该设备的接收窗口。整个过程要等设备"醒来的那扇窗",所以是**"发到 Broker 只是第一步,真正送达看接收窗"**。
关键阅读点:下行里 MQTT Broker 与 LoRaWAN 的可靠语义是"接力"而非"等价"——Broker 保证"指令到了网关",但"设备收到"还要看 LoRaWAN 那一段的确认。设计时别把两段的可靠性混为一谈。
一次完整的双向演练
假设上节农田场景要"给传感调采样频率":
- 运维在云平台上点"改成半小时一次"。
- 云端把配置发布到
lora/<DevAddr>/cmd。 - 桥订阅到,交给网服排进设备下一次 RX1 窗口。
- 设备醒来收下配置、ACK,并按新频率开始每半小时上报。
- 设备上行继续经桥灌回
lora/<DevAddr>/data,云看板实时刷新。
把 5.6 的"设备找回/改频"搬到桥世界,会发现一切转成"发布订阅"后,控制与遥测在同一套主题体系里井井有条。
最容易出事的边界:加解密切换
前面那张图下方特别标了一句:**LoRa 段全程加密,但一旦转成 IP 消息,若不另行上锁就是明文。现实中相当多漏洞发生在"桥把解密后的业务明文直接裸传给 Broker"这一段——Broker 若再没配 TLS,业务数据就等于公开。搞清在哪一段解密、在哪一段重新加密,是跨协议安全设计的头等大事(第 7 章会系统讲)。
⚠️ 常见坑:只给 Broker 开 8883 就以为"整条链都加密了",但 LoRa 段与桥译段可能仍是各自的密钥体系。要按"每一段"逐一确认加密,而不是按"最外层"一句带过。
主题映射规范:桥接工程质量的关键
桥接最容易在"主题命名乱"上翻车。若每个开发各取一路 lora/<任意>/data,云端消费与 ACL 都会失控。实际项目应按统一规范映射,例如:约定一个固定分层——通道/区域/设备类/设备号/数据类,把 LoRa 的 DevAddr 与业务字段一起体现进主题,并约定好 QoS 档位(遥测用 0、控制用 1)。这层"命名即约定"的思路与 3.6 里 MQTT 主题分层一脉相承,区别只是把 LoRa 的地址字段并了进来。规范写好了,云端只订阅几个前缀即可全收,ACL 也能按设备类精确切分。
桥甚至可以做"格式翻译"
桥不只翻协议,还常翻格式。LoRaWAN 上行载荷往往是很省的二进制或紧凑编码以省空中字节;灌进 MQTT 主题时,桥可以把这些字节解成云端易读的 JSON(带设备号、时间戳、量纲),让下游无需关心射频侧怎么编码。这一个"二进制→JSON"的翻译动作让云端消费极为省心,也让"物理层细节"与"业务语义"在桥处彻底解耦。设计桥时,把它当成一个"收发 + 翻译 + 加密边界"的总端口,而不是一根直通的线。
桥的单点风险与缓解
把所有 LoRaWAN 数据都汇聚到一座桥,桥就成了单点——它崩溃时广域传感上的数据会被积压或丢失。缓解的三板斧:双桥互备(一座主营、一座 standby,故障切换)、本地缓冲(网服侧在桥短暂不可达时先缓存上行)、以及告警(桥心跳断了先弹窗)。这些实践和第 3、4 章讲的"Broker 运维"同源,但多了"射频上行积压"这一层独有的风险,值得单独盯紧。
本节要点回顾
- 要点一:网把 LoRaWAN 电波翻成 MQTT 主题(或 CoAP 资源),实现广域与云端的语义衔接。
- 要点二:上行按"设备号→主题"映射灌入,下行靠 RX 窗口接力投递。
- 要点三:MQTT 的"可靠"与 LoRaWAN 的"可靠"是接力关系,不可混为一物。
- 要点四:加解密切换的边界最易藏雷,要逐段确认加密。
- 要点五:桥接让整套系统在统一主题体系里有序运转,是实用方案的核心。
跨协议的桥接打通了,第 7 章给这条端到端链路统一上一把锁——物联网安全加固与部署纪律。