07 物联网安全加固与部署纪律
第 7 章 · 物联网安全加固与部署纪律
章节摘要:设备、链路、平台三层各有各的暴露面,这一章先把威胁与风险分好层,再把各层该有的机制(认证、加密、访问控制、固件更新)排上去,最后落到端到端加固与运维纪律。读完你能对着一个系统逐段说出"这段该加密、那段该鉴权、这个变更怎么审计"。
学习目标
阅读完本章,你应当能够:
- 对一个物联网系统分层建模威胁,识别不同角色的暴露面与信任域。
- 把认证、加密、访问控制、固件更新四条防线分配到合适的层。
- 设计一套含密钥分级、轮换与设备身份的端到端加固方案。
- 建立围栏式排查与变更审计的运维纪律,说出常见加固坑。
核心概念速览
安全不是一段加密,而是沿"设备→链路→平台"每层各有一道闸的纵深防御。本章把三层防线的分工摆开:
金句:纵深防御的边界清晰——任何一层被攻破,其它层仍要拦得住,不指望"祈愿别被攻"。
子章节导航
- 7.1 威胁模型与风险分层:识别四种暴露面与信任域,分层建模威胁。
- 7.2 各层安全机制与密钥管理:认证、加密、访问控制、固件更新与密钥轮换。
- 7.3 端到端加固与运维最佳实践:加固清单、围栏式排查、变更与日志纪律。
子章节之间的逻辑关系
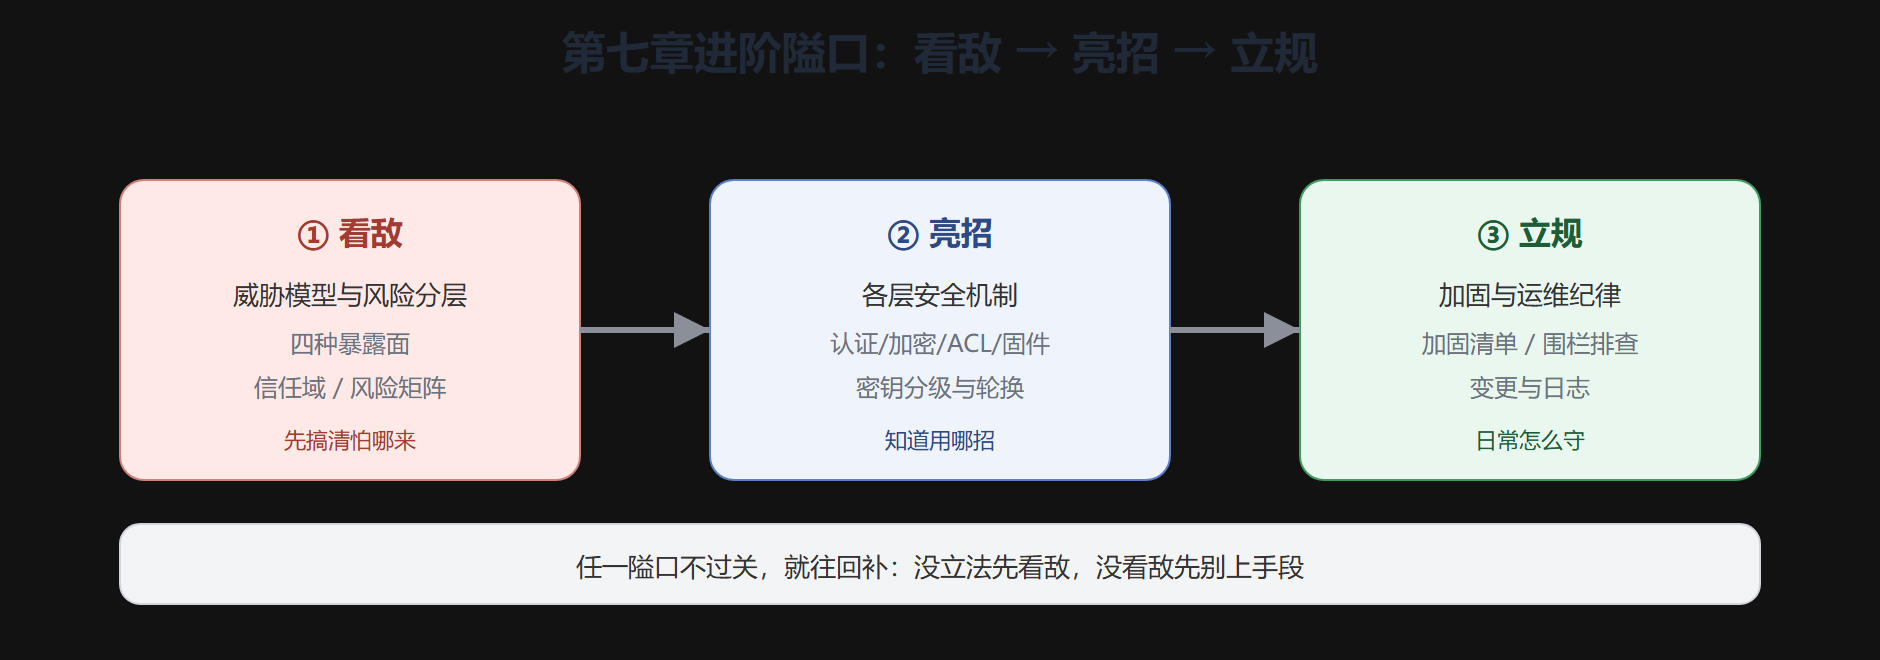
三节是"先看清敌、再上手段、后立规矩":7.1 建模威胁(知道怕哪来),7.2 发放机制(知道用哪招),7.3 固化纪律(知道日常怎么守)。它把第 3、4、5、6 章散在各协议里的安全点统一收编。
① 威胁 · 四种暴露面与信任域 →② 机制 · 认证/加密/ACL/固件/密钥轮换 →③ 纪律 · 加固清单/围栏排查/变更审计
这张"先看清敌、再上手段、后立规矩"的路线也可以随手画成一张进阶隘口图,每个隘口过不去就不往下走:
本章知识点清单
学完第 7 章,用下面这张可考核清单自查:
- 威胁分层:能对一个系统说出四种暴露面(物理、链路、平台、应用逻辑),并按"概率×损失"给主要威胁排序。
- 信任域划分:能说明设备域、链路域、平台域三刀怎么切,以及"能否靠物理归属确认可信"这条判定。
- 武器分派:能把认证、加密、访问控制、固件更新四件武器分别安放到设备/链路/平台三层。
- 密钥管理:能说清分级、轮换、分发三件事,并解释根钥与会话钥的分工。
- 协议安全对照:能指出 MQTT 用 TLS、CoAP 用 DTLS、LoRaWAN 用 NwkSKey MIC + 单调帧计数各自防什么。
- 加固纪律:能背出五道闸顺序,并掌握"身份→链路→格式→硬件"的围栏式排查次序与三连问。
本章在协议三层握手台中的位置
第七章是"三层握手台"的安全总闸。它不引入新协议,而是把第 3、4、5 章散落在 MQTT(TLS/ACL)、CoAP(DTLS/OSCORE)、LoRaWAN(NwkSKey/AppSKey 分钥)里的安全点,与第 6 章那座桥的加解密切换边界统一收编成一条"威胁建模→机制发放→纪律守护"的纵深防线。它承前——没有前面逐协议的安全细节,这一章的对照表就落空;也启后——安全基础设施(设备身份、密钥管理)正是第 8 章互操作与云边协同能否规模化的前提。所以读到这一章,读者应当能把"哪层该加密、哪段该鉴权、这个变更怎么审计"脱口而出。
前置知识与后续延伸
前置:已通读第 3 到第 6 章最理想,尤其是 MQTT 证书认证、CoAP 的 DTLS/OSCORE、LoRaWAN 的 NwkSKey/AppSKey 分钥。
本章给第 8 章的话提前埋了伏笔——安全基础设施(设备身份、密钥管理)也是互操作与云边协同能否规模化的一块基石。