7.3 端到端加固与运维最佳实践
7.3 端到端加固与运维最佳实践
本节摘要:机制说完了,剩下的是"怎么落地、怎么守"。本节给出一张端到端加固清单,教你逐环过闸;再讲故障时的围栏式排查,把"某段不通"快速定位到某一层;最后立变更与日志的运维纪律,让每次改动都查得清、追得回。承接 7.2 的机制发放,通往第 8 章的安全基础设施基石。
前面两节把"怕什么、用什么招"讲清了,这一节讲人。同样一套加固方案,不同的人守,结果天差地别——差别不在招数多,而在有没有清单、排障是不是按层、改动是不是都被记录。本节就这三件事逐一展开。
一道一条的加固清单,逐个过闸
加固不当"自由发挥",该有个固定过闸顺序。下面这张清单沿"上电→上线→上云→守"的路径排成一道门禁,每过一环打个勾:
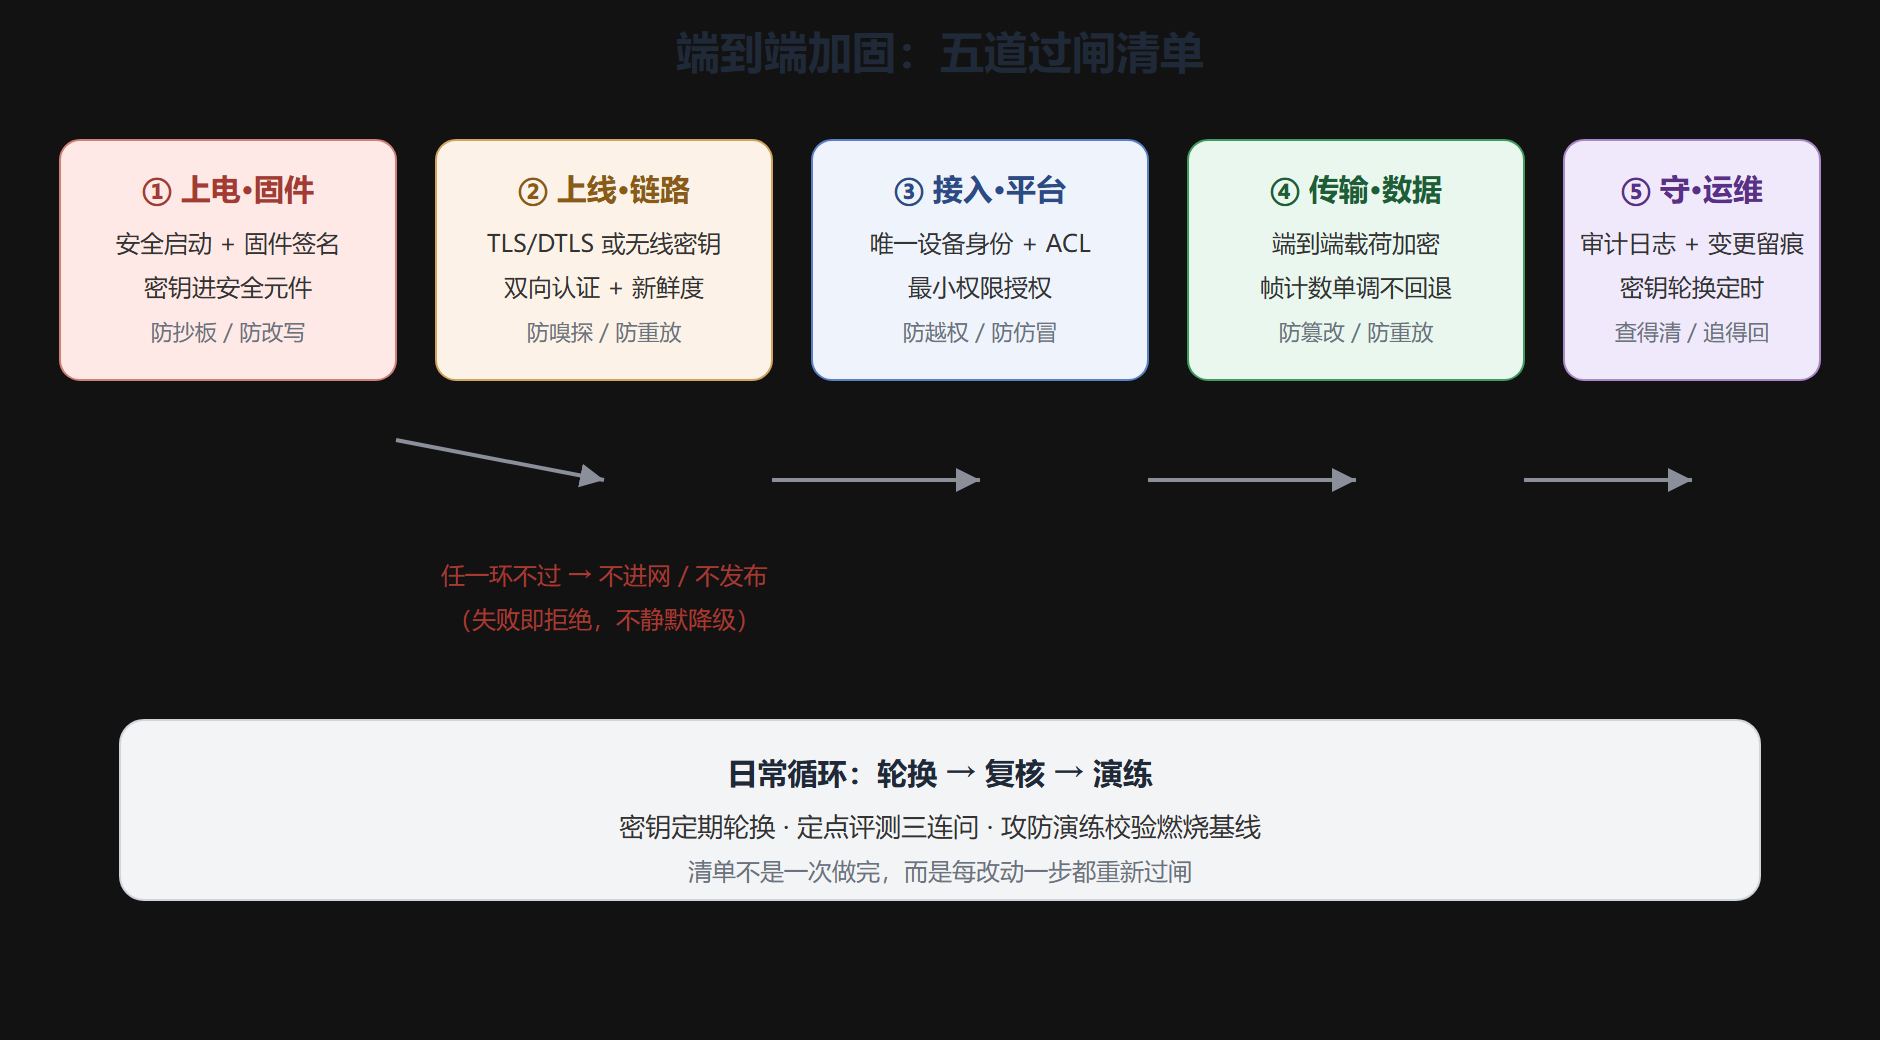
五道闸的分工一句话记住:前四道管"进门",第五道管"住下去"。每改一次配置、每发一版固件、每换一批设备,都要按这个顺序重新过一遍,而不是验收时象征性走一次。
逐环落地时,最容易漏的三个地方
经验里,清单背得再熟,真动手还是会漏三处:
- 漏了"失败即拒绝":签名对不上、证书过期、帧计数异常,不应静默放行让系统照跑,而应直接拒绝并告警。默认"带病运行"是最大隐患。
- 漏了"最小权限收尾":临时开的调试端口、临时给的高权限账号,验收完忘了收。清单应在"收尾"环节专门设一条"清残留"。
- 漏了"换钥要能换":密钥没有预置轮换流程,真到要换的当天手足无措。轮换不是出事才想,而是清单里固定的一步。
⚠️ 常见坑:团队常把"上线那天过闸"当成"以为一直安全"。安全是持续状态,任何改动都让这条防线松动一点,所以要"每次改动重新过闸"而不是一次定终身。
围栏式排查:把"哪段不通"缩小到一层
设备不上线、数据传不上来,别全盘瞎翻。围栏式排查的思想是沿传输路径分层设马蹄,逐段排除,把问题圈定在某一层。它和 7.2 的"三连问"互补——三连问查"有没有加密",围栏排查查"哪一层在作怪"。
# 围栏式排查的伪代码(按层收窄) 问题 = "设备数据不上平台" while 问题未定位: 查最外一 层(网关/云端接入) -> 通? 是 -> 向内收窄到链路/设备 否 -> 问题就在这层, 记录并深挖 每查完一层, 把"骂名"打个勾, 不重复翻查 关键: 先看"身份对不对", 再看"数据格式对不对", 最后才怀疑底层硬件
排查有个固定的提问顺序,能省去大半冤枉路:
- 设备身份对了吗——证书/密钥/入网方式对不对,这是 90% 上不来线的元凶。
- 链路通了吗——TLS/握手/无线信号丢没丢包,用两边日志对时戳。
- 数据格式对吗——载荷编码、字段、主题/资源路径,有没有在某一层被改写。
- 最后才怀疑硬件——只有前三层都排干净,才值得拆设备排障。
💡 关键直觉:排查的最高效路径不是"从里到外"或"从外到里"死磕,而是先查"身份",再查"链路",最后查"格式"。这个顺序贴合大多数故障的真实分布。
变更与日志纪律:让每次改动都查得清、追得回
安全最后靠审计兜底。两个纪律能撑起"可追溯":
- 变更纪律:任何改动(配置、固件、权限、密钥)都有记录——谁改的、改了什么、什么时间、通过率多少。紧要时节设备谨慎变更,回滚路径要预演过。
- 日志纪律:设备与平台两侧都要留审计日志,关键事件(入网、授权变化、密钥轮换、异常告警)必须可查。日志要有时间对齐,否则两头的记录对不上,等于白记。
日志不只在出事时有用,也是日常"围栏排查"的底气——哪一层出了题,翻那一层的前后日志就能快速定位。
⚠️ 常见坑:只在一侧留日志,或日志没做时钟对齐。排查时两边记录各说各话,时间对不上,等于没有日志。
一张"五道闸"的可读速记
五道闸背起来容易混淆,给它配一句逐闸口诀:一拿身份(上电即验设备是谁)、二上通道(上线前链路先加密)、三过边界(上云过网关/代理时验传输与解密边界)、四上平台(进云先认证授权)、五常养护(密钥轮换+审计日志)。顺着"上电→上线→上云→守"的动线记住 电→梁→界→云→养,实际过闸时逐项点名即可。五道闸的分工一句话记住:前四道管"进门",第五道管"住下去"。每改一次配置、每发一版固件、每换一批设备,都要按这个顺序重新过一遍,而不是验收时象征性走一次。
一个跨三章的"端到端加固演练"
纸上讲闸,不如把第 6 章那座桥从头到脚过一遍闸。假设要加固"田间农田 LoRaWAN→云"的整条链:
- 第 1 闸(上电验身份):LoRaWAN 终端上电,走 OTAA、用 AppKey 换会话钥,验的是终端身份对不对。
- 第 2 闸(上行加密):上行载荷用 AppSKey 加密,空中帧不可读、MIC 防篡改。
- 第 3 闸(桥接边界):网关/MQTT 桥收到的是解密后的明文,这里必须重新上 TLS 才送进 Broker——这是 7.3 反复强调的"加解密切换"关口。
- 第 4 闸(进云授权):云端 Broker 用 ACL 限定主题读写、拒绝越权设备。
- 第 5 闸(日常养护):对会话钥做定期轮换、对关键主题留审计日志,并纳入告警。
五闸逐一在真实链条上落位,读者就会明白第 3、4、5 章的安全点如何在第 7 章被统一编排成一套端到端防线。
端到端加固的三个自问
把整节压缩成"三个自问",评审或加固现场可以直接抛:
- 我的每一段链路,过了几道闸?(对应清单的前四道)
- 现在出的问题,定位到了哪一层?(对应围栏排查)
- 最近这次改动,有没有留痕、能不能回滚?(对应变更与日志纪律)
三问都答得上,这套系统的加固和运维就是可落地、可持续的。
本节要点回顾
- 要点一:端到端加固是"上电→上线→上云→守"五道闸,任一环不过即拒绝进网。
- 要点二:最容易漏的是"失败即拒绝""最小权限收尾""换钥能换"三处。
- 要点三:围栏式排查按"身份→链路→格式→硬件"四步收窄,把问题圈定到一层。
- 要点四:变更与日志纪律让每次改动查得清、追得回,是审计兜底。
- 要点五:安全是持续状态,任何改动都要重新过闸,而非一次定终身。
第 7 章的三层防线到此齐了——威胁建模、机制发放、纪律守护。以此为垫脚石,第 8 章往前看:边缘计算、AI 与互操作如何演化出新的安全边界。