7.2 各层安全机制与密钥管理
7.2 各层安全机制与密钥管理
本节摘要:把认证、加密、访问控制、固件更新四件武器分别安放到设备、链路、平台三层,再单讲"密钥怎么分级、轮换、分发"这棵大树,最后把 MQTT/CoAP/LoRaWAN 的安全点汇总成一张对照表。承接 7.1 威胁模型,通往 7.3 的加固纪律。
威胁分了层,就能往下派武器。本节从三个角度同时展开:a 在各层放哪件武器,b 密钥这颗大树怎么管,c 三套协议的安全点怎么对号入座。
武器分派:哪一层,用哪招
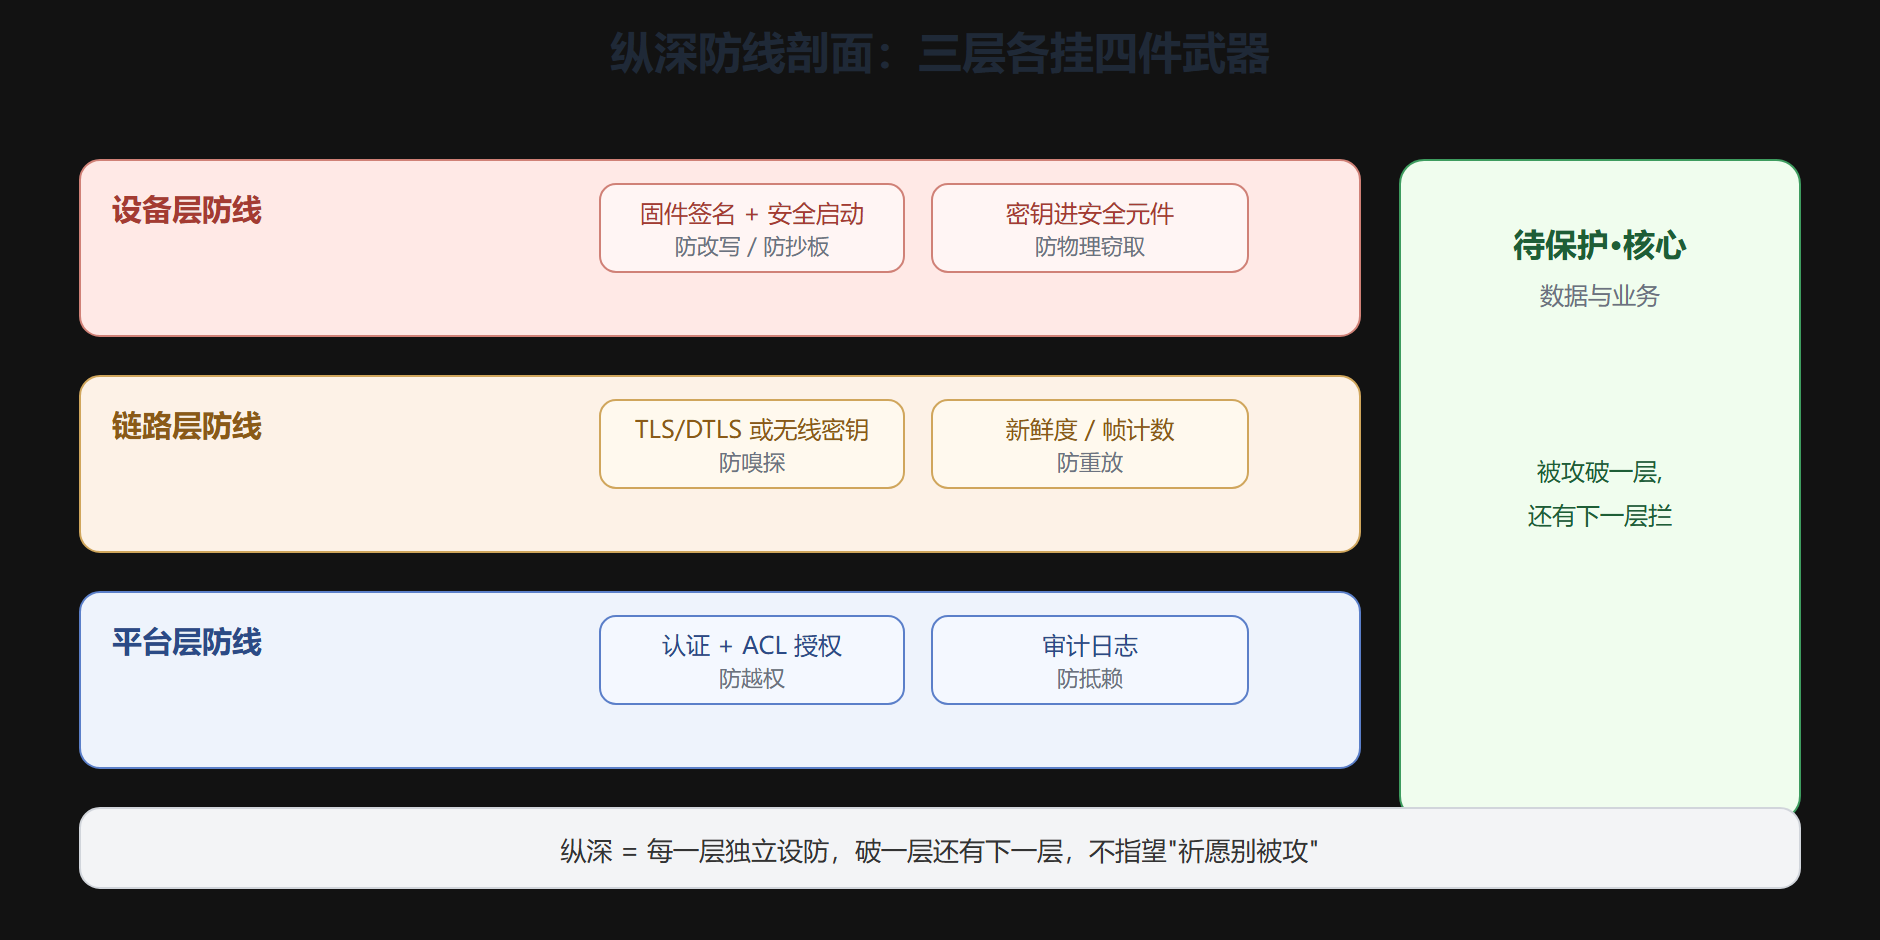
- 设备层:固件签名 + 安全启动防止固件被改写、被抄板;密钥进安全元件防物理窃取。
- 链路层:加密(TLS/DTLS/无线密钥)+ 新鲜度校验防嗅探与重放。
- 平台层:认证授权(ACL)+ 审计日志防越权与抵赖。
这四招(认证、加密、访问控制、固件更新)不是平行的四件事,而是沿"设备→链路→平台"层层加码的纵深,画成剖面看是一条层层叠高的防线:
防线的剖面图
# 一条表态式加固原则(伪代码化) 对每段链路: 加密 = 开 # TLS/DTLS/无线密钥 任一可用者上 认证 = 双向 # 设备与服务器互认身份 防重放 = 开 # 帧计数/时间戳/Token新鲜度 授权 = 最小 # 只给"本职工作"权限 更新 = 签名 # 固件只信签过名的
密钥这颗树:分级、轮换、分发
安全的一半是"钥匙怎么管"。密钥管理三件事缺一不可:
- 分级:根钥只做签发,不参与日常加密;会话钥按会话新鲜派生、就近使用。这与第 5 章 LoRaWAN"AppKey 起家、NwkSKey/AppSKey 分工"是同一套哲学。
- 轮换:会话钥过期要能换,杜绝"长期写死一把钥"。
- 分发:也只给"该持有的人"——密钥落位遵循最小需要,别一把钥走天下。
关键直觉:根钥越少出现、越靠近签发、越深藏于安全元件,越安全。日常加密密码键永远用会话钥,而不是守着根钥不放。
把"纵深防御"落成一张剖面逐层清单
纵深防御不是一句口号,每一层都能给一个可执行信号。把"设备→链路→平台"每层各给"一项该有的机制 + 一个验证动作":
| 层 | 典型机制 | 验证动作(三连问之一) |
|---|---|---|
| 设备 | 固件签名 + 安全启动 | 上电是否只跑签过名的镜像? |
| 链路 | 加密 + 新鲜度 | 抓包载荷是否读不懂?帧序号是否有新鲜检查? |
| 平台 | ACL + 审计 | 越权想调用是否被拒并留下日志? |
对照这张表走一圈,你会发现"安全完备"其实可以被拆成若干个可验证的小信号,逐项打勾,而不是一种笼统的安心感。
密钥轮换的一个实操场景
密钥管理的三件事里,"轮换"往往最容易被拖后腿。落到一个真实动作上:当某个设备消息可信度存疑(怀疑被抄版、或某把会话钥疑似泄露),立刻做的是变更那台设备的会话钥——对 LoRaWAN 走一次重新入网(重新 OTAA 派生新 NwkSKey/AppSKey),对 MQTT 则是重新签发客户端证书或重置设备口令并建立新会话。这一步要能随取随用,说明密钥体系真正"轮换得动";若发现"改钥要做一整轮运维手术",那说明当初并未把轮换设计进生命周期,应在计划早期就补上自动轮换通道。
一句话习惯:把"某把钥出问题能不能十分钟内换掉"当作衡量密钥体系健康度的标尺——换不动就说明设计里少了一环。
三套协议的安全点对照
把第 3、4、5 章的安全设计汇总成一张可复用的对照表,排障时按它找对应落点:
| 层次 | MQTT | CoAP | LoRaWAN |
|---|---|---|---|
| 链路加密 | TLS(8883) | DTLS / coaps(5684) | 无线密钥 + AppSKey 载荷 |
| 设备认证 | 用户名密码 / 客户端证书 | PSK / 证书 | OTAA + AppKey 派生 |
| 网络完整性 | Broker 主题授权概念(非报文) | CON/Token 防混淆 | NwkSKey 生成 MIC |
| 防重放 | 会话语义(协议层有限) | Token/Message ID 换新 | 单调帧计数 |
| 授权控制 | Broker ACL 按主题 | 资源级 ACL | 网服/应用分钥 |
一个跨协议的验证动作
真正验证"加固到没到位",可以做一个"三连问"演练:随便挑一段链路,问它①有加密吗、②有身份认证吗、③有防重放吗。三连问里有一项答不上,这段就是薄弱点。这个技巧既快又准,适合工程评审现场直接用。
⚠️ 常见坑:把"有了加密"当成"安全完备",却漏了"这段链路的设备身份没绑、防重放没做"。三连问里最常被漏的恰恰是第②③问。
分布式身份的题:设备不是只有一把钥
密钥管理在规模化部署里还藏着一个常被忽视的维度——设备身份不止一把会话钥,往往还有一组"可签发、可作废"的身份材料。对 MQTT 是证书链(设备凭证书给 Broker 证明自己、Broker 可据此不再认一台被吊销的设备);对 LoRaWAN 是对应 DevEUI/AppKey 的网络侧台账;对 CoAP 则是预置的 PSK 或证书。这些身份材料要能"按台签发、按台作废",才谈得上"设备被抄或离职时能把它的访问一刀切掉",而不是只能眼睁睁看它继续进出平台。把"能不能针对某一台单独作废"当作身份管理的验收标准,会比泛泛谈"有身份认证"更能锁死真实风险。
把安全预算落到一处:先保最不可容忍的
面对七层机制与一张长清单,人与预算都有限,该从哪下刀?原则收敛成一句:先保"最不可容忍的后果"——数据批量泄露、设备被远程操控、指令被重放造成安全事故。回到 7.1 的矩阵,这三类往往同时落在高概率高损失格;先把链路加密(挡泄露)、设备认证(挡仿冒操控)、指令防重放(挡误动作)这三样作为最低底线补齐,再有余力才向固件签名、安全元件、审计日志逐级铺开。这一"底线优先"的落钱顺序,能让安全投入产出真正的可感知的保护,而不是让每一层都做一半、等于没做。
本节要点回顾
- 要点一:设备层靠固件签名+安全元件,链路层靠加密+新鲜度,平台层靠 ACL+审计。
- 要点二:密钥管理 = 分级、轮换、按最小需要分发,根钥少现身更安全。
- 要点三:MQTT 用 TLS、CoAP 用 DTLS、LoRaWAN 用无线密钥+App/nwk 分钥。
- 要点四:LoRaWAN 靠单调帧计数防重放,是第 5 章反复强调的防线。
- 要点五:排查用它"加密-认证-防重放"三连问,快而准。
各层武器都派好了,7.3 讲人怎么守:端到端加固清单与运维纪律。