2.1 恶意软件与网络钓鱼
2.1 恶意软件与网络钓鱼
本节摘要:恶意软件(Malware)是一切恶意用途程序的统称,靠代码自动传播;网络钓鱼(Phishing)是冒充可信方的欺骗手段,靠人性弱点传播。两者常被并谈是因为它们互为运载关系:钓鱼邮件是最常见的恶意软件投递渠道。本节拆解恶意软件的家族谱系与感染链,解剖钓鱼话术的构造,并给出攻防两侧的对应认知。承接第 2 章章首的成本阶梯,本节位于阶梯最底层——自动化程度最高、总量最大的一层。
恶意软件不神秘,它是一门工程
很多初学者把恶意软件想象成黑客的独家黑科技。真实图景恰恰相反:恶意软件是地球上分工最细的软件产业之一。开发者写木马、打包者做免杀、分发商管肉鸡网络、租用者按周付费——各环节在地下市场明码标价。理解这一点对防守者很重要:你对抗的不是天才黑客的即兴发挥,而是一条有版本迭代、有售后服务的产业链。产业链必然追求规模,追求规模必然留下通用特征——这就是签名检测、行为检测仍然有效的根本原因。
验明正身:恶意软件家族谱系
病毒(Virus):附着在正常文件上、依赖宿主被人工执行才激活的最老资格形态。今天的含量已经很低,但教科书意义保留。
蠕虫(Worm):不依赖宿主、自主利用网络漏洞复制传播的形态。蠕虫把"传播"自动化到了极致,历史上几次全球性大规模感染都是蠕虫干的。判断一个恶意程序是病毒还是蠕虫,就看它离开人手还能不能扩散。
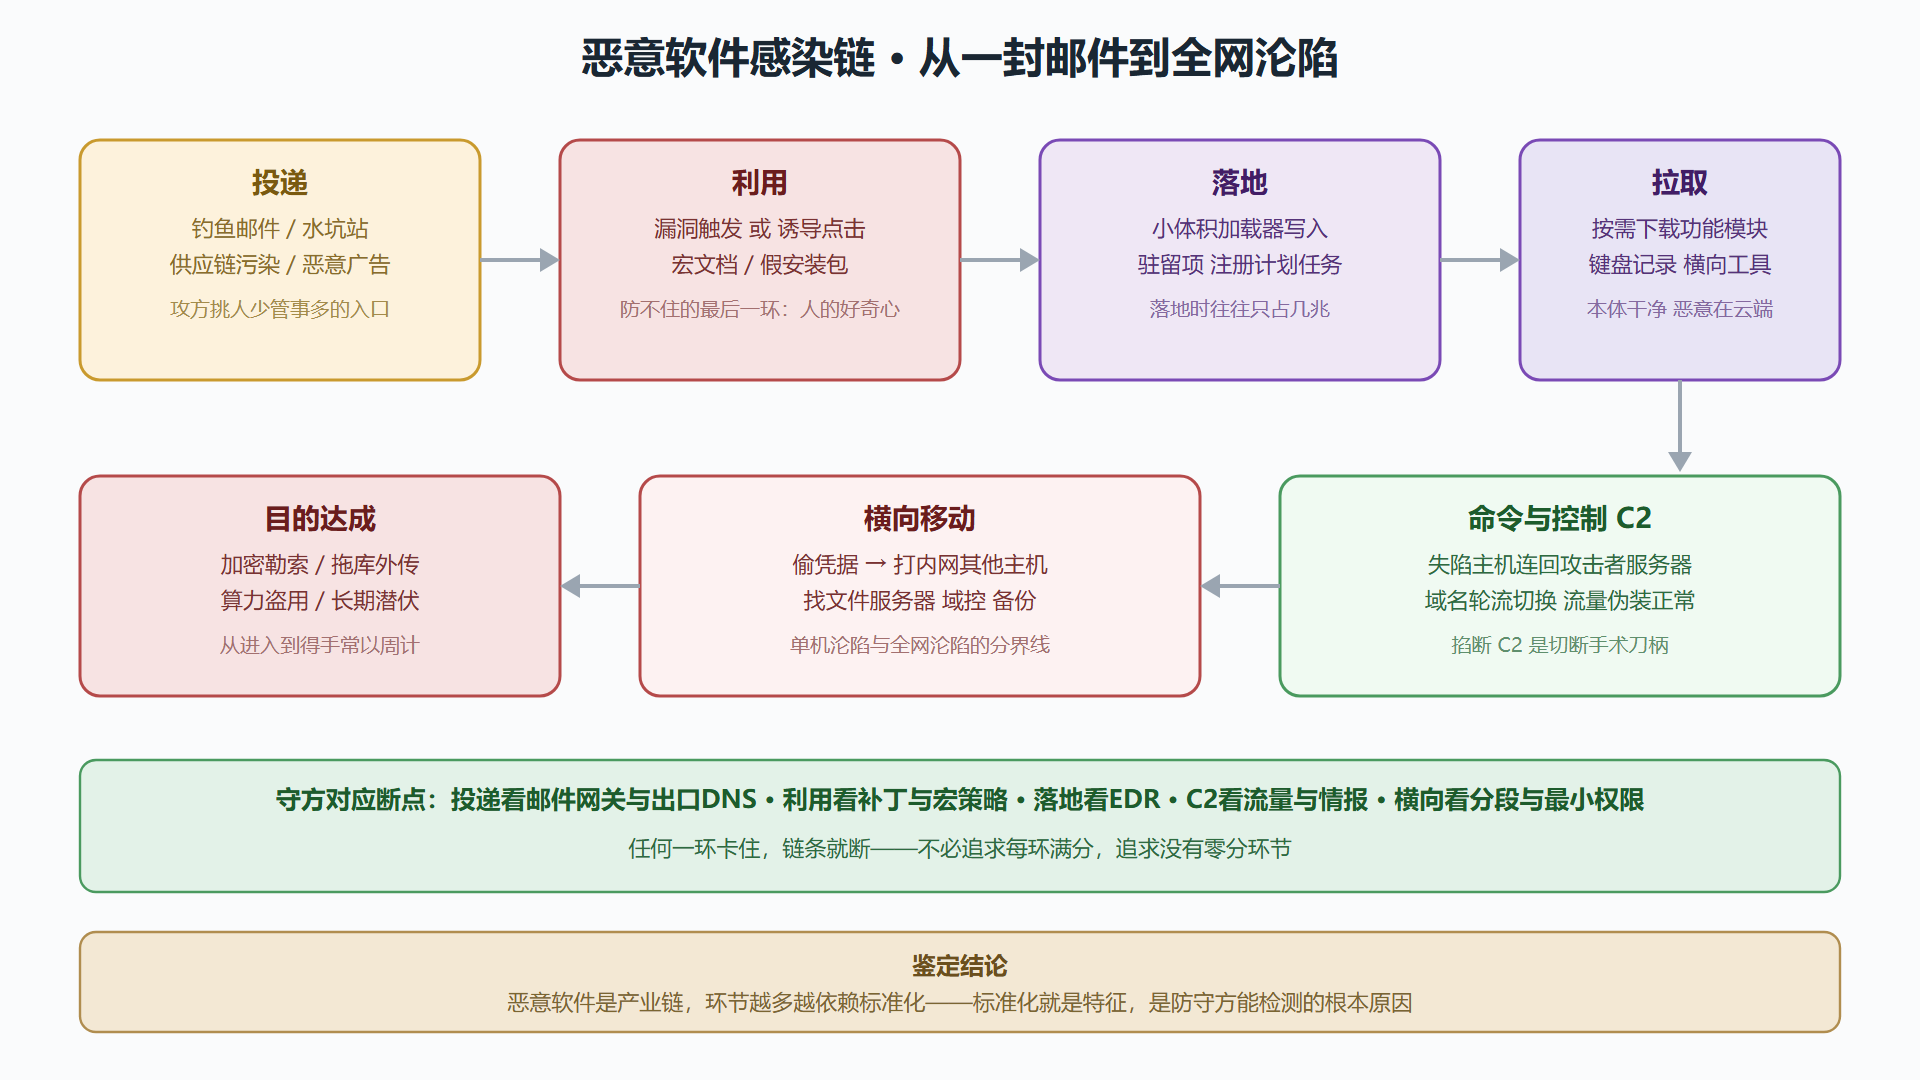
木马(Trojan):伪装成正常软件诱骗安装,潜入后开后门、偷数据。现代木马早已模块化:落地时只有一个小加载器,后续功能按需从远端拉取——查杀和取证都因此变难。
勒索软件(Ransomware):加密你的数据再向你收钱。商业模式的进化方向值得注意:从"加密收赎金"进化到"窃密再威胁公开"的双重勒索,把受害者"有备份就不怕"的解法也堵上了。
间谍软件与挖矿木马:前者悄悄收集并外传信息,后者占用你的算力替别人挖币。两者的共同点是尽量低调——不破坏、不勒索、不被发现,属于"寄生型"收益模型。
图 2-1 一封钓鱼邮件到全网沦陷的感染链
验明正身:钓鱼是打给人心的漏洞
网络钓鱼的定义要点在"冒充可信方":攻击者伪装成银行、同事、上级、快递通知,诱导收件人主动交出凭据或点开附件。它利用的不是程序缺陷而是判断缺陷,所以补丁打不了——你能升级系统,不能升级人性。
钓鱼按渠道分几档:邮件钓鱼(Phishing)是大众款;鱼叉钓鱼(Spear Phishing)针对特定个人定制话术,成功率高得多;捕鲸(Whaling)专攻高管,因为高管一句话能撬动的资源最多;短信钓鱼(Smishing)与语音钓鱼(Vishing)把战场挪到手机。分档的依据是定制程度,定制程度决定成本,成本决定你会遇到哪一档——普通员工邮箱主要面对广撒网款,财务负责人的邮箱会被重点照顾。
解剖一封典型钓鱼邮件,话术结构惊人地稳定:
发件人: IT服务台 <it-support@c0mpany-it.cn> # 仿冒域名: 数字0替换字母o 主题: 【紧急】您的邮箱存储已满, 12小时内未验证将被停用 正文: 点击下方链接立即验证, 否则系统将自动锁定您的账户 https://mail.company-it.cn/verify?u=zhang.san # 假站, 与真站只差一位 落款: 企业IT部 (此邮件由系统自动发送, 请勿回复)
四个零件:仿冒发件人、制造紧迫感、给出一条"唯一出路"的链接、堵住核实的口子("请勿回复")。紧迫感是核心组件——人在时间压力下的核实意愿会断崖式下降。防守方的培训因此有个反直觉的要点:与其教员工"识别仿冒域名"(普通人对着一长串字符根本分不清),不如教"任何催你立刻点链接的要求,都值得先打一个电话核实"。把核实动作变成肌肉记忆,比练眼力可靠。
攻方用法与守方用法
攻方把两者组合成产线。 钓鱼负责投递(人肉绕过边界防御),恶意软件负责兑现(拿到凭据或直接落马)。现代红队演练里,一条标准杀伤链的起点十有八九是一封精心定制的鱼叉邮件——打人永远比打机器便宜。
守方按感染链布防。 图 2-1 底部那行断点对照就是布防地图:邮件网关拦投递,补丁管理消利用面,EDR 抓落地行为,出口 DNS 与威胁情报掐 C2 通信,网络分段与最小权限卡横向移动。没有哪一件器械能覆盖全链,防守的数学是概率连乘——每一环拦一半,全程的突破率就剩百分之几。
⚠️ 常见坑:把钓鱼演练做成罚款依据。员工点了一次模拟钓鱼就通报扣分,结果必然是大家学会悄悄删邮件、瞒报真实事件——你得到的不是更安全的组织,而是更沉默的组织。演练数据只用于改进,这是威胁情报能流通的前提。
💡 关键直觉:判断一个恶意程序属于哪个家族,别看它做什么坏事,看它怎么传播——靠人手的是木马、靠漏洞的是蠕虫、靠附件宿主的是病毒;传播路径决定它的可检测点。
鉴定结论
- 恶意软件按传播方式分家族,现代恶意软件呈产业链形态,落地小、功能云端拉取是主流架构;
- 钓鱼是打给人心的攻击,话术四件套(仿冒发件人、紧迫感、唯一出路、堵核实口)稳定得可以当模板检测;
- 防守不追求单点满分,追求感染链上没有零分环节;
- 下一节看两种不需要"进入系统"也能造成破坏的手法:把服务压垮的拒绝服务,与把通信架桥窃听的中间人攻击。
附卷:家族鉴别速查与三个误判
拿几个现场片段练鉴别,先判断家族再对照答案:
片段一: 某内网主机主动扫描同网段 445 端口并尝试复制自身 判定: 蠕虫行为 —— 自传播特征明显, 立即网段隔离并溯源入口 片段二: 员工"安全更新"弹窗后, 数据库连接数莫名上涨 判定: 木马 —— 伪装正常软件诱装, 查落地进程与外联 片段三: 文件服务器上文档批量变为 .locked 后缀, 桌面出现勒索信 判定: 勒索软件 —— 已到兑现阶段, 说明前面环节全漏了 片段四: 主机流量正常但 CPU 长期高位, 电费异常 判定: 挖矿木马嫌疑 —— 寄生型收益, 不破坏所以难察觉
再摆三个高频误判。误判一:"杀毒没报警 = 没有恶意软件。" 签名检测对免杀样本的漏报是常态,反过来 2.1 节讲过"落地小、功能云端拉"的架构让文件查杀更加抓瞎。判断感染要靠行为与流量,不靠单一工具沉默。误判二:"钓鱼是 IT 部门的事。" 钓鱼打的是业务流程(付款审批、密码重置),最有效的防线是业务流程上的双人复核,这只能业务部门自己建。误判三:"演练就是 IT 发个假邮件。" 演练的价值在数据分析——哪个部门、哪类话术、哪个时段命中率最高,据此定点加固。只发邮件不分析,等于考试只发卷子不批改。
最后一个防守视角的提醒:恶意软件与钓鱼的对抗是长期的、按月的拉锯,别指望任何"一次性达标"。行业里流行的说法是把它们当作"天气"而不是"地震"——不是要不要遇到的问题,是每天怎么带伞的问题。伞就是本节那几道断点:邮件网关、补丁、EDR、出口管控加人的警惕。
附卷二:同一封"邮件"的两种打开方式
对照看一封邮件在人与机器眼里的样子,眼力就练出来了:
人在屏幕上看到的: "HR: 关于本月社保基数调整的通知(点开查看)" 机器看到的头信息: 发件域是三天前注册的相似域名; 收件人是全公司 blind copy; 正文链接跳转两次才到落地页; 附件是带宏的伪装 PDF 人在屏幕上看到的: "IT: 您的密码即将过期, 点此续期" 机器看到的头信息: 发件服务器在历史垃圾邮件黑名单上; 链接域名与公司域 只差一个字符; 页面要求输入完整凭据加短信验证码
两例的共同点是:人的判断停在正文语义,攻击藏在头信息与链路里。这就是邮件网关存在的理由——它替人看后一半。而培训要补的是前一半的纪律:看到"点开查看"四个字,先看发件人全名再决定。培训不追求让员工变成专家,追求让"多看一眼发件人"成为肌肉动作。