3.3 SIEM 与蜜罐:日志汇聚与诱捕
3.3 SIEM 与蜜罐:日志汇聚与诱捕
本节摘要:SIEM(安全信息与事件管理)把全网安全日志汇聚、关联、告警,是安全运营的枢纽;蜜罐(Honeypot)是故意暴露假目标、静候攻击者上钩的诱捕装置。两者气质迥异——一个是正规军的参谋部,一个是敌后侦察哨——但目标一致:让防守方看得更全、判得更准。本节拆解 SIEM 的流水线与蜜罐的价值逻辑。承接 3.2 节的告警问题,本节回答"告警多了怎么办、真话去哪找"。
服务器越多,真相越散
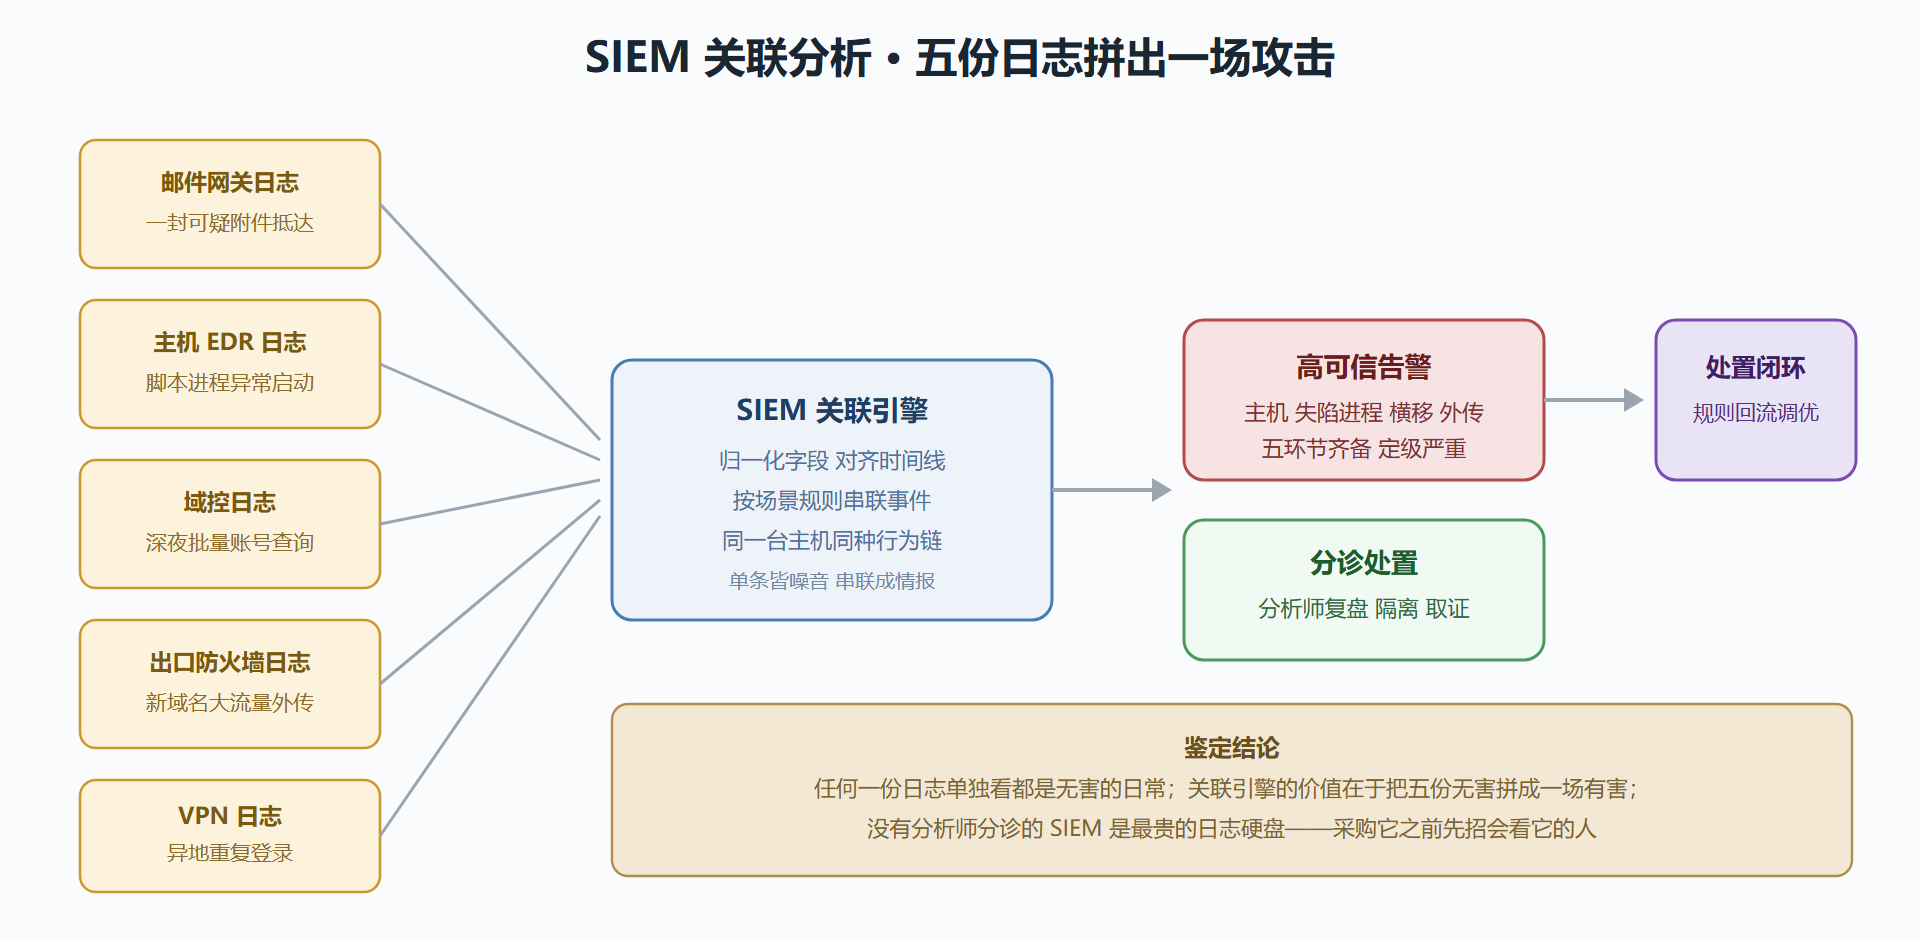
一个中型机构的日志现状通常是:防火墙一份日志、每台服务器一份、数据库一份、办公网一份、云上还有一堆。格式各异、时间不齐、各自滚动覆盖。3.2 节的检测器械各喊各的告警,谁也看不到全貌。而攻击者的活动恰恰横跨这些系统:从钓鱼进门(邮件网关日志)到落马(主机日志)到横移(交换机与服务器日志)到外传(出口防火墙日志)——单看任何一份日志都只是零碎动作,串起来才是完整战役。
SIEM 干的就是"串"这件事。它的三个动作构成流水线:采集(把各处日志实时收上来并归一化)→ 关联(按规则把跨系统的事件串成故事)→ 呈现(把可疑的故事推给人审)。第 6 章的 SOC(安全运营中心)就是围着 SIEM 转的团队形态。
图 3-2 SIEM 日志关联流水线
关联规则长什么样?看一个简化的"多条件串联"样例(规则引擎伪码):
场景: 疑似勒索软件前期行为 条件组(全部满足, 时间窗口 10 分钟内, 同一主机): 1. EDR 事件: 短时间内新增加密类文件操作 > 500 个 2. 主机事件: 卷影副本被删除 (vssadmin delete shadows) 3. 网络事件: 与威胁情报中的勒索 C2 域名建立连接 动作: 定级 P0 → 自动隔离主机 → 值班人员短信唤醒
单看条件一,批量写文件可能是正常的数据同步;单看条件三,可能只是员工点了可疑邮件还没执行。三个一起出现,可信度就完全不同了——SIEM 的关联就是把这种"证据链"逻辑自动化。
验明正身:蜜罐是会说谎的哨兵
蜜罐的思路与前面所有器械相反:不挡攻击,反而故意摆出可攻击的样子。一台装满假数据的"数据库服务器"、一个弱口令的"测试机"、一份放在共享目录的"工资表.xlsx"——它们没有任何真实业务功能,正常员工一辈子不会去碰。于是蜜罐有一条无比优雅的检测特性:任何与它发生的交互都值得怀疑。误报率天然趋近于零——没有业务,就没有"误伤的正常流量"。
蜜罐按交互深度分级:低交互蜜罐只模拟服务端口和banner,捕获扫描与探测;高交互蜜罐提供真实操作系统,让攻击者深入活动,观察其工具与手法(风险也高,须严控外逃路径)。进阶形态蜜网(Honeynet)把多个蜜罐组建成假网段,配合 2.4 节的视角看,它甚至能消耗 APT 的侦察时间——攻击者分不清真假目标,每探测一个假目标都在暴露自己。
蜜罐的产出主要是情报而非防御:攻击者的工具样本、C2 地址、横移手法,喂给威胁情报(第 6 章)和 IDS 规则(上一节),让真环境的检测更敏锐。守方用它"借攻击者的手磨自己的刀"。
工程实践要点
SIEM 的成本大头在运营。 软件许可、存储扩容、专职分析师、规则持续调优——SIEM 是持续付费的器官而不是一次性采购的设备。规划时按"每天需要人工研判的告警量"倒推投入:告警量降不下来,加人只是加噪音的搬运工。
日志留存的合规底线先查清楚。 多数行业规范对日志留存期限有硬性要求(网安法语境下的相关留存义务在第 6 章合规一节展开),留存量按合规底线与排障需要综合设定,而不是"越大越好"。
⚠️ 常见坑:生产网里随手布蜜罐。蜜罐是双刃剑——设计不规范的蜜罐自身可能成为攻击者的跳板,甚至因"组织未管理的资产"引发合规问题。部署前要明确网络位置(通常隔离在专用段)、出口控制(只能进不能出)与法务层面的取证边界。
💡 关键直觉:蜜罐的全部魔力来自一个不对称——正常业务永远不会碰它。所以它不需要复杂的判断逻辑就能给出高置信度的信号,这是"用架构换取检测确定性"的范例。
鉴定结论
- SIEM 的核心价值是跨源关联:把散落的单条噪音串成证据链,是安全运营的物理基础;
- 蜜罐以假目标换取零误报的检测信号与一手攻击情报,部署时必须隔离与受控;
- 两者都是"运营密集型"器械:设备会默默运行,价值却全部来自人对其产出的持续消化;
- 主动出击不止于诱捕——下一节鉴定两件主动探测器械:漏洞扫描与渗透测试。
附卷:从零建 SIEM 的三步与蜜罐的三处好位置
预算有限时 SIEM 项目怎么起步?鉴定所给的路线是三步:
第一步 收拢: 先接"能救命的四类日志" —— 边界防火墙、认证日志、 EDR 告警、出口 DNS。不求全, 求这四类先能互相印证 第二步 补场景: 挑三个高价值场景写关联规则 —— 勒索前期行为、 异地特权登录、批量数据外传。规则宁少勿噪 第三步 排班: 定分诊职责与升级路径, 两周试运行统计告警量, 按真实告警量定人, 而不是按厂商建议定人
与之对应的三个坑:贪全(第一天就想接两百种日志,半年接不完,项目失去信任)、贪规则(把社区规则包全量导入,噪音淹没团队,最后全盘关闭)、贪平台(先选型三个月,需求没写清,选完发现要的还是那四类日志)。三步法与三坑是镜像关系——每一步都是对着一个坑设计的。
蜜罐放哪里最划算?实践里回报最高的三处:对外网段的假管理口(一台开着 22 与 3389 端口的空壳机,扫到即告警,几乎零误报)、内网假文件服务器(共享目录放几份带诱饵名字的假文档,摸文件者必查)、假凭据(一份写在"运维笔记"里的假密码,任何地方用它登录都直接定级严重)。三处的共同逻辑是正文说的不对称性:正常业务永远不会碰它们,碰到即异常。部署时记住受控原则——只能进不能出,蜜罐自己绝不能成为跳板。
附卷二:告警分诊的四个提效习惯
SIEM 上线之后,团队每天的瓶颈是分诊速度。四个被验证有效的习惯:习惯一,资产标签前置——每条告警自动带出资产的重要性、属主、所在域,分诊者不用查表就能判断"这台机器值不值得紧张"。标签数据来自 1.3 节的资产清单,清单越准,分诊越快。习惯二,场景化打包——把"同一主机十分钟内的相关事件"自动聚合成一张事件卡,而不是逐条刷屏;分诊者面对的是故事,不是流水。习惯三,误报回灌——每次判定误报都记录原因,月度归类后更新规则;回灌通道不通的团队,同样的误报会重复骚扰一年。习惯四,两分钟原则——两分钟内判断不了的告警升级,不恋战;分诊岗的价值是路由,不是独自破案。
四个习惯的共同点是把人的判断力用在刀刃上。蜜罐侧也有对应的提效招:把蜜罐告警直接定为最高优先级(正文讲过它零误报的天然属性),并且每次都做九十天回溯——蜜罐被碰说明对手已经在网内活动,回溯往往能提前揪出真正的主据点。一件"假目标"的告警,价值经常高于一百条真目标的普通告警,这是诱捕战术最反直觉也最迷人的地方。
附卷二:把蜜罐产出写进周报
蜜罐最怕"部署后无人问津"。让诱捕产出持续发挥价值的做法是把它写进安全周报,固定格式如下:
本周诱捕动态: 外网假管理口: 被扫描 47 次, 来源 Top3 已加入封禁, 无登录尝试 内网假文件服务器: 零触碰 —— 正常 假凭据: 未被使用 —— 正常 结论: 外部扫描活跃度为"中", 内网暂无横向侦察迹象
格式化的记录有三重价值:周比周能看出扫描活跃度的趋势(突变即预警);"内网零触碰"连续多周之后的第一次触碰就是黄金告警;而且让管理层持续看到这项投入的产出——蜜罐是典型的"没消息才是好消息"型资产,不主动呈现,下一次预算里第一个被砍的就是它。正文说蜜罐产出情报,这份周报就是情报的最低成本载体。