6.3 SOC、事件响应与数字取证
6.3 SOC、事件响应与数字取证
本节摘要:SOC(安全运营中心)是把人员、流程与 3.3 节的 SIEM 组合成日常运营职能的组织形态;事件响应(Incident Response)按准备、检测、遏制、根除、恢复、总结的生命周期处置安全事件;数字取证(Digital Forensics)为响应与追责提供经得起检验的证据。本节鉴定三者的分工、响应状态机与取证纪律。承接 6.2 节的通报时限压力,本节进入事发时的一线流程,通往 6.4 节的日常情报与修复闭环。
事发时的第一小时
先看一个真实形态的开场:凌晨两点,值班手机连环震动——EDR 报一台财务机执行了可疑脚本,同一分钟出口防火墙出现到陌生域名的大流量。此刻摆在这名值班员面前的问题是:这是误报还是事件?要不要半夜叫醒分管领导?能直接拔那台机器的网线吗?要不要先截图取证?向谁通报、几小时内必须通报(6.2 节的 72 小时在计时了)?
没有预案的团队在这第一小时里最常做的三件事:等天亮(损失以小时计)、乱拔线(毁掉内存证据)、群聊指挥(信息混乱、无法追责)。事件响应体系的价值就是把这第一小时的决策提前写好。
验明正身:SOC 与响应生命周期
SOC 是常设组织形态,不是一间机房。它的最小配置是:一轮值班表(人)、一套分诊与升级流程(流程)、SIEM 与 EDR 控制台(工具)。SOC 的日常输出是"分诊后的告警"与"升级的事件"——把 3.2 节的告警噪音变成 6.3 节的正式事件,中间隔着的就是 SOC 的判断。
事件响应的生命周期业界通行六阶段,用状态机看它的推进与回退:
图上有两条容易被忽略的回退边。"遏制到检测分析":遏制动作本身会触发对手变招(拔线太早,攻击者察觉后换据点),需要回到检测重新确认。"根除恢复到检测分析":根除不彻底(后门漏清)是最常见的翻车点——恢复上线后又见异动,回到检测重来。这个状态机的本质是承认:响应是迭代过程,不是直线流程。
各阶段的要点与禁忌浓缩如下:
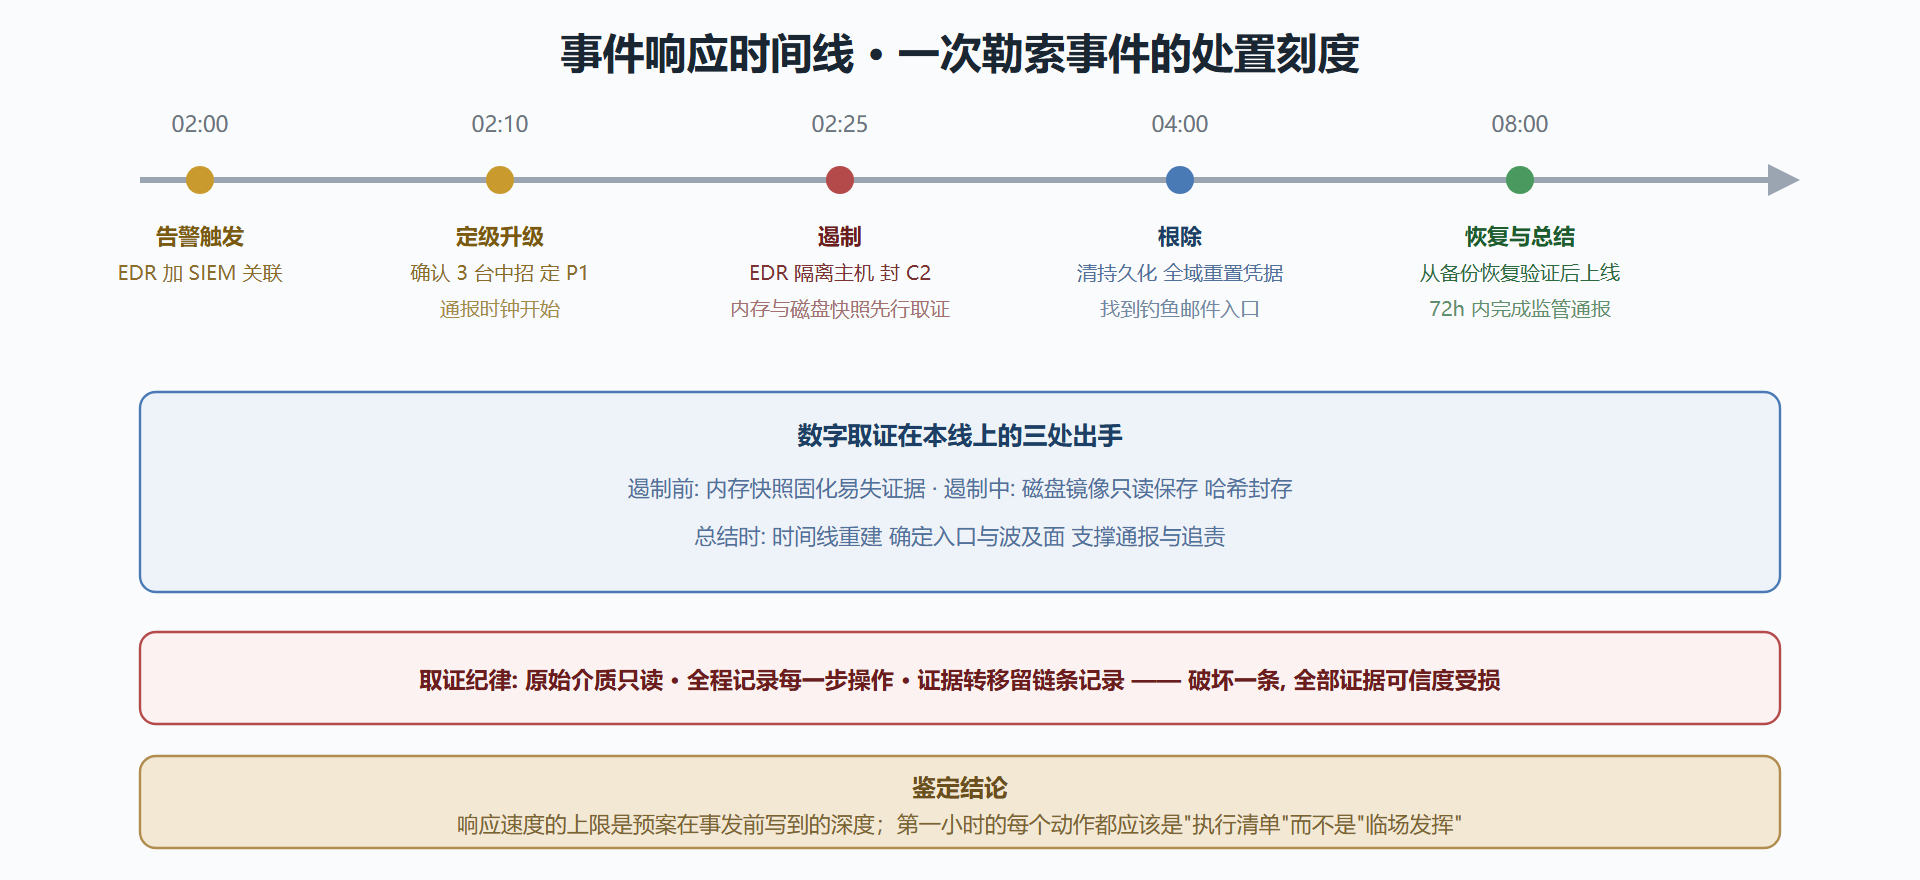
准备: 联系人表 升级路径 法务通报模板 预先谈好外部支援 —— 全是事发前的事 检测分析: 定级(事件还是误报 影响面) 开始计时(通报时限) 指定指挥官 遏制: 短期止血(隔离主机 封禁账户) 与长期遏制(关闭入口) 分开决策 禁忌: 未取内存证据前直接关机 —— 内存证据关机即失 根除恢复: 找到全部持久化点(后门 账户 计划任务)再恢复; 凭据全量重置 总结改进: 时间线报告 根因 控制项改进 —— 报告要指向具体改动, 不写"加强意识"
图 6-2 一次勒索事件的响应时间线
验明正身:数字取证的纪律
数字取证的目标是产出"经得起第三方检验"的证据——不只是自己搞明白,而是能让监管、仲裁乃至司法采信。三条纪律构成底线:原始介质只读(分析永远在副本上做,原件物理封存);操作全程记录(谁、何时、对证据做了什么,任何一步未记录都是辩护方的突破口);证据链完整(证据从提取到提交的每次转手都有签收记录)。
对 defenders 还有一条实用理由:取证纪律好的组织,内部复盘质量也高——时间线重建、入口确认、波及面圈定,用的就是同一套方法。纪律不是为打官司单独付出的成本,是高质量复盘的前提。
工程实践要点
演练是响应能力的唯一证明。 桌面推演(口头走流程)成本低,适合练升级路径;实战演练(红队投放无害标记,蓝队真响应)检验全链路。每年至少一次实战级演练,把 6.2 节的通报环节并入计时。
升级路径要有"叫醒标准"。 什么级别的事件、多长时间内、必须叫醒谁——写进值班手册并背下来。"怕判断错不敢叫人"与"事事都叫"是两个对称的失败模式,清晰的定级标准(1.1 节的 CIA 影响面判断在这里用上)是解药。
⚠️ 常见坑:恢复上线不重置凭据。很多团队清了恶意程序就恢复业务,攻击者手里仍有合法凭据(横移时偷的),二次进入只是时间问题。根除阶段必须包含"波及范围内全部凭据重置"这一项,对着 4.2 节的 IAM 账户清单逐项勾。
💡 关键直觉:衡量响应体系的不是"有没有预案文档",而是"从告警到遏制动作执行完,实际中位数是多少分钟"。这个数字只能从演练和真实事件里量出来。
鉴定结论
- SOC 是"人加流程加工具"的常设运营形态,其核心产出是分诊后的告警与升级的事件;
- 响应六阶段是带回退的状态机,遏制与根除是两处最易翻车的迭代点;
- 取证三条纪律(只读、记录、证据链)同时服务于外部采信与内部复盘;
- 事发时的能力全部来自事发前的演练深度;
- 大事件之外,日常运营的两大引擎——威胁情报与漏洞管理——在下一节接棒。
附卷:值班分诊的三张卡片与一封通报
把定级标准做成值班桌上三张卡片,新人也能十分钟上手:
P1 卡片(立即升级指挥官, 分钟级响应): 核心业务中断 / 勒索信出现 / 批量凭据外泄迹象 / 监管通报时限已启动 P2 卡片(两小时内处置, 当日复盘): 单机失陷迹象 / 可疑外联命中情报 / 越权访问成功日志 P3 卡片(常规工单, 周内闭环): 孤立恶意文件 / 低危策略违规 / 可控的骚扰类钓鱼
卡片的价值不在分级本身,在"分级即触发":定成 P1 的瞬间,该打的电话、该拉的群、该开的取证流程自动启动,不需要值班员临场决定要不要"惊动领导"。三张卡片对应的就是 6.3 节正文说的升级路径——把它印出来贴在桌上,比写在二十页预案里有效得多。
对内通报也有固定格式可抄。一封合格的内部事件通报只需要六要素:发生了什么(一句话,不猜不瞒)、影响范围(哪些系统与数据,明确"确认受影响"与"正在核实"两栏)、已做什么(遏制动作清单)、需要你做什么(改密码、停用某功能等可执行项)、下一步(下次更新的时间点)、联系谁。第六要素常被漏掉——没有反馈入口的通报会催生大量私下游问,反而放大混乱。对外通报(监管、用户)另有法定时限与模板(6.2 节),由法务定稿,安全团队供事实——注意是"供事实",技术团队不要自行对外措辞,那是另一条容易踩的纪律线。
附卷二:取证工具箱的最低配置
取证不必一上来就重装上阵,一张最低配置清单覆盖八成现场:
| 工具 | 用途 | 备注 |
|---|---|---|
| 内存镜像工具 | 固化易失证据 | 关机前必做,越早越好 |
| 磁盘镜像工具 | 全盘只读副本 | 原件封存,只分析副本 |
| 哈希工具 | 证据完整性封存 | 镜像前后各算一次 |
| 进程与网络快照脚本 | 快速固定现场状态 | 预置在标准镜像里 |
| 时间线梳理表 | 重建事件序列 | 模板化,字段固定 |
清单的核心思想是"快与全"的分工:内存与进程快照拼的是速度(分钟级贬值),磁盘镜像拼的是完整(可以稍慢),哈希与时间线拼的是可采信(贯穿全程)。把前四样预置在标准终端镜像与响应 U 盘里,值班的任何人拿起就能用——取证的门槛从来不是技术,是"事发时这些东西在不在手边"。6.3 节正文的取证纪律是法,这张清单是器,法器合一才算备好了现场。
最后给值班同学一句宽心话:事件响应的成熟不靠不犯错,靠犯错之后走得完流程。第一次独立处置 P1 事件的人,只要按卡片升级、按纪律取证、按模板通报,哪怕动作慢一些,也是一次成功的响应——复盘时慢的那几步,就是下一轮演练要磨的刀。响应体系就是这样一次次"合法地慢"里练快的。