3.2 ETA事件树:从初因事件向外推演
3.2 ETA事件树:从初因事件向外推演
本节摘要:事件树分析(ETA)与故障树方向相反:从"某件坏事已经发生了"开始,沿着每一道安全功能的"成功/失败"分支向外推演,把所有可能的结局及其概率排成一张表。它是演练应急场景、配置安全功能的天然工具。
罐区操作工晚上巡检时闻到刺鼻气味——管道已经泄漏。接下来会发生什么?切断阀关得住吗?报警器响了没有?通风联动启动了没有?每道防线都有"行"与"不行"两种可能,组合出若干条完全不同的命运路径。事件树(Event Tree Analysis)干的就是这件事:**以初因事件为根,以安全功能的成败为枝,穷举结局并算出各自概率。**FTA 问"什么会导致它",ETA 问"它之后会走向哪里"——两者方向互补,合起来正好把失效路径夹在中间。
一、建树:三步画出命运的岔路图
事件树的搭建只有三步。第一步,定义初因事件:选那个"一旦发生就进入危险剧本"的事件——管道泄漏、反应失控、全厂断电,并给出它的发生频率(来自行业数据库或 FTA 算出的顶事件概率)。第二步,识别安全功能并排序:按响应的时间顺序列出与之对抗的屏障——自动切断、报警、消防、应急通风;顺序必须符合真实的物理时序,先切断后报警与先报警后切断是两棵不同的树。第三步,画分支、算路径:每个安全功能分"成功/失败"两枝,路径概率等于初因频率依次乘上各功能成功或失败的条件概率。
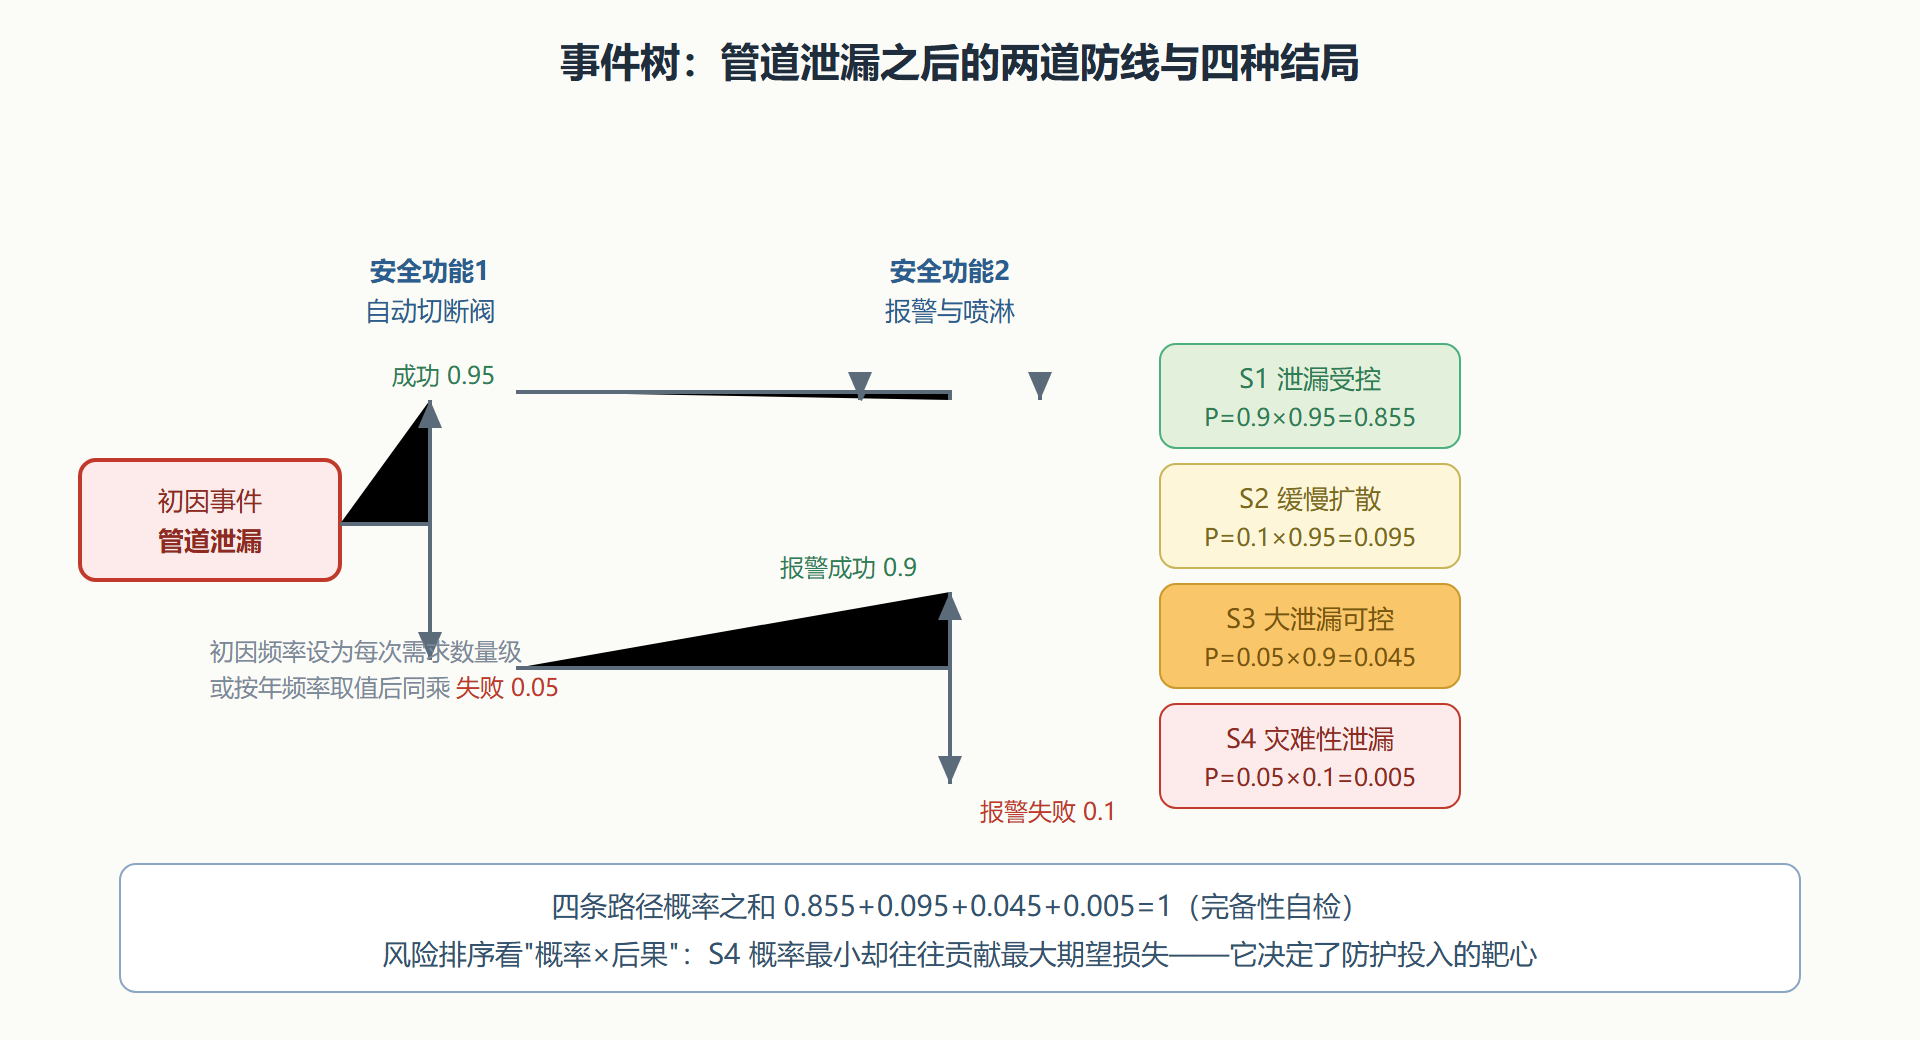
图:泄漏初因事件的事件树推演
二、算一遍:路径概率与完备性自检
把数字代进去走完全程。初因事件取管道泄漏(为演示取无量纲比例,实际评估中换成年频率即可):切断阀成功 0.95、失败 0.05;报警喷淋在切断成功后仍需动作(防残余扩散),成功 0.9、失败 0.1;切断失败时报警喷淋成功 0.9、失败 0.1。四条路径:
| 路径 | 切断阀 | 报警喷淋 | 结局 | 概率 |
|---|---|---|---|---|
| P1 | 成功 0.95 | 成功 0.9 | 泄漏受控,少量损失 | 0.855 |
| P2 | 成功 0.95 | 失败 0.1 | 缓慢扩散,中损 | 0.095 |
| P3 | 失败 0.05 | 成功 0.9 | 大泄漏但可控,较大损失 | 0.045 |
| P4 | 失败 0.05 | 失败 0.1 | 灾难性泄漏与火灾,重损 | 0.005 |
四个概率加总必须等于 1——完备性自检是事件树的独门优势,它逼你承认"还有没有没画出来的分支",任何遗漏都会在这个求和上现形。加权重看风险:设四档后果的损失当量为 1、10、100、1000,期望损失=0.855×1+0.095×10+0.045×100+0.005×1000≈17.4,其中 S4 独占 5、S3 独占 4.5——概率最小的两条灾难路径贡献了过半的期望损失。这就是事件树最重要的洞察:最坏的路径通常最罕见,但期望损失要求你按"概率×后果"而非"谁概率大"来投资。
再做一个"改造前 vs 改造后"的对照:把切断阀可靠性从 0.95 提到 0.99(定期校验+冗余阀),S4 概率从 0.005 降到 0.001,期望损失从 17.4 降到约 13.4,降幅约四分之一来自一个部件的可靠性提升——ETA 把"该不该为这颗阀花钱"变成了一次可以摊开算的账。
事件树与故障树是一对钳子:FTA 从钳口往里夹"为什么坏",ETA 从钳柄往外推"坏了会怎样"。工程实践中常见做法是:用 ETA 定出灾难路径 S4,再对 S4 的关键屏障(如切断阀)建 FTA 算其失效概率——两棵树在屏障处咬合。
改造推演:花钱之前先在树上"试改"
事件树最大的实用价值,是允许你在纸上把整改方案先"跑"一遍。回到前例,比较两个候选方案的期望损失变化:
方案甲:给切断阀加冗余(可靠性 0.95→0.99)。四条路径概率变为:S1=0.9×0.99=0.891,S2=0.099,S3=0.05×0.9=0.045,S4=0.05×0.1=0.005。期望损失=0.891×1+0.099×10+0.045×100+0.005×1000≈17.3——几乎没变!因为 S3、S4 的概率没被触碰:切断阀可靠性提升只压缩了"漏得大"的分支,报警喷淋仍是大泄漏与灾难的守门人。
方案乙:升级报警喷淋系统(成功率 0.9→0.99)。S1=0.855+0.095×...精确算:S1=0.95×0.99=0.9405,S2=0.95×0.01=0.0095,S3=0.05×0.99=0.0495,S4=0.05×0.01=0.0005。期望损失=0.9405×1+0.0095×10+0.0495×100+0.0005×1000≈9.9——期望损失近乎腰斩。
两案对照的教学价值极大:直觉上"切断阀更根本",但对本场景的期望损失而言,第二道防线(报警喷淋)才是短板——它站在通往所有大损失路径的必经之处。事件树把"该加固哪道闸门"变成一次透明的算术,也再次验证 3.1 的短板逻辑:投哪道闸,取决于它在灾难路径上的位置,不取决于它看起来多重要。
常见追问:分支顺序能不能换?
不能随意换。安全功能的排列必须遵循物理时序与因果依赖:切断阀在泄漏源上动作,报警喷淋影响的是扩散后的后果——先切断后报警是真实世界的顺序。若把顺序倒过来画,条件概率就错了(喷淋成功率不该依赖切断结果时却乘上了切断分支)。判断顺序的口诀:上游的、快的、自动的排前;下游的、慢的、人工的排后。每次调整顺序都应重算全部路径概率,完备性自检(总和为 1)也要重做。
三、本节要点回顾
- ETA 三步:定义初因并取频率、按物理时序列安全功能、按成败分支穷举路径并算概率。
- 完备性自检:全路径概率之和必须为 1;求和不上 1 说明有分支被漏画。
- 期望损失排序:风险=概率×后果,灾难路径概率最小却常贡献最大期望损失——防护投入要按期望值打靶。
- 与 FTA 咬合使用:ETA 找出关键屏障,FTA 算屏障的失效概率;事件树管剧本,故障树管零件。
事件树假设我们已经知道要问哪些屏障;可是设计者想不到的偏离怎么办?下一节 HAZOP 用一套引导词,逼着团队把"没想到" systematically 挖出来。