3.4 LOPA保护层分析与SIL定级
3.4 LOPA保护层分析与SIL定级
本节摘要:保护层分析(LOPA)把事故场景放进洋葱般的保护层模型:初始事件频率乘以各独立保护层的失效概率,与可容忍风险对照,反推出安全仪表功能必须达到的完整性等级(SIL)。本节完整走一遍算例:从 HAZOP 的一句"建议装联锁",算到"SIL 2、PFD 小于千分之一"。
HAZOP 留下一句"建议加装低流量联锁",采购部门随即面对灵魂拷问:买普通的行不行?还是要高可靠性的?便宜的和贵的差价数倍,"可靠"到底要可靠到什么数字?LOPA(Layer of Protection Analysis)就是回答这个问题的:**把场景的频率一层层乘过所有独立保护层,看看剩下的风险离可容忍线差多少,差多少就要求联锁补多少。**它用半定量的颗粒度,在 HAZOP 的定性判断与全面 QRA 的重装计算之间架了一座桥。
一、洋葱模型:一层层剥开的保护层
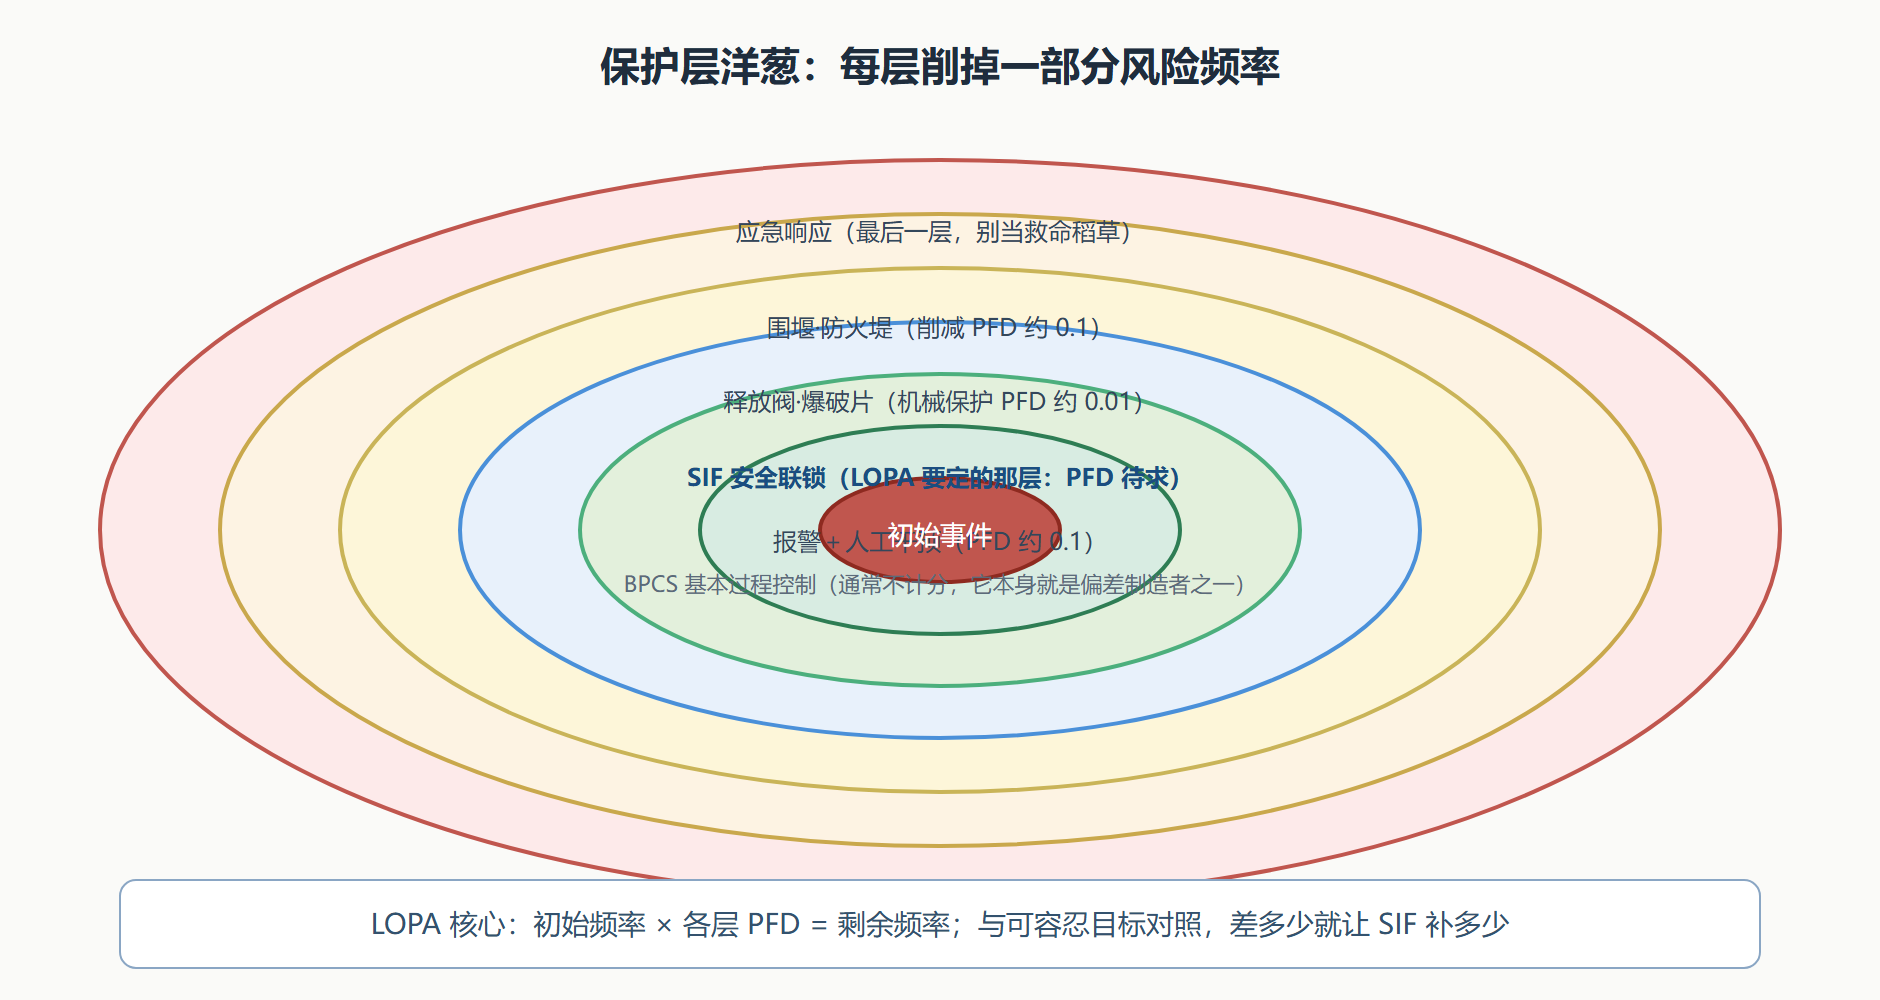
一个事故场景从初始事件到最终伤害,中间通常叠着几道洋葱皮:工艺设计(本质安全)、基本过程控制系统(BPCS)、报警与人工干预、安全仪表功能(SIF,即联锁)、释放阀等机械保护、围堰与防火堤、最后是应急响应。LOPA 对每层只关心两件事:它是不是独立的(不依赖其他层的失效或成功,尤其不能共用传感器、电源、维护班组),以及它够不够格当 IPL——经验门槛是风险削减因子(RRF=1/PFD)至少 10,即失效概率不超过 0.1。
图:LOPA 保护层洋葱模型
二、完整算例:从频率到 SIL 等级
接着 3.3 的 HAZOP 场景算。**场景:反应釜进料中断导致干烧,可能超压破裂伤及控制室人员。**按七步走:
第一步,初始事件及频率:进料中断(泵跳停、滤器堵)频率取行业数据+装置修正,f₀=0.1 次/年(约十年一遇)。
第二步,后果定级:超压破裂在控制室方向可致人员死亡,属"严重后果",公司风险矩阵要求该场景的事故频率低于 1×10⁻⁴ 次/年(万年一遇)才可容忍。
第三步,盘点 IPL:报警+人工干预,有效(有充足响应时间窗、有独立仪表通道),RRF=10,即 PFD=0.1;围堰在控制室方向不削减人员伤亡,不计;释放阀按设计只对超压泄放,对干烧温升路径不可靠,不计——LOPA 最大的价值就是逼你逐层追问"这层真的挡得住这个场景吗"。
第四步,算缺口:现有削减后频率 f₁=0.1×0.1=1×10⁻² 次/年。目标 1×10⁻⁴,还差 100 倍。
第五步,求 SIF 要求:所需 RRF=1×10⁻²÷1×10⁻⁴=100,即 SIF 的 PFD_avg 必须优于 1/100=0.01。
第六步,查 SIL 等级:对照 IEC 61511 的四档表——
| SIL 等级 | PFD_avg 范围 | 风险削减因子 RRF |
|---|---|---|
| SIL 1 | 10⁻¹ ~ 10⁻² | 10 ~ 100 |
| SIL 2 | 10⁻² ~ 10⁻³ | 100 ~ 1 000 |
| SIL 3 | 10⁻³ ~ 10⁻⁴ | 1 000 ~ 10 000 |
| SIL 4 | 10⁻⁴ ~ 10⁻⁵ | 10⁴ ~ 10⁵ |
所需 RRF=100,落在 SIL 2 档的下边界,稳妥的定级结论是 SIL 2(工程惯例:落在边界上取高不取低)。
第七步,落实为硬件与运维要求:SIL 2 意味着整套回路——变送器、逻辑控制器、切断阀——要按标准做冗余与验证:典型配置为分开的测量点+故障时导向安全的逻辑+部分行程测试的切断阀;日常则绑定检验测试周期(如每年一次全行程试验),因为 PFD 是"平均"值,不测试的联锁,PFD 会随时间劣化到不可信。SIL 不是一个证书,是一套被测试周期养着的可靠性承诺。
三、边界与忠告
LOPA 的边界:它一次只处理一个场景(不像 FTA 处理组合逻辑);IPL 数量上限通常取三到四层(更多层的乘积已不可信);不处理多初始事件的复杂耦合。它的主要风险是"数层不当"——把不独立的层当 IPL 计分(同一变送器既给报警又给联锁,等于一层皮算两次),或者把没有响应时间支撑的人工干预算成有效屏障。每个 IPL 都要过三关:独立性、有效性(RRF≥10)、响应时间够用,缺一不可。
忠告三条:目标频率(可容忍准则)必须先于分析由公司层面书面确定,分析中途现定目标是自欺;LOPA 是团队活动,至少要有工艺、仪表、安全三方在场,仪表工程师对"这层能不能独立"有一票否决般的话语权;SIL 验证不是终点——安装后的功能测试记录、失效回报,才是那个 PFD 数字每年还成立的证据。
LOPA 的全部精髓可以压成一句话:**风险缺口有多大,保护层就补多硬。**它把"提高重视"翻译成"这套联锁的 PFD 必须做到千分之一以下、每年全行程测试一次"——数字可以争论,但从此争论发生在证据上。
常见追问:SIL 定级的三个边缘问题
问题:SIL 定高了会怎样?
定级偏高不是"更安全"的同义词,而是真金白银的浪费与新的麻烦:SIL 3 回路的硬件冗余、认证仪表与检验成本可达 SIL 1 的数倍;高等级联锁还更"敏感",误跳车率随冗余上升,装置频繁非计划停车本身引入新的开车风险。LOPA 的纪律恰恰在于按缺口定级、落在边界取高不取低、但不无依据拔高——定级是被风险目标倒逼出来的,不是越多九越安心。
问题:谁来验证 SIL 真的达到了?
三级验证:设计阶段做功能验证(投运前逐项试验联锁动作);运行期做周期性验证测试(按设定的检验测试间隔做全行程或部分行程试验,记录实测数据);管理层面做功能安全审计(定期核查测试记录、旁通台账与失效率统计与 PFD 假设是否还吻合)。审计发现"实际失效率比设计假设差一个量级"并不罕见——那一刻起,当年的 LOPA 结论失效,需要重新算账。
问题:报警与人工干预一定能算 IPL 吗?
不一定,这是 LOPA 里最容易作弊的一层。三个条件缺一不可:报警通道与联锁独立(不能共用同一个变送器);操作员有充分的响应时间(从报警到事故的时间窗要数倍于人的感知判断动作时间);有明确的操作规程与培训支撑。审计中大量"报警+人工" IPL 被判无效——时间窗只有几十秒、报警淹没在噪声里,都让这层保护停留在纸面上。
本节要点回顾
- LOPA 七步:定初始频率→后果定级→盘点 IPL→算剩余频率→求缺口 RRF→查 SIL 表→落实硬件与测试周期。
- IPL 三关:独立、有效(RRF≥10)、响应时间够;不独立的层计分即作废整场分析。
- 本例结论:f₀=0.1/年、报警人工 RRF=10、目标 1×10⁻⁴/年 → 需 SIF RRF=100 → SIL 2。
- SIL 是运维承诺:PFD_avg 靠按周期的功能测试维持;没有测试记录的联锁,其等级只是图纸上的数字。
至此,"算清失效路径"的四件工具配齐。路径都算清了,接下来就是把物理世界武装起来——第 4 章按人、机、环、管四道防线,讲对策体系怎么搭。