2.3 多跳接力与异构同台:中继与融合
2.3 多跳接力与异构同台:中继与融合
多跳中继让消息经过一串中间节点接力到达射程之外的目的地,代价是时延累积、容量摊薄与可靠性逐跳下降;异构融合把不同制式(Wi-Fi、低功耗广域、蜂窝、Mesh)的组织在同一架构内,靠网关与统一寻径协同。
一跳到不了的地方,靠队友传话。这句话就是多跳的全部,但它带来的连锁账单值得逐项看:每多一跳,时延加一段、丢包率乘一次(单跳可靠度九成,十跳只剩三成半)、可用容量被中继节点重复占用(同一份流量要在空口出现多次)。多跳不是免费的桥,是用空口时间换距离。
接力的规矩:跳数、方向与中继选择
第一问,跳数要不要设上限。要。跳数越多路径越脆,而且泛洪类控制消息若不设 TTL(生存跳数)会在环形路径里永久打转。工程上数据路径一般限制在八到十六跳,控制消息 TTL 默认更小。第二问,中间节点凭什么替别人转发——纯自组织网络里这是协议义务,节点无权拒绝(除非恶意,那属于第6章);但在能量敏感的传感网里,转发义务要和睡眠调度折中,于是有了"谁醒着谁转发"的机会路由变体。第三问,多个邻居都能转发时选谁。常见依据三个:链路质量(选丢包少的,而不是信号最强的——最强链路常常也最干扰别人)、能量水位(别把快没电的节点往死里用)、负载(绕开已经拥塞的)。三者加权没有万能配比,与 2.1 的簇头选举同理,属于"先合理默认、再按实测回调"的参数。
下面这段伪代码是一次完整的三跳接力,从 A 到 D,中继 B 与 C 各自的判断都列了出来:
A 要发数据给 D(不在射程内),已知下一跳 B: A -> B : 数据帧,目的 D,剩余跳数 6,序号 101 B 收到:查本地转发表,D 经 C 可达,剩余跳数减一为 5,继续转发 B -> C : 数据帧,目的 D,剩余跳数 5,序号 101 C 收到:D 是直接邻居,交付 C -> D : 数据帧,剩余跳数 4,序号 101 D 回送逐跳确认;任何一跳确认超时则触发重传或换路 若 B 发现到 C 的链路质量低于阈值: B 查备用邻居 E,改走 A -> B -> E -> D,同时缓存原路径等待恢复
注意 B 的最后一个动作:中继节点不只是传声筒,它对路径质量有一票否决权。这种"逐跳自治"是多跳网络的精髓,也是它与传统交换机的本质区别。
容量的残酷算术
多跳最反直觉的是容量账。同一份端到端流量,走 k 跳就要在空口发送约 k 次;如果所有节点共享一个信道,理论上整网吞吐上限会随平均跳数增加而下降,粗略地按平均跳数的倒数缩。一个单跳能跑三十兆比特每秒的链路,五跳之后全网并发吞吐可能只剩六到八兆。缓解手段有三:多信道(相邻节点用不同频点,需要无线电支持信道切换与分配协议)、方向性天线(减少干扰范围)、拓扑上减少平均跳数(布点时有意加骨干节点缩短路径)。哪种都要花钱,容量预算因此在多跳网络设计里必须前置。
异构同台:一张网里的多种口音
现实部署几乎没有单一制式:近场用 Wi-Fi Mesh,远端仪表用低功耗广域(LoRa 一类),对外出口用蜂窝。异构融合的架构要点是把"同构域"组织好、再在边界上翻译。典型三层:接入域内各制式自组织成网;边界网关双模制式各跑一边,做地址与分组的双向翻译;统一控制面在网关之间协调整体路由与策略。网关的职责清单包括:地址映射、分组封装解封装、服务质量等级翻译(把低功耗侧"尽力而为"翻译成 IP 侧的优先级队列)、以及安全策略衔接(一边是轻量认证,一边是证书体系)。
一次跨制式接力的完整案例
背景:矿区边坡监测,传感器两百多个用低功耗制式组网,监控中心在二十公里外的办公区。操作:传感域内按分簇自组织,簇头汇聚到两个山口的汇聚节点;汇聚节点到监控中心先试过直连蜂窝,但矿区信号差、流量费高;最终改为在山脊架一跳视距微波到办公区,汇聚节点与微波端之间用五跳 Mesh 接力。结果:端到端平均时延约一点八秒(传感域占九成),日均流量费降为零,雨雾天微波链路偶发中断时自动回落到蜂窝出口,回落切换约四十秒。解读:时延九成消耗在低功耗接入域——它的睡眠调度省了电却拖了速度,这是能量与时延的经典交换;出口的主备切换则展示了融合架构里"多出口"的价值。变式:若监控视频也要回传,视频应直接走 Mesh 加微波,绝不进低功耗域——异构融合的第一原则就是按业务量体裁衣,而不是把所有流量塞进同一条管道。
封装与选路的两个架构选择
异构融合落到实现,绕不开两个选择。**其一,封装还是翻译。**网关可以把一种制式的报文整个塞进另一种制式的载荷里(封装,像把信装进另一个信封),也可以拆开重组(翻译,像把信重新誊写)。封装快而稳、保留原网语义,但开销大且地址语义可能穿不过中间网;翻译省开销、对端原生可用,但每种业务都要懂两边协议,出错面大。经验:控制消息用封装(保真),数据流按需翻译(省带宽)。**其二,路由在哪一层算。**让 Mesh 内部地址直接可路由(原生路由),或在上层建隧道叠加网(覆盖式路由)。原生路由效率高、但要求全网编址统一,7.3 的地址机制必须先就位;覆盖式路由部署快、对底层制式无要求,但多一层头部开销与状态。跨机构临时组网常用覆盖式(快),长期固定网络用原生(省)——又是那笔"临时快、长期省"的经典账。
中继失败的三种面孔
排障时把"中继没送到"拆成三种:没接到(中继节点睡眠或拥塞丢包,特征是断续而非全断)、转不动(队列堆积,特征是时延暴涨而最终送达)、转丢了(下游链路差,特征是特定下游方向集体失败)。三种面孔对应三种处置:第一种查睡眠调度与占空比,第二种查分流与加中继,第三种查那个方向的链路预算。养成先归类再动手的习惯,比逐节点重启有效得多。
还有一条经验值得记进手册:跳数预算要和寿命预算一起看。路径上每一跳都对应一段会被打断的无线链路,端到端的"路径寿命"近似等于最短命那一跳的寿命——串联系统由最弱环节决定。所以高移动场景的路径规划宁短勿稳:一条三跳但每一跳都稳的路径,好过一条两跳但其中一跳刚经历信号骤降的路径。这也解释了为什么第4章的链路寿命预测要逐跳做——找到短板比优化均值有用得多。
容量账的一张图
多跳的容量损耗值得单独画出来看。下面这张图把同一份报文在四跳路径上的空口出现次数摆在时间轴上:发送占空、侦听互锁、退避等待,三种空口占用叠在一起,就是"五跳之后吞吐剩零头"的直观来源。看懂这张图,也就看懂了多信道与方向性天线为什么是容量问题的标准解——它们的目标都是让图里那些互相压制的发送段错开信道或错开方向。
图:一份数据四跳接力的空口时间账
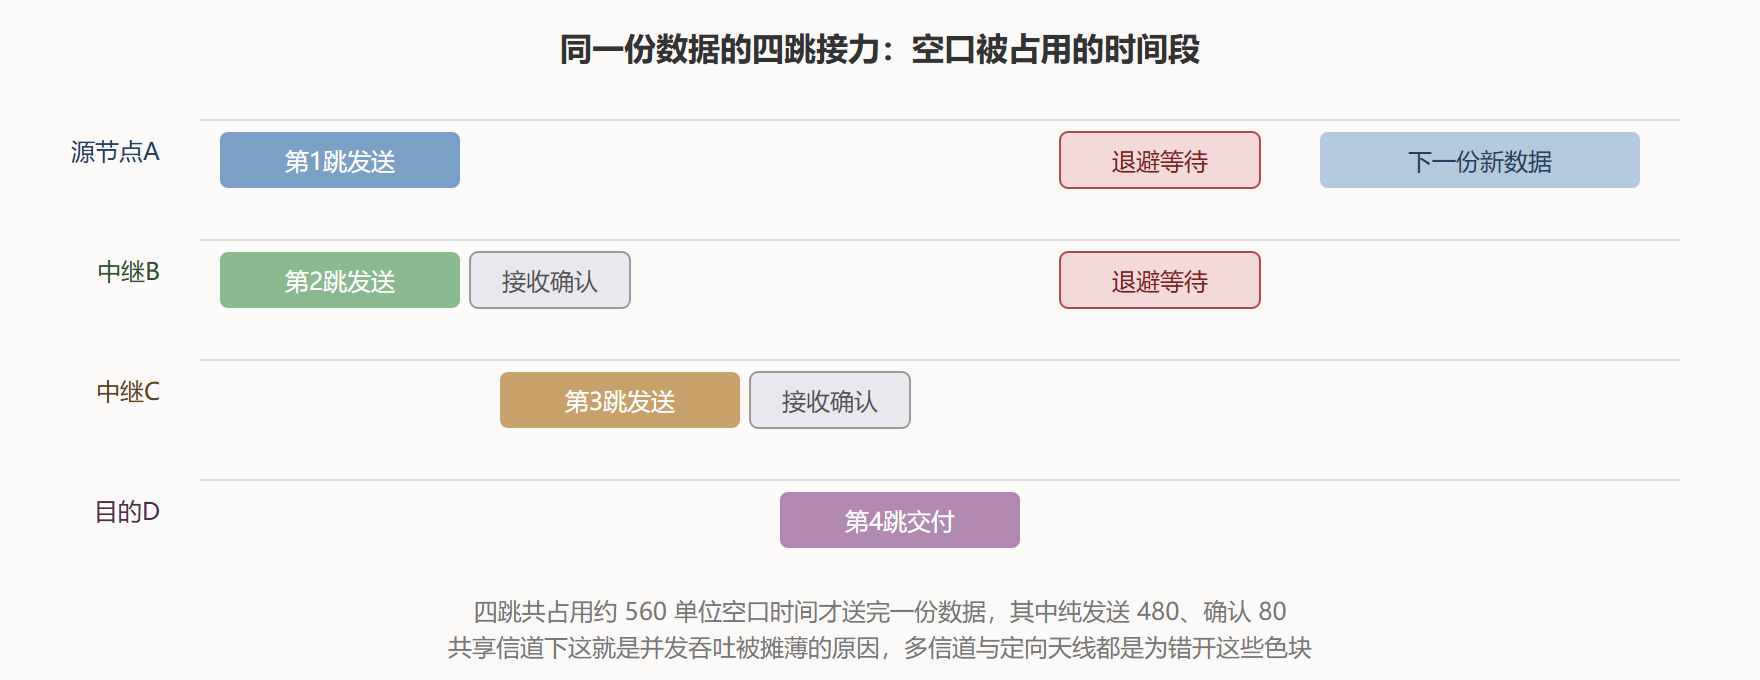
把图里的事实换成工程语言:中继链路的"有效吞吐"要按占空比折算,每引入一跳,端到端吞吐近似再打一个对折以上的折扣(具体倍数取决于确认与退避占比)。所以容量规划的最后一步永远是:把最重的业务流数一数跳数,用单跳实测吞吐乘折算系数,看还剩多少余量——这个余量低于三成,就别再往这张网上加流了,先加信道或加骨干。
台词摘录
- 接力账单:每多一跳,时延加一段、可靠性乘一次、容量被重复占用。
- 逐跳自治:中继节点有权按链路质量否决路径,这是自组织与交换的本质区别。
- 容量缩水:共享信道下全网吞吐大致随平均跳数倒数下降,容量预算必须前置。
- 选路三依据:链路质量优先于信号强度,能量与负载作调节项。
- 融合铁律:各制式各自组好,网关只做翻译;业务按管道分级,不混流。