6.1 密码攻防:Shor 威胁与后量子迁移
6.1 密码攻防:Shor 威胁与后量子迁移
本节摘要:公钥密码的数学地基会被肖尔算法掏空,而"先截存、后解密"让威胁的时钟早于量子机的交付时间。本节讲清攻防两边的账目,给出后量子迁移的启动清单,并解释为什么这场迁移是全书防御视角在数字社会尺度上的投影。
一封还没被解开的旧邮件
场景从一封邮件说起。某研究所的项目数据今天被对手截获,邮件本身用了现行的公钥加密,对手打不开——但它不删,只是存进仓库。等若干年后容错量子计算机交付,肖尔算法上线,这封旧邮件将在几小时内被解开。这就是密码学界所说的"先截存、后解密":凡是保密期限长于量子机交付时间的信息,今天就已经处在风险敞口之下。医疗记录、国家机密、长期合同、基因数据——保密期动辄以十年计的信息,其防线必须在威胁到来之前完成更换。这解释了一个看似矛盾的时间表:量子计算机还没造出来,多个国家机构的迁移倒计时却已经启动。
一、攻与防:两边的账目要分开算
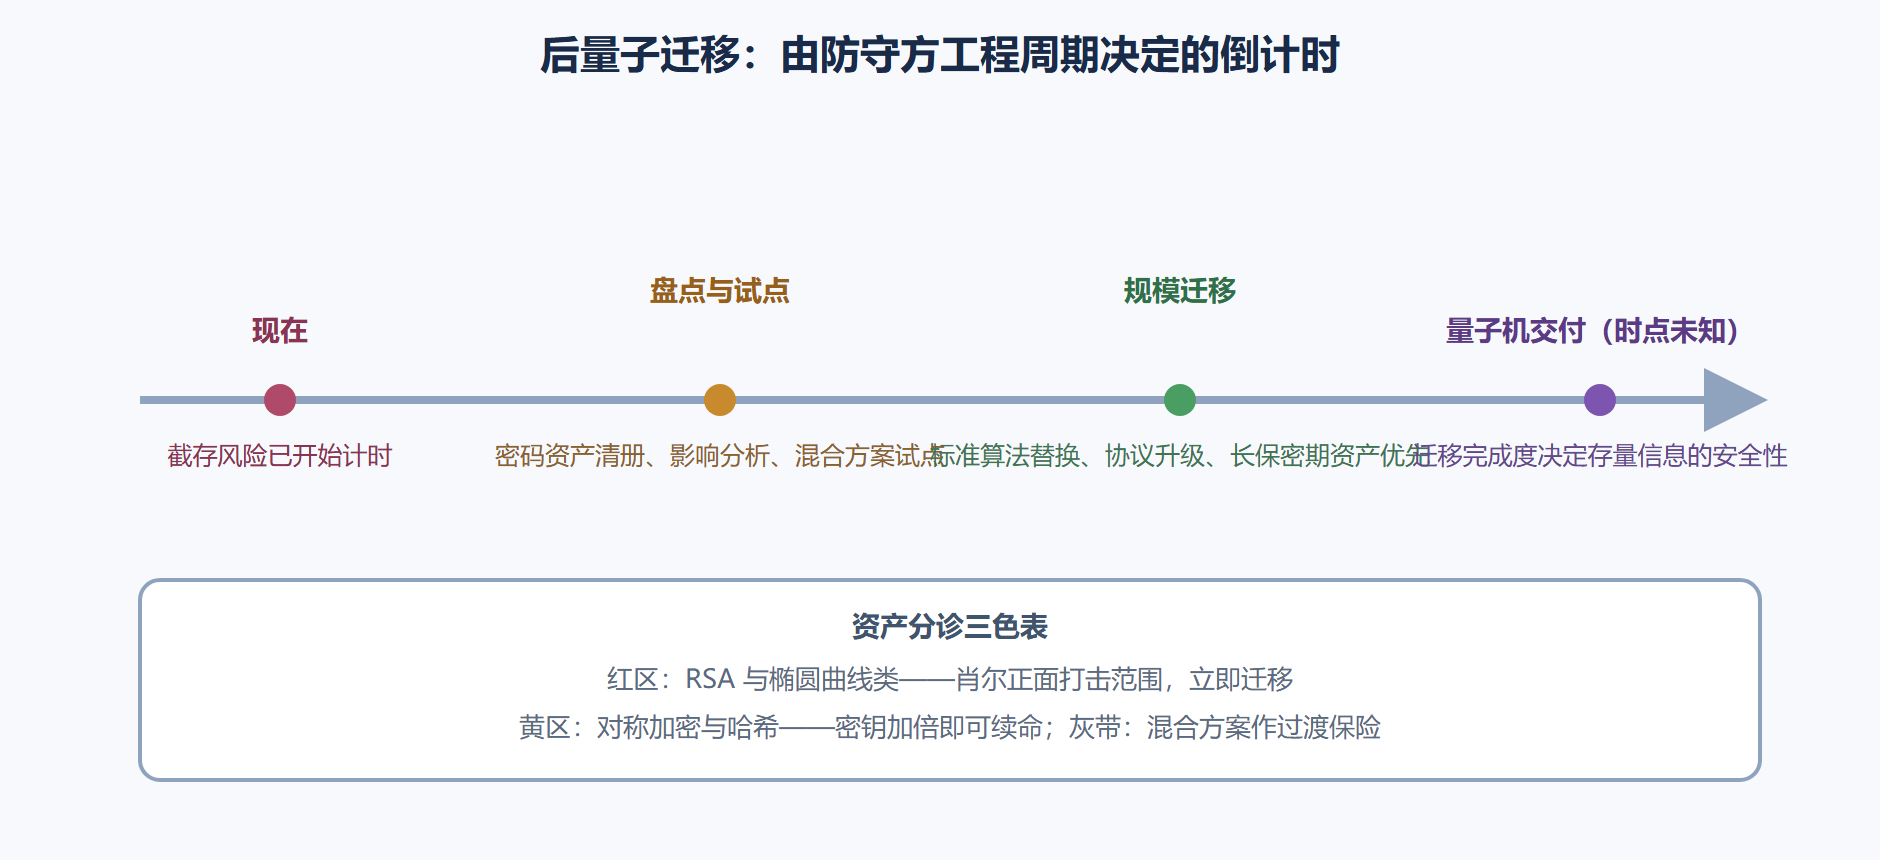
攻击方的账目在 4.3 与 5.4 已经算过:分解 RSA-2048 需要数千万量级的物理比特与数小时运行时间,当代最好的机器距离这个门槛还有若干个完整的代际差距——攻击能力在远期,这是共识。防守方的账目则复杂得多:替换一套密码体系要动算法、协议、硬件、存量设备与互操作规范,全球性的基础设施迁移历史耗资巨大且常以十年计;更麻烦的是许多密码单元藏在固件与专用设备深处,盘点本身就是工程。两本账合起来的结论构成迁移逻辑的基石:攻击时间不确定,但迁移耗时确定地长,而截存风险从今天就开始计时——所以迁移的启动时点由防守方的工程周期决定,而不是由攻击方的技术进度决定。
密码资产还要按"数学地基"分诊。红区:依赖大数分解与离散对数的体系(RSA、Diffie-Hellman、椭圆曲线),肖尔算法的正面打击范围,必须迁移。黄区:对称加密与哈希,格罗弗只有平方加速,密钥长度加倍即可续命(AES-128 升 AES-256 属于配置调整而非架构迁移)。绿区之外的灰色地带:混合方案(经典与后量子算法并联使用)作为过渡期的保险带,任一侧被攻破仍有一侧守住。这张分诊表是全球迁移工程共同的底层逻辑。
图 6-1:密码防线迁移时间线
二、演练:把分诊逻辑写成一个资产扫描器
迁移工程的第一步是盘点。下面用一段可运行的 Python 演示资产分诊器的核心逻辑:输入协议与参数清单,输出红黄绿分诊与迁移优先级——真实组织的密码资产清册工具,内核就是这个判断表。
# pqscan.py:密码资产分诊器演示(仅标准库) RULES = { # 协议关键词: (颜色, 理由, 建议动作) "RSA": ("红", "依赖大数分解,肖尔正面威胁", "换后量子算法,长保密期优先"), "DH": ("红", "依赖离散对数,肖尔正面威胁", "换后量子算法或混合方案"), "ECC": ("红", "椭圆曲线离散对数,肖尔正面威胁", "换后量子算法或混合方案"), "AES128": ("黄", "格罗弗平方加速,等效减半密钥", "升级 AES-256 配置"), "SHA256": ("黄", "搜索类攻击仅平方加速", "评估升级到更高输出长度"), "TLS混合": ("绿", "经典加后量子并联,双侧冗余", "保持监控,等待标准化落地"), } def triage(asset): for key, (color, why, act) in RULES.items(): if key in asset: return {"资产": asset, "分诊": color, "依据": why, "动作": act} return {"资产": asset, "分诊": "灰", "依据": "未识别,需人工评估", "动作": "进清单待查"} for asset in ["RSA-2048 证书", "TLS混合通道", "AES128 存储加密", "ECC 签名", "自研私有协议"]: r = triage(asset) print(f"[{r['分诊']}] {r['资产']} — {r['依据']} | 动作: {r['动作']}")
演练的要点不在代码量,在分诊顺序背后的风险观:红区里还要再排优先级——保密期越长、资产越难替换(固件、专用设备)的项目越靠前,因为它们是迁移周期里最慢的环节。这个"按替换难度倒排工期"的思路,与本书反复出现的"预算先行"是同一门手艺。
三、易错点:三类迁移期的典型误判
误判一:把"量子机还没造出来"当成"威胁不存在",无视截存风险——这是把攻击时点当成了风险起点。误判二:等终极标准定稿才动手——标准化在演进、算法在更新,成熟的做法是模块化密码接口加可替换算法层,让每次标准更新只动一层。误判三:只换算法不改架构——协议里硬编码的密钥长度、证书链、握手顺序,任何一处没跟上都会让新算法装进旧漏洞里。三条误判的共同解药只有一个词:盘点。没有资产清册的迁移是按想象施工。
四、一场中型机构的迁移推演
把分诊器放进一个具体场景,看迁移工程如何落地。一家中型支付机构的密码资产盘点后大致是这样的格局:对外服务接口全面依赖传输层安全的证书体系(红区,但通过商业证书体系随行业节奏更换,相对容易);内部数据中心之间的备份通道用了自建的密钥交换组件(红区,且埋在专有设备固件里,替换周期以年计);数据库层的静态加密是对称算法(黄区,密钥长度升级属于配置变更);此外还有一批十年前采购的硬件加密机(红区,供应商是否提供后量子固件升级都未可知)。
按替换难度倒排,正确的启动顺序是:先给自建备份通道做混合方案试点(它最慢、最核心,必须最早启动);同步向硬件加密机供应商发出升级路线质询并写进采购合同;数据库配置升级放中期;对外证书跟着行业节奏走即可。整个推演的要点在于:迁移项目的关键路径从来不是"新算法在哪",而是"最旧的那批设备谁来换"。这也是为什么监管机构发布迁移时间表时,最先约束的往往是关键基础设施运营者——他们的慢环节牵动全网。
五、量子密钥分发:同一防御体系的物理层盟友
后量子迁移之外,还存在一条互补的物理层防线:量子密钥分发。它不依赖数学困难问题,而是把密钥编码在单光子的量子态上,直接利用 2.2 节那条"测量必留扰动"的物理定律——任何窃听都会在误码率上留痕,双方据此察觉并丢弃被污染的密钥。京沪干线式的城域网络与星地链路实验已经把这项技术推进到行业试点阶段,金融与政务的专线场景率先部署。
它为什么不能替代后量子迁移?两个硬约束。其一,距离与中继:光子在光纤中的损耗让无中继距离局限在百公里量级,可信中继节点又重新引入经典安全假设;量子中继仍在实验室。其二,端点安全:密钥最终要在终端设备上落地使用,终端被攻破则物理层防线形同虚设。所以成熟的架构观是把两者叠加使用——数学防线(后量子算法)覆盖全网与存量,物理防线(密钥分发)护卫最高价值的专线,谁也不是谁的替补。这与全书的防御哲学一脉相承:没有单一工事能包打天下,纵深才是常态。
本节要点回顾
- 截存把时钟拨到今天:保密期长于量子机交付期的信息已经处于敞口之下。
- 迁移时点由防守方决定:攻击时间不确定,迁移周期确定地长,启动不能等攻击逼近。
- 分诊先于迁移:红区换算法、黄区加长密钥、混合方案作保险带,顺序就是风险排序。
- 盘点是第一工程:按替换难度倒排工期,固件与专用设备是最慢的环节。
- 模块化对抗演进:可替换算法层让标准更新只动一层,不必推倒重来。
密码是防御被动的战线,化学则是进攻最踏实的战线——下一节去看头号战果区的真实成色。