3.1 三大跨链模型对比:从公证人到轻客户端
3.1 三大跨链模型对比:从公证人到轻客户端
本节摘要:互操作方案按信任假设分三大模型——公证人模型信任第三方、侧链/中继模型信任密码学验证、哈希时间锁信任时间约束。本节逐一拆解三者的机制与取舍,再把 Cosmos IBC、Polkadot XCMP、LayerZero、CCIP 等主流框架放到同一光谱上对比,核心变量只有一个:验证是内生的还是外包的。
上手前先明确
阅读完本节,你应当能够:
- 说出互操作的三大目标(状态可验证、操作原子、信任最小化)及其技术难点;
- 对比三大模型的信任假设与适用范围;
- 把主流跨链框架定位到信任光谱的正确位置;
- 判断一个具体跨链需求该选哪类模型。
一、问题与直觉:一笔跨链转账难在哪里
设想一个最普通的需求:用户持有以太坊上的 USDC,想拿去 Cosmos 生态的 DeFi 协议里生息。没有互操作机制时,他只能走中心化交易所——充值、兑换、提币,每一步都引入托管风险与操作摩擦。理想的互操作应当让资产以原子、可验证的方式从一条链转移到另一条链,且不依赖任何中介。
这件事为什么难?三层障碍。第一层,异构性:两条链的数据结构(UTXO 对账户模型)、共识算法(PoW 对 PoS)、虚拟机(EVM 对 WASM)可能完全不同,谁也不认识谁。第二层,一致性:源链锁定资产必须与目标链铸造等值资产严格同步——不同步就是双重支付或资产蒸发,而两条链没有全局事务,没有天然的"要么都成功要么都失败"。第三层,无信任:整个流程要尽量不引入新的信任实体,验证必须具备密码学可证明性。
由此提炼出互操作性的三大目标:状态可验证、操作原子性、信任最小化。三大模型就是围绕这三个目标的不同取舍方案。
二、三大模型逐一拆解
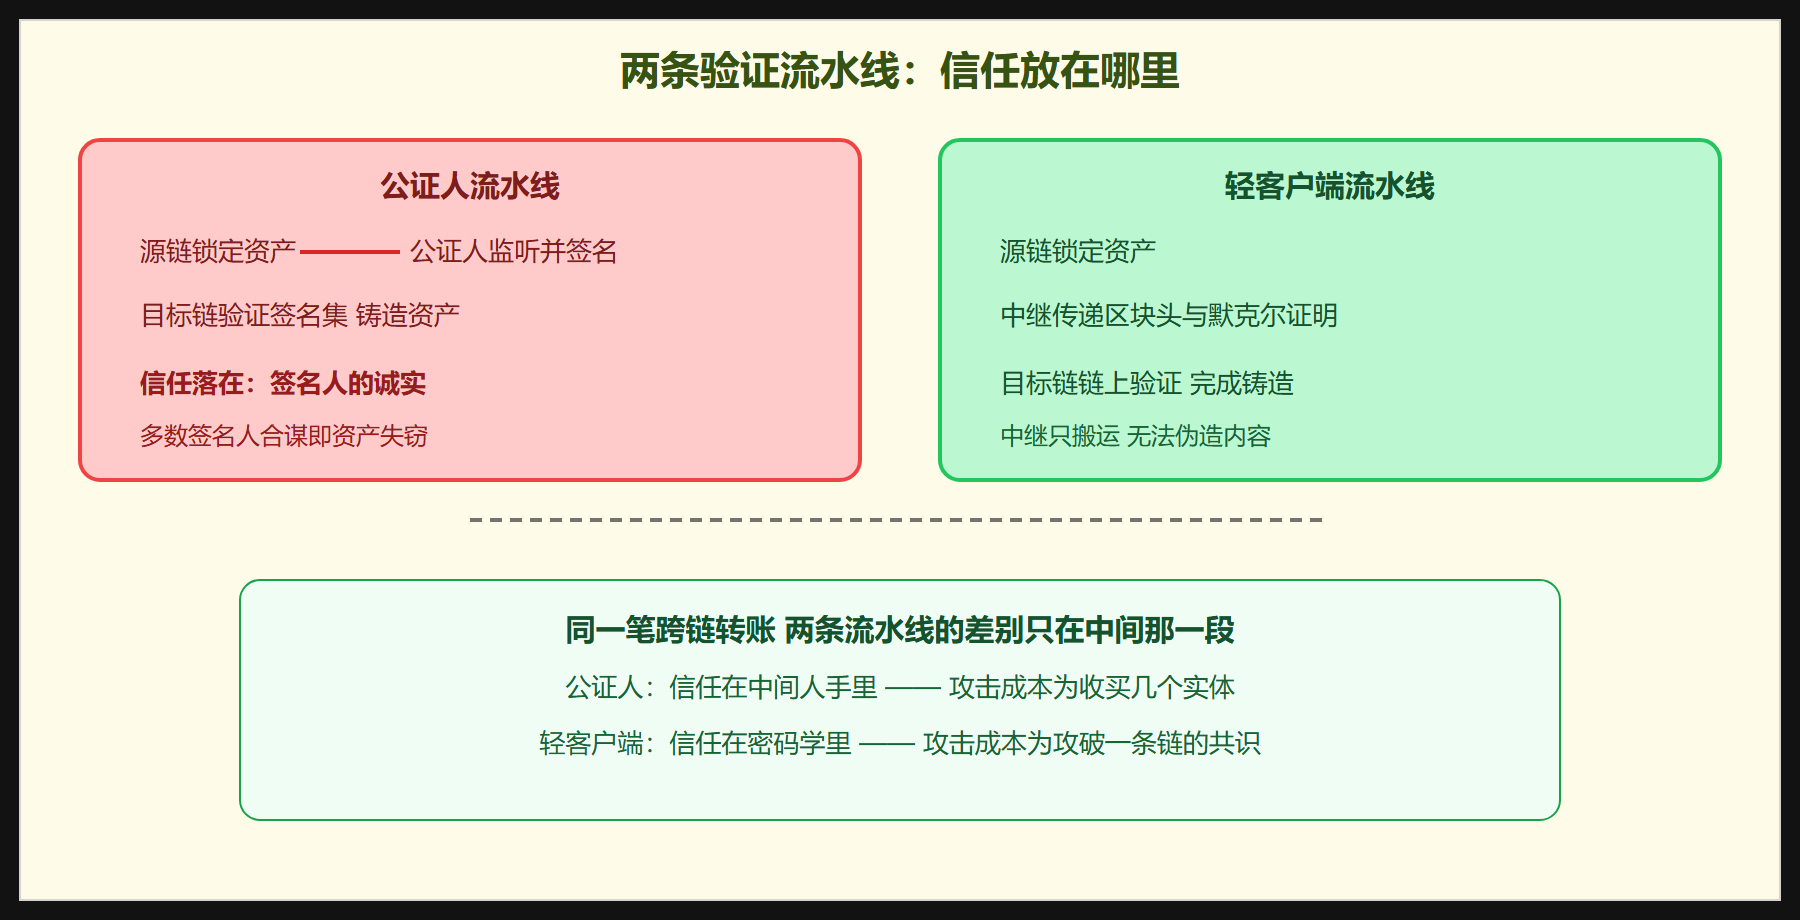
公证人模型:一组受信或半受信的第三方(公证人)监听源链事件,验证后在目标链执行对应操作。用户在链 A 锁定代币,公证人确认后在链 B 铸造映射资产。部署简单、延迟低、对链没有额外要求——这是它的全部优点。缺点写在定义里:安全性等于公证人的诚实性与抗合谋能力,多数公证人作恶即可伪造跨链消息、盗走资产。Ripple 的跨账本协议早期版本采用此模式,大量以太坊生态的多签桥本质也是它。公证人模型是"把信任从一条链搬到一组人手里",在去中心化光谱上属于倒退。
侧链/中继模型:让目标链自己具备验证源链的能力。实现手段是轻客户端——目标链上运行一个精简版的源链验证器,只同步区块头并验证签名集,收到跨链消息时用默克尔证明确认"这笔交易确实在源链区块里"。攻击者要伪造消息,等于要攻破源链的共识本身——验证内生、不引入新信任实体,这是该模型的本质优势。代价同样明确:链上轻客户端要持续存储与验证对方的区块头( gas 与存储开销不小),且要求源链有快速最终性与确定性共识——比特币的概率最终性链难以直接接入。Cosmos 的 IBC 协议是此模型的代表,要求通信双方互相运行对方轻客户端。
哈希时间锁(HTLC):用密码学原语构建条件支付。原理用一个原子交换的例子最清楚:Alice 想用以太坊上的资产换 Bob 比特币上的资产。Alice 选一个随机数作为原像,公布其哈希值,然后在以太坊上锁定资产,规则是"谁在时限内提供该原像,谁取走资产";Bob 看到后在比特币链上做对称锁定。Alice 想取走 Bob 的资产,就必须公开原像;原像一公开,Bob 也能取走 Alice 的资产。要么双方都完成,要么超时各自退回——原子性由时间锁保证,不需要任何第三方。局限:只适用于资产交换这一种场景,无法传递通用消息或同步状态,且要求两条链都支持哈希锁与时间锁原语。
三大模型对比
| 维度 | 公证人模型 | 侧链/中继模型 | 哈希时间锁 |
|---|---|---|---|
| 信任假设 | 第三方诚实 | 密码学验证+链共识 | 密码学+时间约束 |
| 验证内生性 | 外包 | 内生 | 内生(受限) |
| 部署难度 | 低 | 高 | 中 |
| 延迟 | 低 | 中 | 中(受时限约束) |
| 通用性 | 高 | 高 | 低(仅资产交换) |
| 事故风险 | 高(合谋/私钥) | 低 | 低(但场景受限) |
💡 关键直觉:三个模型的差别可以浓缩成一句话——公证人问"人可不可信",轻客户端问"密码学可不可信",哈希锁问"时间够不够用"。凡是把安全性押在第一个问题上的方案,长期看都在给攻击者发奖金。
三、主流框架定位:同一光谱上的不同坐标
Cosmos IBC:轻客户端模型的集大成者。两条链各运行对方轻客户端,通过通道(Channel)机制点对点通信——每对链之间建立独立通道,内含握手、封包、确认的完整状态机,保证消息顺序与完整性。IBC 的封包结构带序列号、超时高度、数据体,天然防重放。优势是安全内生、主权保留(每条链独立运行,按需建通道);短板是铺量慢,且要求快速最终性共识,把比特币挡在门外。
Polkadot XCMP:走"共享安全"路线。所有平行链依托中继链提供的共识与安全,跨链消息由中继链验证人集体担保。这相当于把"每条链各自建立信任"改为"一个中央信任池统一背书"——新链接入门槛低、安全性有保底,代价是牺牲部分主权,且受限于中继链的调度容量。它和 IBC 代表了两种哲学:统一安全对主权互联。
LayerZero:新一代"全链"探索。它把验证逻辑拆成两个独立角色——预言机负责传递区块头,中继器负责传递交易证明,两者独立提交、交叉核对,只要不共谋即可保证正确。由于不要求链上运行轻客户端,LayerZero 可以支持任意链(包括比特币与 Solana),部署成本极低。安全假设是"预言机与中继器不合谋"——比纯多签强(需要两方合谋),比轻客户端弱(仍有外部实体),属于光谱中间的工程折中。
Chainlink CCIP:以去中心化预言机网络为基础构建企业级跨链基础设施,强调抗女巫攻击与抗审查,引入防重放与风险管理网络等层级。Wormhole:守护者网络验证并签名跨链消息,支持二十余条链互通,通用性好,但守护者集合是明显的外部信任点——2022 年的签名验证漏洞正是从攻破这里打开缺口(下一节详述)。
主流框架信任光谱
四、选型框架:什么场景用什么模型
没有万能模型,但有清晰的匹配逻辑。第一问:跨的是资产还是通用状态?只做资产原子交换且两条链都支持哈希锁,HTLC 最省事;要传通用消息,只能在公证人系与轻客户端系里选。第二问:单笔价值多大?小额高频场景(游戏道具)用中间信任档的方案,成本可控、体验优先;大额低频(金库调拨、清算)必须上强验证模型,安全性权重压倒一切——第 1 章的场景加权法在这里直接套用。第三问:两条链的共识特性?双方都是确定性最终性,轻客户端可行;涉及概率最终性链,轻客户端路线要先解决重组风险,往往退回分权验证方案。
⚠️ 常见坑:把"支持多少条链"当成跨链协议的核心优势。链的数量是营销指标,验证模型才是资产安全性的决定变量。一个支持一百条链但依赖外部签名集的协议,其安全下限由最弱的外部实体决定;一个只连接二十条链但全部内生验证的网络,每条连接都是密码学级的。
五、通用消息协议的核心组件
无论采用哪种模型,一个健壮的跨链通信协议必须包含四类组件,缺一个就是工程隐患。一是消息封装格式:源链标识、目标链标识、调用者地址、目标合约、有效载荷、时间戳——类似跨链世界的信封规范,IBC 的封包结构还带序列号与超时高度,把可追溯与防重放做进了协议层。二是状态验证机制:轻客户端的简单支付验证、预言机的外部数据源、乐观验证的争议期,正是三大模型在协议层的分野。三是错误处理与回滚:目标链执行失败、超时、验证不通过时怎么办——自动反向交易、冻结待人工、还是默认丢弃,必须在协议里写明,不能靠集成方各自发挥。四是费用与激励模型:计算、存储、网络的成本谁付、怎么付,跨链 gas 代付服务如何定价——激励错配就是第 3.2 节那类事故的温床。
值得强调的是通用性与安全性的张力在协议层的体现:完全通用的消息传递(任意函数调用)功能强大但攻击面大;受限接口(仅资产转移)安全却牺牲可组合性。成熟协议的解法是能力分层——基础层提供安全受限的原子操作,复杂逻辑由上层合约组合实现。这与操作系统"内核精简、系统调用分层"的设计哲学如出一辙。
公证人验证流程与轻客户端验证流程对照
温故知新
- 三大目标:状态可验证、操作原子、信任最小化,所有方案都是对这三者的取舍;
- 公证人模型:便宜、快、中心化风险写在定义里,是多数桥事故的结构性根源;
- 轻客户端模型:验证内生、安全上限高,代价是资源消耗与共识特性要求;
- HTLC:原子交换的优雅解,但通用性受限,撑不起跨链基础设施;
- 框架定位:统一安全(Polkadot)对主权互联(Cosmos),分权折中(LayerZero)——光谱上没有绝对优劣,只有场景匹配;
- 选型三问:跨什么、值多少、链的特性——答案组合指向唯一合理的模型档位。
模型光谱建好了,下一章用它去检验真实世界的血的教训:2022 年跨链桥连环失窃,每一桩都能在光谱上找到自己的位置。