8.1 威胁模型与攻击向量
8.1 威胁模型与攻击向量
本节画出安保班组的作战地图:把系统按四象限拆开,逐段枚举攻击向量、评估攻击者能力门槛与影响量级。威胁建模的第一课是"按攻击者分层":业余攻击者、有组织的黑产、敌对国家力量,三者能打的段完全不同,防御预算必须按最可能的敌人花。
四象限威胁矩阵
| 象限 | 典型攻击向量 | 攻击门槛 | 影响量级 |
|---|---|---|---|
| 链路段 | 下行窃听、上行阻塞干扰、转发式干扰、测距欺骗 | 窃听低 · 干扰中 | 机密性受损 · 局部拒服 |
| 空间段 | 激光致眩、反卫星动能、碰撞袭扰 | 极高 | 单星损毁 · 碎片灾害 |
| 地面段 | 信关站物理破坏、回传链路截听、网管渗透 | 中高 | 大面积拒服 · 全网失守 |
| 用户与管理段 | 终端克隆与伪造接入、SIM 与凭证窃取、供应链投毒、内部人员 | 低到中 | 计费欺诈 · 横向渗透 |
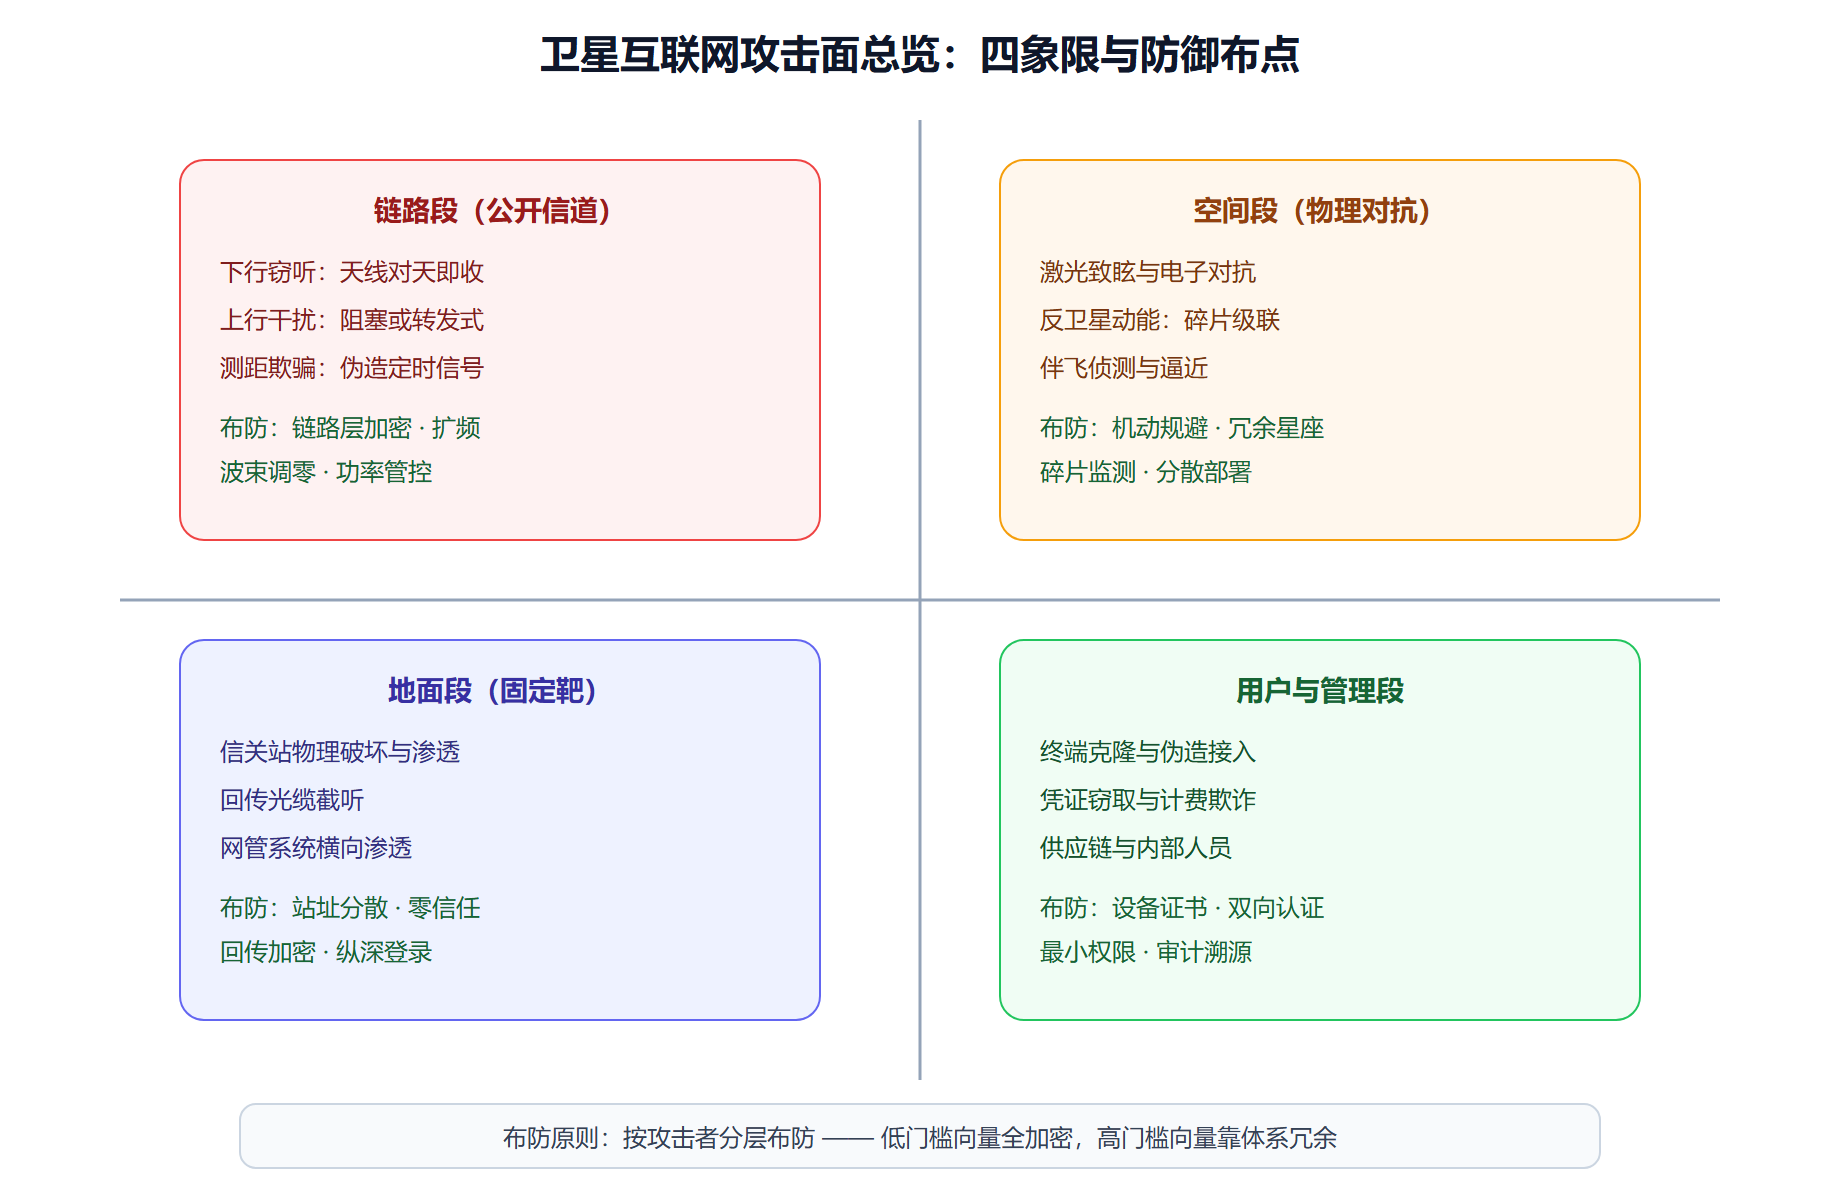
三个值得展开的向量
下行窃听门槛最低:链路是广播的,任何人架起天线就能收到载波——加密因此是唯一防线,且"什么时候加密、在哪一层加密"是个体系问题(下一节)。上行干扰的有趣之处在于不对称:终端功率小、卫星接收灵敏,一个小型干扰器就能污染一个波束的随机接入信道;防御靠扩频处理增益、跳波束与地理定位反制(网管侧用多站测向定位干扰源,配合监管处置)。网管渗透的影响最大却最少被讨论:NCC 掌握全网路由与资源配置权,一旦被横向渗透,攻击者不需要碰任何射频设备就能重定向流量。防御哲学因此从"边界加固"转向"零信任"——每个网元每次操作都认证授权,卫星指令要求多人多钥联署,关键操作可回滚。
物理层的暗线:抗干扰与隐蔽
上层密码之外的另一条防线在物理层:扩频让信号藏进噪声下(低截获概率),波束赋形在干扰方向调零(第 4 章同一技术的攻防两面),多波束分集让局部干扰打不死链路。这条线常被密码学的光环遮住,但它决定"网络还能不能通",而密码学决定"通了之后泄不泄"——先通后密,缺一不可。
威胁建模的产出不是恐慌清单,而是布防优先级:门槛低 × 影响大的向量先加固,门槛高的靠冗余兜底。下一节把布防图变成可操作的协议栈。
威胁建模方法论:STRIDE 走一遍
把通用威胁建模框架套到卫星互联网上走一遍,可以得到一张更系统的清单。假冒(S):伪造终端身份接入网络、伪造网元向网管发指令、伪造卫星信标欺骗测控。篡改(T):中间人篡改未加密信令、供应链在星载软件里埋后门。抵赖(R):恶意用户否认流量行为(计费欺诈)、内部人员否认操作(审计日志必须不可抵赖)。信息泄露(I):下行广播窃听、元数据分析推断用户身份与位置。拒绝服务(D):上行阻塞干扰、信令风暴、信关站被分布式拒绝服务攻击拖垮。提权(E):终端固件漏洞提权后伪造管理消息、网管系统被渗透后横向移动。六个维度各配至少一层防御,才是完整的安保预算表——本节矩阵表与这个框架互为印证:矩阵按攻击者分,框架按后果分,两者交叉就能查漏。
一个真实量级的算术:干扰机的功率账
上行干扰的"便宜"可以算出来。设卫星接收天线增益数十分贝、干扰机距卫星一千公里量级,一台数十瓦的定向干扰器就能在卫星接收机入口产生与合法终端同量级的干扰功率——对比地面蜂窝基站周边部署干扰器的法律与技术门槛,卫星上行干扰的"性价比"高得多,这也是各国把卫星干扰列为重点无线电执法对象的原因。防御侧的算术同样清晰:扩频处理增益几十分贝意味着干扰方要多付出几个数量级的功率才能压住信号,跳波束让干扰机不知该瞄哪、多波束分集让局部干扰打不死链路——物理层防御的本质是把攻击者的成本曲线抬到不可行。攻防双方都在做同一笔功率账,这笔账是理解电子对抗的最短路径。
攻击面治理的优先级函数
防御预算有限,排序要有公式。实用的优先级函数是"发生可能性 × 影响面 × 检测难度"三项相乘:低门槛 × 大影响 × 难检测的向量最优先(如网管渗透与供应链投毒),高门槛 × 小影响的放最后(如单星物理摧毁对巨型星座的影响有限——冗余本身就是防御)。这个函数与第 7 章的故障域分析同构:一个防恶意、一个防意外,方法论完全一致——把"什么会坏"与"坏多大"列成表,按乘积排序投入。安全工程与可靠性工程在方法层是同一门课。
威胁情报的来源与用法
威胁建模不是一次性作业,要靠持续情报喂养。开源情报:干扰事件通常先出现在无线电爱好者社区与航空海事投诉里,比官方通报早数周;学术测量:伪造 GPS 与测距欺骗的实测论文给出了干扰形态库;行业共享:卫星运营商间有干扰事件与攻击手法的信息共享机制(类似银行业的欺诈情报网)。情报的用法不是收集而是闭环:每条新手法回到威胁矩阵定位象限,检查对应的防御项是否存在、是否演练过——矩阵是静态地图,情报让它保持新鲜。个人学习者的入门动作:订阅两三个无线电安全与航天政策信源,每月把新事件往矩阵里放一次,半年后你对"什么在真实发生"的感觉会与纯文献读者完全不同。
把矩阵用起来:年度威胁演练剧本
威胁矩阵的最终用法是演练。一份年度演练的推荐剧本:抽取三条向量做红蓝对抗——上行干扰(蓝队练检测定位与波束调零)、网管渗透(蓝队练零信任阻断与审计溯源)、终端克隆(蓝队练设备指纹与快速吊销)。每条演练输出两份文档:检测时效(从攻击开始到发现的分钟数)与恢复时效(从发现到恢复的分钟数),两个数字进年度安全 KPI。演练的隐藏收益是暴露"预案与现实"的缝隙——某次演练发现吊销名单的推送要经过三道人工审批,从小时级压到分钟级后,"快速吊销"四个字才算落地。安全体系的可信度不是文档堆出来的,是演练记录背书出来的。
从威胁到设计要求的翻译练习
威胁建模的产出要能翻译成设计要求,做一轮翻译练习:把"下行窃听"译成"用户面与控制面全程加密,密钥定期演化"(8.2 节);"上行干扰"译成"扩频增益不低于若干分贝、支持波束调零与多星分集"(4.3 与 6.1 节);"网管渗透"译成"零信任架构、指令多人联署、全操作审计与回滚"(本章);"终端克隆"译成"设备唯一证书、行为指纹、快速吊销机制"(8.2 节);"信关站物理破坏"译成"站址分散、邻站热备、回传双路由"(7.2 节)。注意翻译结果全部落在前面各章的机制里——好的威胁模型从不发明新东西,它只是逼着每个既有机制交代"你防的是哪条向量"。这份翻译表也反向校验了全册的完整性:每条主要威胁都有至少一章在负责。