8.2 安全协议加密与隐私增强
8.2 安全协议、加密与隐私增强
威胁地图就位,本节发装备:分层的加密体系、全网设备身份与密钥管理、信令防护,以及与加密同栈的隐私增强(本节吸收了原书"隐私增强技术"一节的内容:位置隐私与元数据保护)。
分层加密:两把锁各管一段
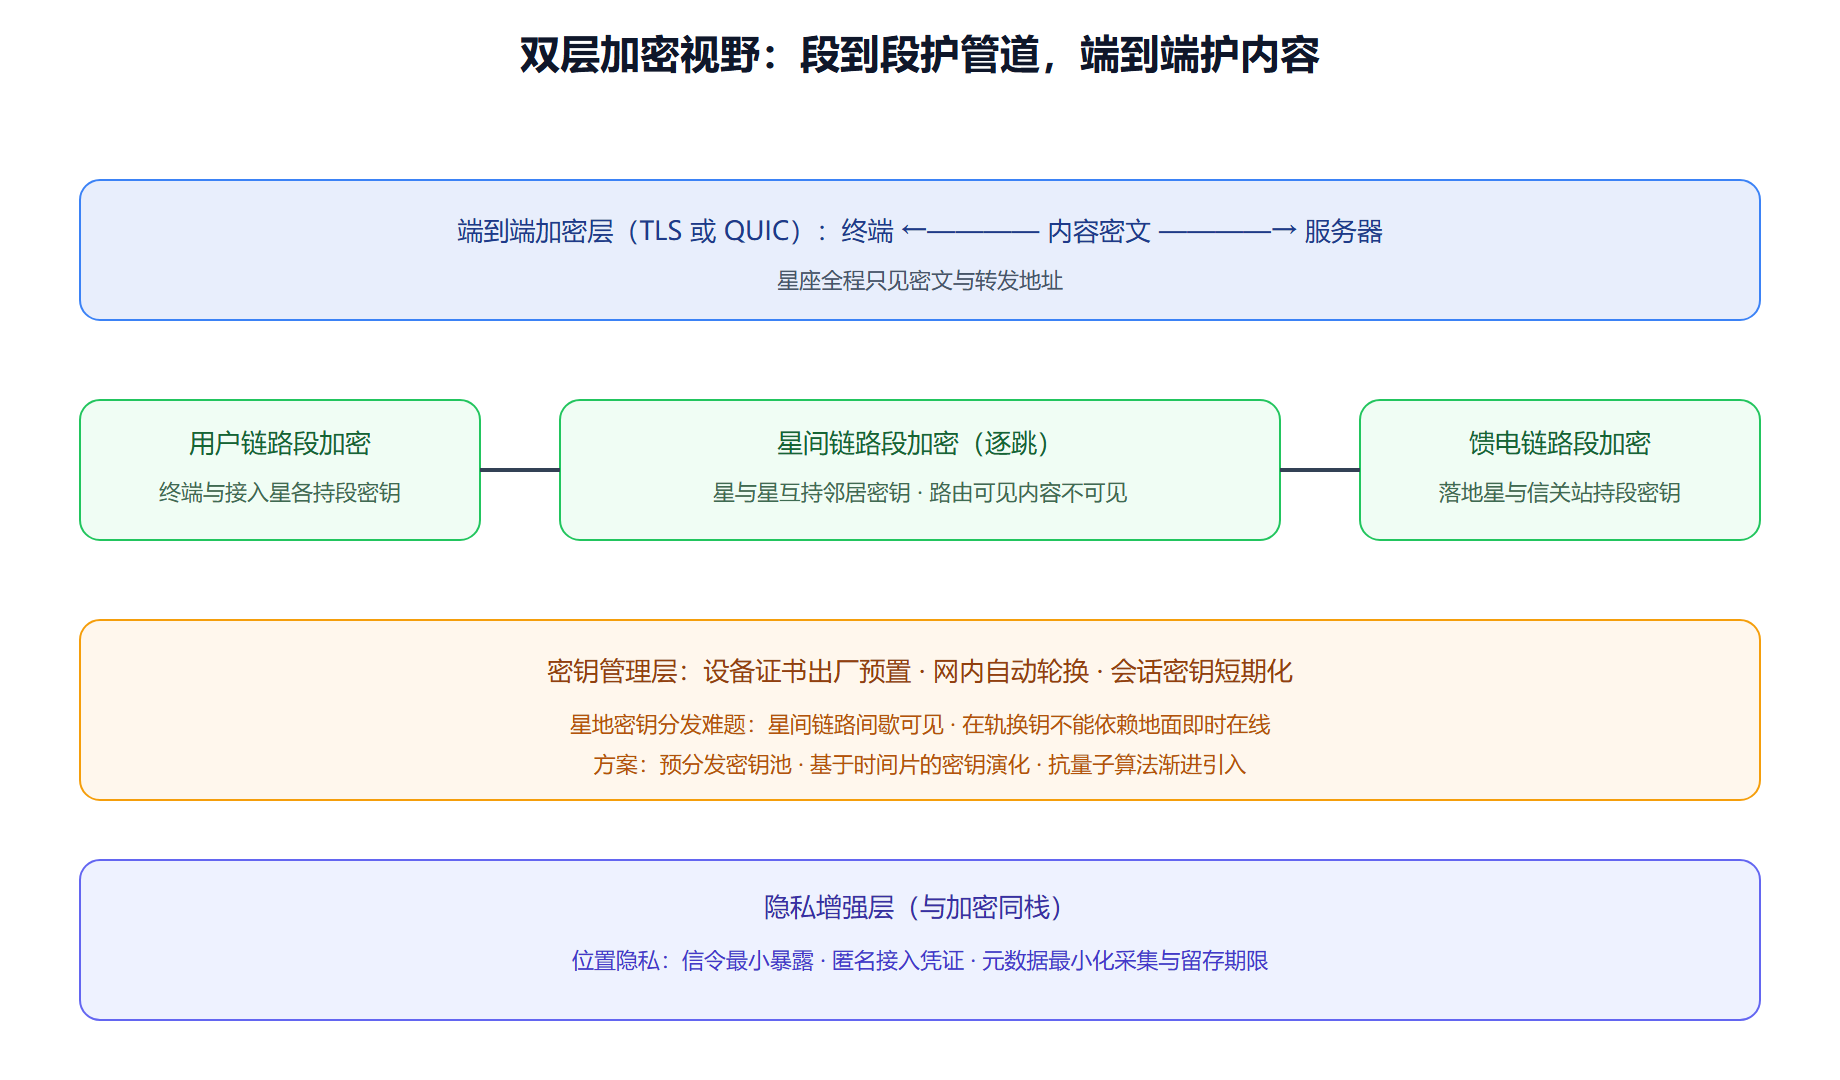
卫星场景的加密有两条正交的轴。段到段加密保护链路段:用户链路一段、星间链路一段、馈电链路一段,各段独立加解密,星上处理与路由照常工作(网络看到地址,看不到内容)。它的优点是不影响网络功能、可逐段优化,缺点是内容在每段端点"裸奔"一瞬间——信任必须延伸到卫星与信关站。端到端加密保护应用内容:TLS 或 QUIC 从终端直达服务器,星座只是隧道,网络运营方也看不到内容。两者必须叠加:段到段护元数据与信令,端到端护内容——任何只做其一的方案都能被另一条路攻破。历史上"网络层加密做不做在星上"曾引发长期争论:做在星上则星上载荷复杂且换密码算法要换硬件,做在信关站则星间段裸奔——现代答案是把密码算法软件化、可在线升级,这也是星上算力军备竞赛的暗线之一。
密钥管理:全网身份体系的难题
上万台设备(卫星、信关站、终端)互相认证,靠的是出厂预置证书加网内密钥演化。卫星的特殊约束是不能每次找地面要钥——星间拓扑间歇可见、在轨补网频繁,因此通行方案是预分发"密钥池"(足够数月使用的密钥材料)配合基于时间片的密钥演化(当前密钥由历史密钥单向推导,泄露不回溯)。用一段脚本演示这类协议的会话形态(用哈希链模拟密钥演化):
import hashlib, os def evolve(seed: bytes, steps: int) -> bytes: """单向密钥演化:泄露当前钥不能回推历史钥。""" k = seed for _ in range(steps): k = hashlib.sha256(k).digest() return k def session_key(master: bytes, sat_id: int, epoch: int) -> bytes: """段会话密钥 = 主钥演化的秘密 与 会话上下文 绑定。""" ctx = f"{sat_id}:{epoch}".encode() return hashlib.sha256(master + ctx).digest()[:16] root = os.urandom(32) m_now = evolve(root, 100) # 当前时间片主钥 m_next = evolve(m_now, 1) # 下一时间片 print("当前段密钥:", session_key(m_now, sat_id=73, epoch=5).hex()[:16], "…") print("下一段密钥:", session_key(m_next, sat_id=73, epoch=6).hex()[:16], "…") print("演化单向性验证:无法由当前钥回推上一时间片主钥(哈希不可逆)") # 输出示例: # 当时段密钥: 3f9a7c1d2e8b4051 … # 下一段密钥: a6d41f09cc72be83 …
脚本虽小,骨架是真的:密钥随时间片自动演化、与设备身份和会话上下文绑定、单向不可回溯。真实系统再叠加证书吊销、批量补网设备的入网流程与抗量子算法的渐进引入("先加密后迁移"——今天的密文可能被明天存储下来等量子机解,敏感流量已开始用混合密钥交换)。
隐私增强:位置是最大的元数据
在星座里,"你在哪"几乎是明牌:接入波束暴露你到几公里级、计费记录记下你每次会话、切换序列勾勒出你的行程线。隐私增强的手段分层:采集最小化(运营侧只记必须的计费元数据,留存期限制度化);匿名接入凭证(凭证不直接绑定身份,类似地面网的临时标识机制,定期更换防止长期追踪);信令最小暴露(切换与寻呼消息只携带必要的临时标识)。对用户而言还有一条自助路线:端到端加密加匿名覆盖网络(混杂在地面网同样存在),但要明白它只护"内容与关系",护不了"你连着卫星"这个事实本身——波束归属是物理层事实,密码学管不了。这就是隐私的边界感:卫星互联网没有隐身术,只有可审计的最小暴露。
安防总纲:段到段护管道、端到端护内容、密钥演化护长寿命设备、最小暴露护位置——四把锁各司其职,缺一把整扇门虚掩。下一章终于开张营业。
端到端与段到端的边界争议实录
"星座运营方应该能不能看到流量"不纯是技术题,是多方立场的历史争议。运营商立场:段到段加密已足够,网络需要可见性做调度与故障排查;用户与监管立场:内容必须端到端,运营方零知识;中间方案:内容端到端加密,但网络保留"流量工程所需的元数据"(队列、五元组、测量探针)并承诺元数据不用于他途。这个争议在地面网已经打过一轮(运营商代理加速与端到端加密的长期拉锯),卫星网只是重演加时赛——因为卫星网的资源更稀缺,"看得见才能调度好"的论据更强。学习者要建立的判断力:加密边界的选择是信任模型的选择,技术只能给出选项,不能替你选边。
密钥体系的生命周期管理
密钥管理最容易被低估的是"全生命周期":生成(真随机源要在星上环境验证)、分发(预置、注入、协商三种方式各有场景)、轮换(定期与事件触发两种,事件触发含人员离职、疑似泄露、算法退役)、吊销(被俘终端的密钥要在全网快速失效,吊销名单分发本身就是不小的开销)、归档与销毁(退役卫星的密钥材料要随平台安全消亡)。每个环节都有失败案例:某环节吊销延迟,被克隆终端免费上网数月;某环节轮换中断,全网回退到旧密钥被审计扣分。安全体系是木桶,短板永远在生命周期里最不性感的环节——这也是"安全是流程不是产品"这句行业格言的出处。
隐私增强的效果边界:一次量化思考
对位置隐私做一次量化收束。波束级定位的精度约等于波束 footprint(数十公里级),配合多星测距可提升到公里级,配合切换序列的时间相关性可进一步推断行程。增强手段能做的事:匿名凭证让"同一用户"的长期关联变难(防止跨会话追踪),信令最小化减少泄露点,元数据留存期限限制历史数据被滥用的窗口。不能做的事:隐藏"这个位置有人在使用卫星服务"这个物理事实(波束有占用就有辐射,可观测)。结论是卫星互联网的隐私目标应设定为"防止身份与行为的长期画像",而非"防止任何定位"——目标定错,方案必然落空。