5.1 边缘原生安全特性
5.1 边缘原生安全特性
本节处理分流带来的第一个安全问题:流量从分支直接出公网,绕过了总部防火墙,那么基本的检查谁来做。承上:3.1 节的 IPSec 全覆盖解决了"传输中"的安全,本节解决"边缘入口处"的安全。启下:内置栈的能力边界之外,正是 5.3 节云端安全服务的入场位置。读完本节,你应当能给一台 SD-WAN 边缘设备的安全能力画出清单与边界。
内置不等于附加
传统分支的安全是"附加"出来的:路由器之外再加防火墙盒子,各自采购、各自配置、版本各自为政。SD-WAN 的做法是把安全功能编译进边缘软件本体——同一份配置体系、同一套升级节奏、策略与转发同进程生效。这不是功能列表的堆叠,而是安全责任的转移:传统架构里"忘了给新分支配防火墙规则"是配置事故,SD-WAN 架构里默认策略随模板统一下达,漏配在管理平面就能查出来。
内置安全栈清单
一台主流 SD-WAN 边缘设备内置的安全能力,按数据流经的顺序:
| 能力 | 位置 | 解决什么 | 强弱边界 |
|---|---|---|---|
| 状态防火墙 | 会话层 | 无请求的入站连接默认拒绝 | 规则粒度到应用组 |
| 网络地址转换 | 入口 | 内网拓扑不外露 | 与分段配合 |
| 入侵防御(IPS) | 三到七层 | 已知漏洞利用与扫描 | 特征库需持续更新 |
| URL 过滤 | 出公网流量 | 恶意站点与合规管控 | 分类库质量看厂商 |
| 反恶意软件 | 文件传输 | 已知样本拦截 | 未知威胁靠沙箱补位 |
| 应用感知策略 | DPI 引擎 | 按 4.3 节应用组下发 | 与质量策略同源 |
清单里每项都有"强弱边界"一列——这是审方案的要点。厂商 PPT 常把内置安全说得全知全能,实际短板集中在两处:性能(IPS 深度检测开启后吞吐下滑,要看开启后的实测值)与高级威胁(沙箱分析、威胁狩猎这类重能力,边缘设备跑不动)。
图:安全分段:每一类业务一圈墙,横向移动被卡断
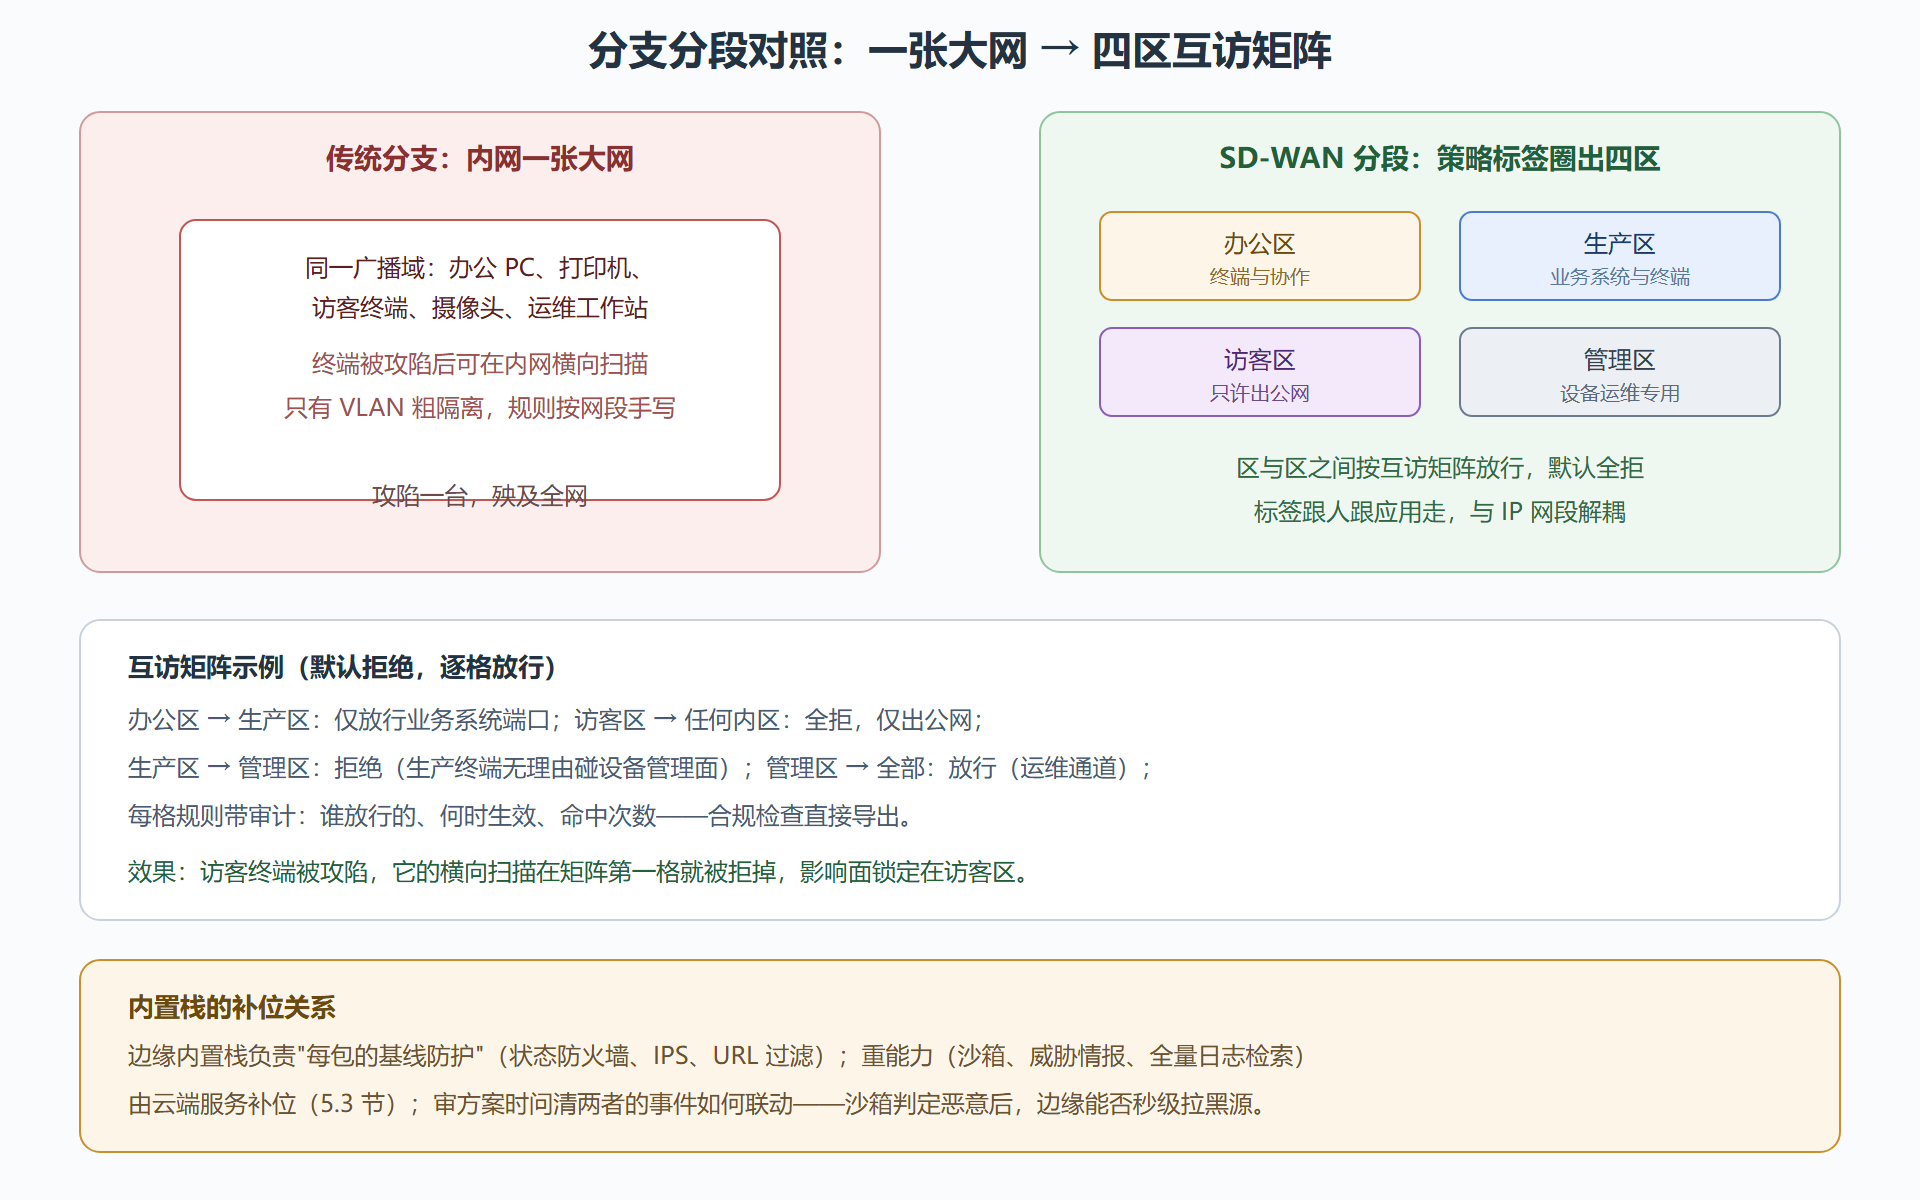
内置栈与质量功能的资源协商
安全栈与第 4 章的质量功能(纠错、加速、深度识别)共享同一台边缘设备的算力,资源紧张时的优先级协商要在设计期定好,而不是故障时现场博弈。推荐的三级让渡顺序:第一保转发——业务流量不能断,任何功能吃紧都不能卡死转发路径;第二保安全基线——状态防火墙与分段规则是底线,不可降级;第三弹性调整——IPS 深度检测、非关键隧道的纠错、低优先级应用的应用识别,是可以按负载自动或手动降档的部分。把三级顺序写进设备配置与运维手册,负载告警触发时值班人员按序执行,不用临场纠结。有些平台支持自动降档(负载越限自动关闭低优先级隧道的 FEC),这类自动化的前提正是 8.1 节强调的动作分级授权——算力的分配与策略的分配,本质上是同一套治理问题。
从 VLAN 到标签分段
分段的技术载体变了。传统交换网络的隔离靠 VLAN 加 ACL:隔离边界是网段,规则跟网段走,分支多了规则表爆炸且难以审计。SD-WAN 的分段靠策略标签:终端用户、设备、应用各自打标签,互访规则定义为标签对之间的关系(访客标签到生产标签:拒绝)。标签与 IP 解耦带来两个工程收益:同一标签的成员可以散布在任意网段、任意站点;规则在全网语义一致,一处定义处处生效。对分支来说,一台边缘设备就是多个分段共同的执行点,不必再为每个区配独立硬件。
分支安全的最低基线
无论选哪家方案,分支的内置安全栈至少要满足这份最低清单,缺项即视为安全缺口待补:一,全部入站默认拒绝——分支不需要任何对外发布的端口,入站策略应当接近全空;二,隧道间隔离——不同应用组的隧道在边缘上互相不可达,防止一条隧道的失陷波及全站;三,管理面访问收敛——边缘设备的管理接口只接受来自控制通道的管理流量,现场调试口默认关闭;四,日志外发——安全事件实时外发到平台,设备本地不留"只有现场才能看到"的证据;五,特征库自动更新——IPS 与应用库的更新走平台统一推送,任何"手动导特征包"的流程都会在三个月内停摆。五项都不贵的基线,撑起了分支安全的下限;天花板上不封顶的能力(沙箱、威胁狩猎)才是云侧补位的议题。
一个分段方案的落地过程
以连锁门店为例,从零到生效的完整过程:第一步,盘点分支终端与流量,归入四区(办公、收银生产、访客、设备管理),产出互访矩阵初稿;第二步,在管理平面定义标签与矩阵规则,先对测试门店下发灰度;第三步,观察两天的命中日志——重点看"被拒绝"记录里有没有误伤(打印机发现协议被拒是常见误报),修矩阵;第四步,全网灰度推广,规则版本化存档。整个过程通常以天计,对比传统网络逐台配 ACL 的周级工作量,这正是集中策略的价值兑现。
内置栈的性能账
内置安全的最大隐藏成本是性能:安全检测是逐包计算,加密是逐包运算,两者叠加在边缘设备上抢同一个 CPU(或专用芯片)。审规格时必须区分三组数字:裸转发吞吐(不做加密不做检测)、IPSec 开启后的吞吐(加密开销)、IPSec 加安全特性全开后的吞吐(生产真实水位)。规格表上印的通常是第一组,采购按第三组选型——常见的量级参考:中端边缘设备裸转发 2 Gbps、IPSec 后约 800 Mbps、全开 IPS 后可能降到 300 至 500 Mbps。用裸转发选型是新手最贵的错误之一。
性能账之外还有失效模式的选择:设备负载过高时,安全检测优先降级还是转发优先降级?靠谱的方案提供明确选项——关键分支选"安全优先"(宁可丢流量不放行未检流量),体验优先的场景选"转发优先"(跳过深度检测保连通)。这个参数藏在配置深处,却直接决定过载时的行为,值得写进方案文档。
问题:已有分支防火墙,要不要换掉?
分两步判断。第一步看功能覆盖:若分支防火墙承担的策略(NAT、出站过滤、站点间隔离)能全部由 SD-WAN 边缘的内置栈表达,且策略迁移在管理平面上可审计、可回滚,就具备了退役条件。第二步看特殊能力:若旧设备上有内置栈没有的能力(特定协议的深度检测、专线级日志合规输出),保留为旁路设备服务那部分流量,其余流量切给边缘。粗暴的"一刀切退役"与保守的"永远并存"都不可取——正确姿势是按策略清单逐条迁移,迁完即退,留档备查。
本节要点
- 内置安全是"编译进本体"而非外挂:同一配置体系、默认策略随模板下达、漏配可审计。
- 清单要逐项看强弱边界:性能看 IPS 开启后的实测吞吐,高级威胁要云侧补位。
- 分段载体从网段 ACL 升级为策略标签:标签跟人跟应用走,规则全网语义一致。
- 落地顺序:盘点分区、灰度、看拒绝日志修误伤、全网推广,全程以天计。
- 内置栈与云侧服务的关系是补位而非替代,事件联动能力(判定即拉黑)是审方案必问项。
边缘的基线防护有了,"内网即可信"的残余假设还没拆——下一节用零信任把最后一块假设也拆掉。