5.3 SASE演进:从盒子到服务
5.3 SASE 演进:从盒子到服务
前两节的安全能力都长在自有设备上,本节讨论另一种交付形态:把网络与安全栈整体搬到云端,按订阅消费——这就是 SASE(安全访问服务边缘)。承上:5.1 末尾的"云侧补位"与本节直接衔接;启下:第 7 章的云网边界可以视为 SASE 思想在组网侧的延伸。读完本节,你应当能判断自己的网络该在哪个位置上车,以及上的是哪一节车厢。
从买盒子到买服务
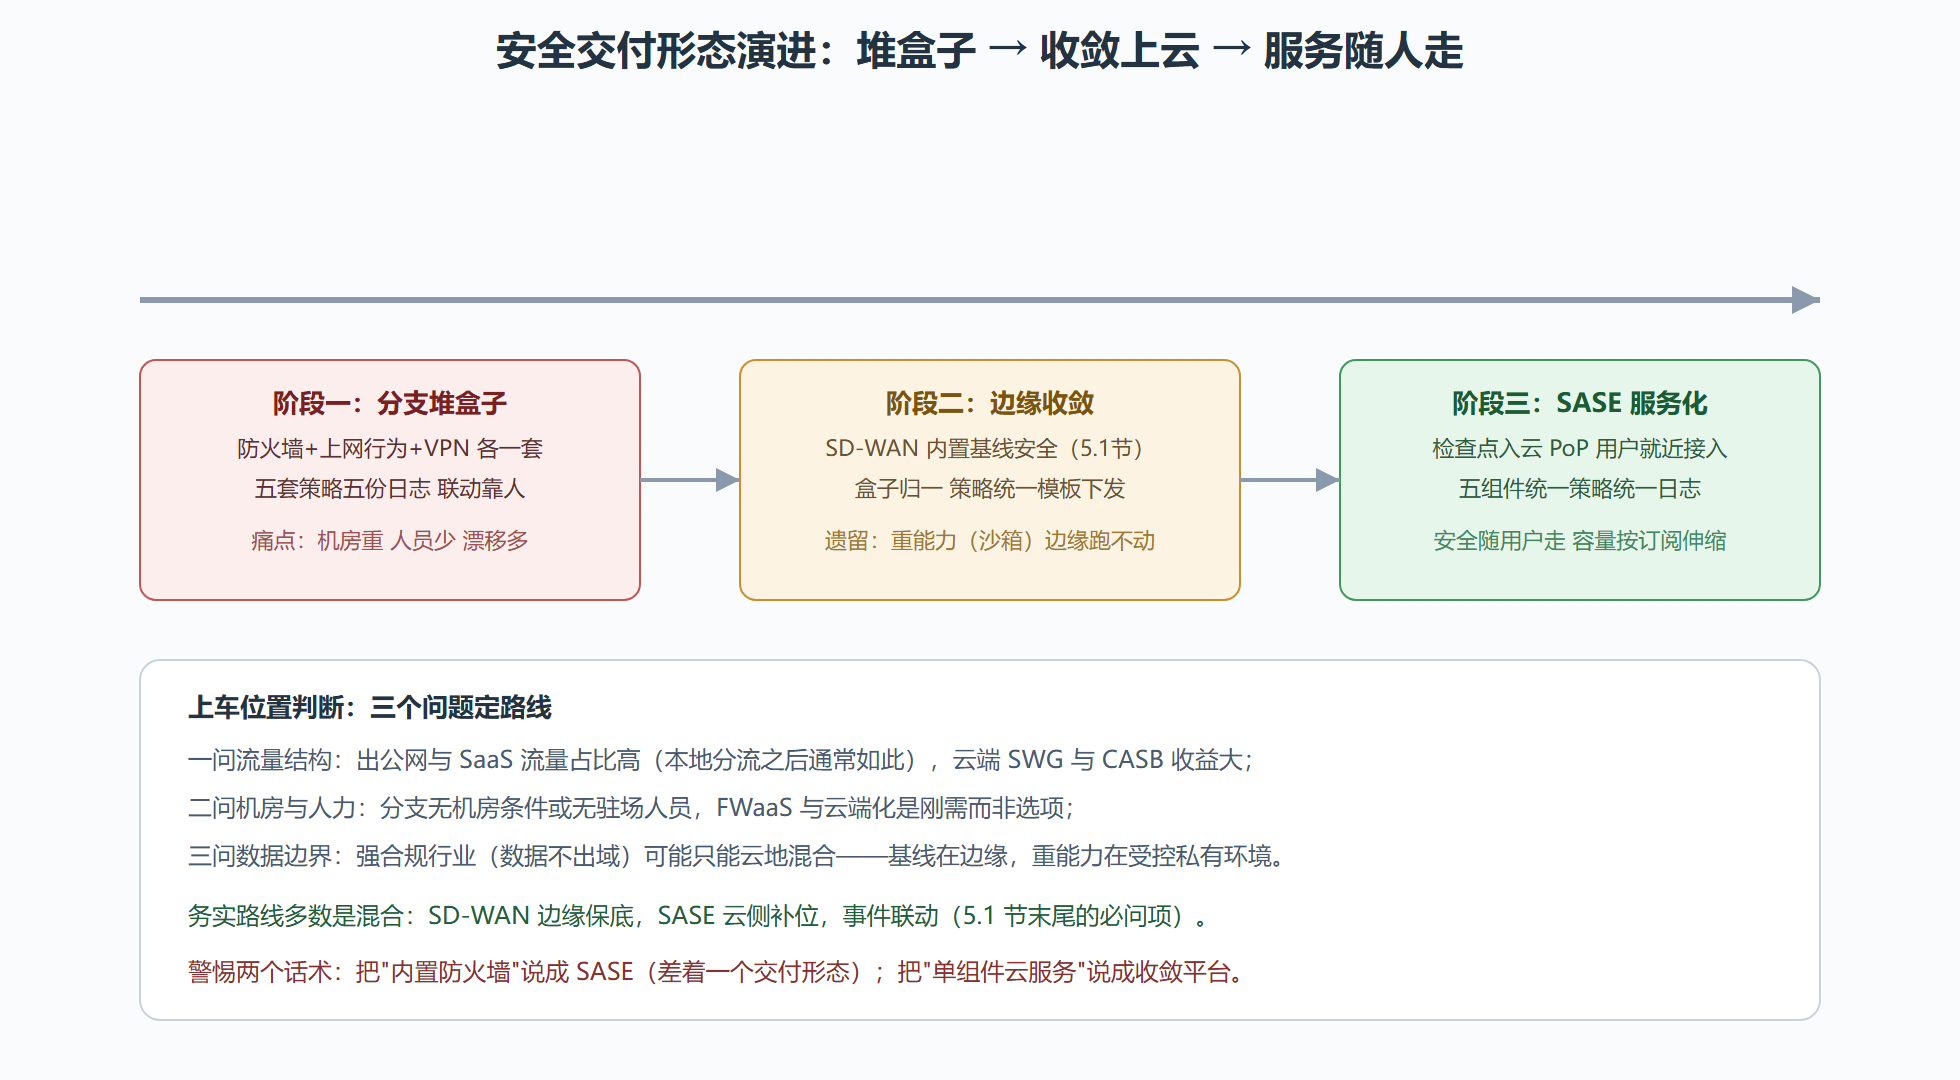
SASE 的出发点是两组错位。第一组:用户与应用都在流动,安全检查点却钉在固定位置。 用户在分支、在家、在路上,应用在多个公有云,流量却被拽回数据中心的检查栈绕一圈——这正是 1.2 节回程问题的安全版本。第二组:安全栈越堆越重,分支机房越来越轻。 防火墙、上网行为、代理网关、沙箱,每样都要盒子、要电源、要人管;分支 IT 人员却在缩减。SASE 的回答:把检查点搬进云厂商的全球接入点(PoP),用户就近接入,检查在云端完成,分支只留一台轻量边缘。安全从"买设备"变成"买服务",随用户位置走,容量按订阅伸缩。
五个组件与它们的传统对应物
SASE 不是单一技术,是五个组件的收敛交付。理解它最快的办法是把每个组件对应回传统网络里你认识的东西:
| SASE 组件 | 传统对应物 | 管什么 | 判断"服务化是否合算" |
|---|---|---|---|
| SD-WAN | 分支路由与专线 | 组网与选路 | 本就是软件化交付,天然合算 |
| SWG 安全网关 | 上网行为管理盒子 | 出公网流量的过滤与防护 | 外网流量多则合算 |
| CASB | SaaS 管控工具 | SaaS 使用可见与数据管控 | SaaS 依赖度高则合算 |
| FWaaS | 下一代防火墙 | 云端防火墙能力 | 分支机房难以为继则合算 |
| ZTNA | VPN 与跳板机 | 按应用的零信任接入 | 远程办公常态则合算 |
五个组件在单家厂商的云端统一交付、统一策略、统一日志——"收敛"本身是 SASE 相对"自建堆栈"的核心卖点:过去五个盒子五套策略五份日志,联动靠人;现在一个策略平面,事件天然互通。
图:SASE 演进时间线:从堆盒子到买服务
SASE 功能对照的选型表
进入 SASE 评估前,把需求按组件拆成功能项逐条对照,避免被整体叙事带节奏:
| 组件 | 必查功能项 | 现网对应物是否可退役 |
|---|---|---|
| SWG | URL 分类库质量、TLS 检查的合规口径、带宽占用 | 分支上网行为管理 |
| CASB | SaaS 发现覆盖率、API 深度管控能力 | 手工 SaaS 台账 |
| FWaaS | 策略规模上限、日志外发格式、NAT 行为 | 分支防火墙 |
| ZTNA | 客户端兼容性、无客户端方案的边界、认证协议 | 传统 VPN 与跳板机 |
| 骨干互联 | PoP 覆盖、SLA 口径、与 SD-WAN 的协同 | 各类点对点 VPN |
表中"是否可退役"一列是省钱逻辑的关键:SASE 订阅费的合理性要靠"退役了哪些旧开支"来对冲,不能只是净增。每项功能在 PoC 中实测,差距大的组件宁可不买——SASE 是自助餐不是套餐,按需点菜的组织比整桌点下的组织满意度高得多。
SASE 与前两节的关系:不是推翻,是分工
审 SASE 方案时最容易混淆的是它与 5.1/5.2 的关系。准确的说法是分层分工:边缘内置栈负责每一包的基线防护与分段执行(低时延、不依赖外联);云端 SASE 负责重计算能力与全局策略(沙箱、威胁情报、跨站点一致性)。两者之间的事件联动是方案成败的关键——云端沙箱判定某文件恶意,边缘必须在秒级拿到结论并阻断同类文件,否则"云侧重能力"就只是报表装饰。测试方法很直接:在试点分支投递一个已知恶意样本(演练样本),计时从"云端判定"到"边缘阻断"的间隔,行业可用水平在秒级。
混合落地的两种形态
混合路线(边缘保底加云侧补位)落地时有两种形态,按耦合深度递进。形态一:松耦合并存。 SD-WAN 与 SASE 是两家供应商、两份合同、两个平台,边缘把指定流量(如上网与 SaaS 流量)隧引到 SASE 云,其余流量本地处理。优点是各选最优、退出灵活;代价是策略两处维护、事件联动靠人工导出。适合 SASE 需求单一(只要上网安全)的组织。形态二:深耦合集成。 同一厂商或深度合作联盟交付:边缘上直接跑 SASE 客户端模块,一个策略平面统一下发,事件天然互通。优点是 5.1 节强调的"判定即阻断"能到秒级;代价是绑定加深,选型失误的退出成本高。适合安全能力要求成体系、且愿意做深度选型评估的组织。
从形态一演化到形态二是常见路径——先松耦合验证 SASE 的价值与流量模型,再决定是否深绑定。反过来(先深后松)几乎没有成功案例,拆深耦合的成本远高于建。
问题:SASE 与零信任是什么关系?
包含关系。零信任是一套安全哲学(5.2 节的三要素与持续验证),SASE 是承载这套哲学的交付形态之一——ZTNA 组件就是零信任在 SASE 框架里的实现。但零信任不等于 SASE:自建网关加身份平台同样能实现零信任(不依赖云端 PoP);SASE 也不只有零信任——SWG、CASB、FWaaS 管的是上网安全与数据安全,与零信任的"访问控制"互补。采购对话里把两者混为一谈的厂商("我们的 SASE 就是零信任"),通常是想用一个大词掩盖组件清单的缺失,值得警惕。
问题:数据出海与本地化合规怎么影响 SASE 选型?
合规是 SASE 选型的一票否决项而非加分项。三个必须核实的点:PoP 位置与数据路径——流量在哪里的 PoP 被检查、日志存在哪里,涉及跨境传输的要过数据出境评估;日志主权——审计日志能否导出到企业自有平台,驻留期是否符合行业要求;解密合规——内容级检查必然涉及 TLS 解密,解密行为本身在某些行业有专门约束。国内企业的务实做法:优先考察在境内有 PoP 与合规资质的服务商,或采用"边缘保底、境内云侧补位"的本地化混合形态。任何链路与安全方案,合规结论先行,技术选型殿后。
本节要点
- SASE 解决两组错位:流动的用户应用对固定检查点、沉重的安全栈对轻量分支。
- 五组件收敛交付是核心卖点:SD-WAN、SWG、CASB、FWaaS、ZTNA 一套策略一份日志。
- 上车位置看三问:流量结构、机房人力、数据边界;务实路线多为边缘保底加云侧补位的混合。
- 与边缘内置是分工不是替代;事件联动(判定即阻断)的秒级时效是验收硬指标。
- 警惕话术:内置防火墙不等于 SASE,单组件云服务不等于收敛平台。
至此安全对照线走完。下一章回到工程主线:这一整套架构,怎么开通、怎么运维、怎么看得见。