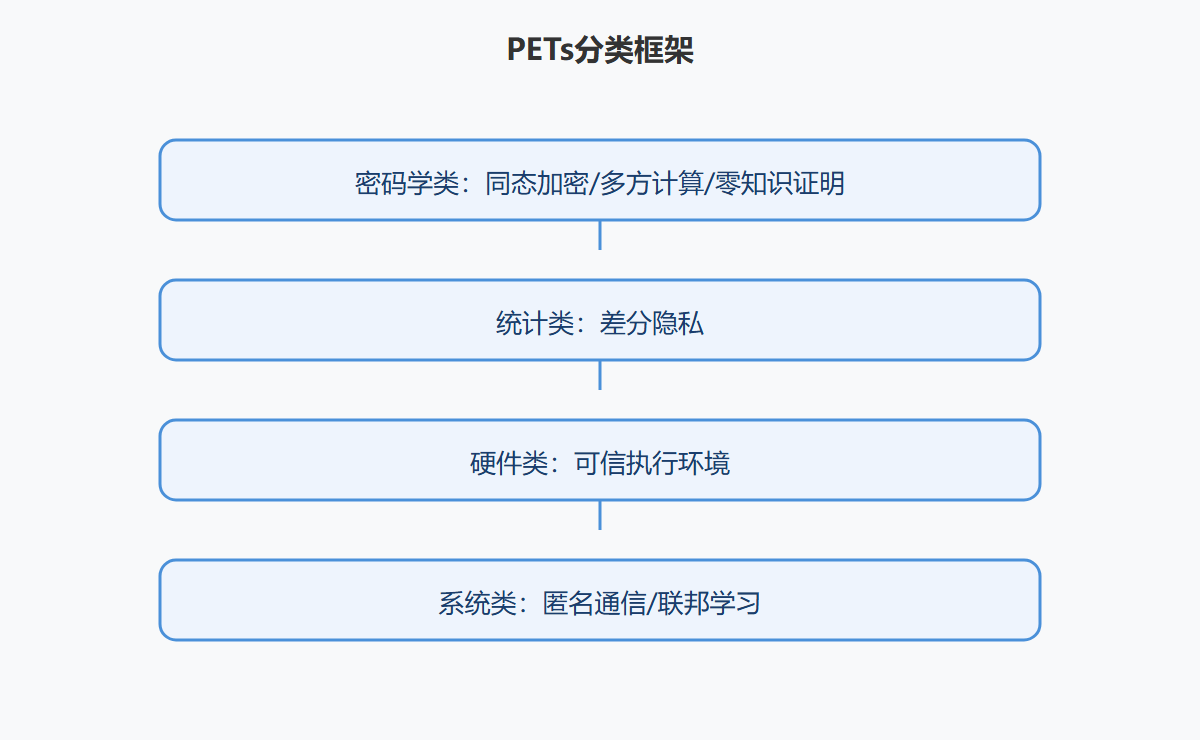
1.2 关键特性与分类框架
1.2 关键特性与分类框架
本节摘要:PETs 不是单一技术,怎么分类?本节讲清楚 PETs 的关键特性(隐私保证/计算模式/信任假设)、主流分类框架(按保护目标/技术路线/部署模式)、以及分类如何指导选型。读完你能给任意 PETs 技术定位归类。
一、PETs 的关键特性
每项 PETs 技术有几个关键特性,决定它的适用场景:
1. 隐私保证
- 输入隐私:参与方输入不泄露(MPC、HE)。
- 输出隐私:输出不泄露个体信息(差分隐私)。
- 身份隐私:参与方身份匿名(匿名通信、群签名)。
- 计算隐私:计算过程不可见(TEE)。
2. 计算模式
- 离线/在线:离线阶段做重计算(MPC 预处理),在线阶段快。
- 交互/非交互:多方交互(MPC)vs 单方计算(HE)。
- 同步/异步:同步轮次(MPC)vs 异步流式(差分隐私查询)。
3. 信任假设
- 半诚实:参与方按协议执行但好奇(偷看)。
- 恶意:参与方可能任意偏离协议。
- 信任硬件:信任 TEE 厂商和硬件(SGX)。
- 信任第三方:信任可信第三方(TTP)。
4. 性能特征
- 计算开销:HE 慢 1000-10000 倍,MPC 慢 10-1000 倍,TEE 接近原生,DP 几乎无开销。
- 通信开销:MPC 通信重,HE 通信轻,DP 无额外通信。
- 精度损失:DP 加噪声降精度,HE/MPC/TEE 无精度损失。
这些特性互相制约——强隐私保证往往伴随高性能开销,无信任假设往往需要复杂协议。
二、分类框架一:按保护目标
按"保护什么"分类:
1. 内容隐私
- 保护数据内容不泄露。
- 技术:HE(加密计算)、MPC(多方各持部分)、TEE(硬件隔离)。
- 场景:联合统计、联合建模、敏感数据计算。
2. 身份隐私
- 保护参与方身份。
- 技术:匿名通信(Tor、Mixnet)、群签名、凭证匿名。
- 场景:匿名举报、匿名交易、隐私认证。
3. 行为隐私
- 保护行为模式(访问什么、何时访问)。
- 技术:混合网络、 Oblivious RAM(ORAM)、私有信息检索(PIR)。
- 场景:隐私搜索、隐私访问数据库。
4. 统计隐私
- 保护个体在统计结果中不被识别。
- 技术:差分隐私、k-匿名、l-多样性。
- 场景:数据发布、统计查询、模型训练。
一项技术可能跨多类——如 TEE 保护内容+计算隐私,差分隐私保护统计隐私。
三、分类框架二:按技术路线
按"用什么方法"分类:
1. 密码学路线
- 用密码学协议保证隐私,数学证明安全。
- 技术:HE、MPC、ZKP、秘密共享、PIR、ORAM。
- 优点:可证明安全,不依赖硬件信任。
- 缺点:性能开销大,工程复杂。
2. 统计路线
- 用统计方法加噪声/聚合,量化隐私损失。
- 技术:差分隐私、k-匿名、聚合统计。
- 优点:性能好,部署简单。
- 缺点:精度损失,隐私保证是概率的。
3. 系统级路线
- 用硬件/系统隔离保证隐私。
- 技术:TEE(SGX/TrustZone/SEV)、安全飞地。
- 优点:性能接近原生,部署相对简单。
- 缺点:依赖硬件信任,侧信道攻击风险。
4. 分布式路线
- 数据不动,计算/模型动。
- 技术:联邦学习、分布式差分隐私、安全聚合。
- 优点:数据不出域,合规友好。
- 缺点:协调复杂,模型隐私另算。
5. 混合路线
- 组合多类技术。
- 技术:联邦学习+差分隐私+MPC、TEE+HE。
- 优点:取长补短。
- 缺点:复杂度高,调试难。
四、分类框架三:按部署模式
按"怎么部署"分类:
1. 集中式
- 数据集中到一方,用 PETs 保护计算。
- 技术:HE(云上加密计算)、TEE(云上飞地)。
- 场景:云上敏感计算、外包计算。
2. 分布式
- 数据分散在各方,多方协作计算。
- 技术:MPC、联邦学习、安全聚合。
- 场景:跨组织合作、移动端联邦。
3. 客户端
- 计算在用户设备,服务端只收结果。
- 技术:客户端差分隐私、本地 DP、联邦学习客户端。
- 场景:手机数据采集、浏览器隐私统计。
4. 混合
- 多模式组合。
- 场景:复杂业务流。
五、分类如何指导选型
分类不是学术游戏,是选型工具。选 PETs 的流程:
1. 明确保护目标:保护内容?身份?行为?统计?——选对应类。
2. 评估信任假设:能信任硬件吗?能信任第三方吗?参与方半诚实还是恶意?——选对应技术路线。
3. 评估性能预算:能接受多大计算/通信/精度开销?——筛掉超预算的。
4. 评估部署模式:数据能集中吗?必须分布式吗?——选对应部署模式。
5. 组合验证:单一技术不够时组合,验证组合的隐私保证和性能。
举例:
- 银行联合风控:保护内容(MPC/HE)、多方半诚实(MPC)、性能中等可接受(MPC)、数据不出域(分布式)→ MPC。
- 手机输入法模型:保护统计(DP)、信任用户设备(客户端 DP)、性能要求高(本地 DP)、数据不上传(客户端)→ 联邦学习+本地 DP。
- 云上敏感计算:保护内容(HE/TEE)、信任云但不信任云运维(TEE)、性能要求高(TEE)、数据可上云(集中式)→ TEE。
分类让选型有章法,而不是"听说 XX 好就用 XX"。
六、主流 PETs 技术归类
把后面章节的技术按分类定位:
| 技术 | 保护目标 | 技术路线 | 部署模式 | 性能 |
|---|---|---|---|---|
| 同态加密 HE | 内容 | 密码学 | 集中 | 慢 |
| 多方安全计算 MPC | 内容 | 密码学 | 分布 | 中 |
| 零知识证明 ZKP | 验证 | 密码学 | 分布 | 中 |
| 差分隐私 DP | 统计 | 统计 | 客户端/集中 | 快 |
| 联邦学习 FL | 内容 | 分布式 | 分布 | 中 |
| TEE | 内容+计算 | 系统级 | 集中 | 快 |
| 匿名通信 | 身份 | 系统级 | 分布 | 中 |
| 秘密共享 | 内容 | 密码学 | 分布 | 中 |
这张表是选型起点,后面章节详述每项的细节和坑。
⚠️ 常见误读:以为"分类是学术游戏"。分类是选型工具——明确保护目标、信任假设、性能预算、部署模式,才能选对技术。不做分类直接选技术,常选错。
💡 关键直觉:PETs 关键特性(隐私保证/计算模式/信任假设/性能)互相制约。三类分类框架:按保护目标(内容/身份/行为/统计)、按技术路线(密码学/统计/系统级/分布式/混合)、按部署模式(集中/分布/客户端/混合)。分类指导选型:保护目标→信任→性能→部署→组合。每项技术可定位归类,是选型起点。
一节小结
- 关键特性:隐私保证(输入/输出/身份/计算)、计算模式(离线在线/交互/同步)、信任假设(半诚实/恶意/硬件/第三方)、性能特征(计算/通信/精度)——互相制约。
- 分类一:保护目标:内容(HE/MPC/TEE)、身份(匿名通信)、行为(ORAM/PIR)、统计(DP/k-匿名)。
- 分类二:技术路线:密码学(可证安全但慢)、统计(快但精度损失)、系统级(快但依赖硬件)、分布式(数据不出域)、混合(取长补短但复杂)。
- 分类三:部署模式:集中(云上)、分布(跨组织)、客户端(用户设备)、混合。
- 选型流程:保护目标→信任假设→性能预算→部署模式→组合验证。
- 归类表:HE(内容/密码学/集中/慢)、MPC(内容/密码学/分布/中)、DP(统计/统计/客户端/快)、FL(内容/分布式/分布/中)、TEE(内容+计算/系统级/集中/快)等。
- 分类价值:选型有章法,避免"听说好就用"。
PETs分类框架