3.6 其他常用扩展速览
3.6 其他常用扩展速览
问题与直觉:生态是"能力超市"
大型应用除了核心四件套,还需要:通知用户(邮件)、抗压(缓存)、耗时任务(异步)、运营(后台)、多语言(i18n)、安全加固(安全头)。每个问题都有成熟的扩展——就像超市货架,按需取用。
💡 关键直觉:先有场景,再选扩展。不要"装了一堆扩展但用不上",而是遇到具体需求时知道"该去拿哪个"。
逐个速览
2.1 Flask-Mail:发邮件
pip install flask-mail
# extensions.py from flask_mail import Mail, Message mail = Mail() # 工厂中 app.config.update( MAIL_SERVER='smtp.example.com', MAIL_PORT=587, MAIL_USE_TLS=True, MAIL_USERNAME='noreply@example.com', MAIL_PASSWORD='password', MAIL_DEFAULT_SENDER='noreply@example.com', ) mail.init_app(app) # 发送 def send_welcome(email, name): msg = Message('欢迎注册', recipients=[email]) msg.body = f'你好 {name},感谢注册!' msg.html = f'<h1>欢迎 {name}</h1>' # 附件:msg.attach('file.txt', 'text/plain', data) mail.send(msg)
适用场景:注册验证、密码找回、订单通知。注意:发邮件是 IO 操作,量大时应交给异步任务(见 2.3)。
2.2 Flask-Caching:缓存
pip install flask-caching
from flask_caching import Cache cache = Cache() # 工厂中 app.config.update( CACHE_TYPE='SimpleCache', # 开发;生产用 RedisCache CACHE_DEFAULT_TIMEOUT=300, # 5 分钟 ) cache.init_app(app) # 缓存视图结果 @app.route('/hot-news') @cache.cached(timeout=60) def hot_news(): # 昂贵的查询/渲染 return render_template('hot.html') # 缓存函数结果 @cache.memoize(timeout=600) def get_stats(): return expensive_query()
适用场景:热点页面、频繁计算的统计、第三方 API 结果。生产建议 CACHE_TYPE='RedisCache',多进程共享。
2.3 Celery:异步任务
pip install celery redis
# tasks.py from celery import Celery celery_app = Celery('tasks', broker='redis://localhost:6379/0') @celery_app.task def send_welcome_email(email): # 耗时任务:在 worker 进程执行,不阻塞请求 send_welcome(email, 'new user')
视图里调用:
from tasks import send_welcome_email @app.route('/register', methods=['POST']) def register(): # ... 创建用户 send_welcome_email.delay(email) # 立即返回,后台执行 return '注册成功'
启动 worker:celery -A tasks worker --loglevel=info
适用场景:发邮件、生成报表、批量导出、定时任务(celery beat)。核心价值:把耗时操作移出请求链路,页面秒回。
2.4 Flask-Admin:后台管理
pip install flask-admin
from flask_admin import Admin from flask_admin.contrib.sqla import ModelView admin = Admin(app, name='管理后台', template_mode='bootstrap3') admin.add_view(ModelView(User, db.session)) admin.add_view(ModelView(Post, db.session))
访问 /admin/ 即有完整的增删改查界面。适用场景:运营后台、数据管理、内容审核。注意:务必加登录与权限保护(配合 Flask-Login)。
2.5 Flask-Babel:国际化
pip install flask-babel
from flask_babel import Babel, gettext, lazy_gettext babel = Babel(app) @babel.localeselector def get_locale(): return request.accept_languages.best_match(['zh', 'en']) # 模板里:{{ _('Hello') }};Python 里:gettext('Hello')
配套 pybabel 命令提取/编译翻译文件。适用场景:面向多语言用户的站点。
2.6 Flask-Talisman:安全响应头
pip install flask-talisman
from flask_talisman import Talisman Talisman(app, content_security_policy=None, force_https=True)
自动添加 X-Frame-Options、Strict-Transport-Security 等安全头,强制 HTTPS。适用场景:任何要上线的站点,一行接入。
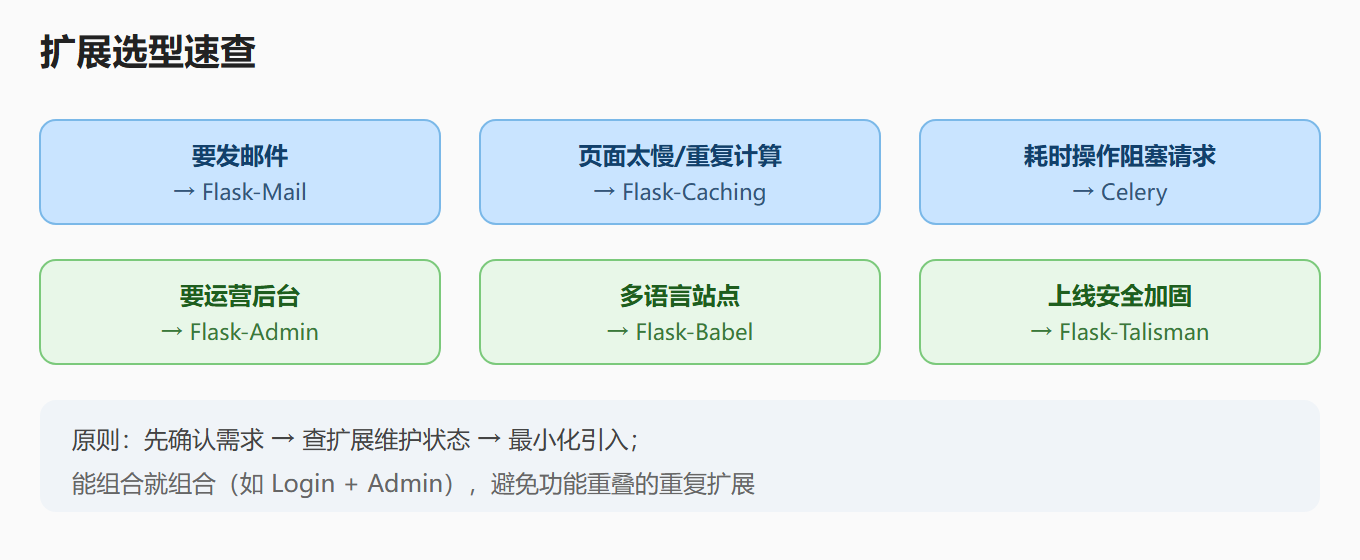
选型速查表
扩展选型速查
常见误区与排查
| 误区 | 现象 | 正解 |
|---|---|---|
| 邮件同步发 | 请求卡几秒 | 交给 Celery 异步 |
| 缓存开 Redis 但没装 | 连接报错 | 开发用 SimpleCache,生产装 Redis |
| 缓存键不区分用户 | 串数据 | memoize 参数化或 key_prefix 按用户 |
| Admin 不设权限 | 后台裸奔 | 配合 Login + 角色检查 |
| 扩展版本过老 | 与 Flask 3 不兼容 | 查官方兼容表,保持更新 |
动手演练:邮件 + 缓存组合
from flask_mail import Message from flask_caching import Cache # 需求:热点新闻每 60 秒刷新缓存;用户订阅通知发邮件 @app.route('/news') @cache.cached(timeout=60) def news(): return render_template('news.html') @app.route('/subscribe', methods=['POST']) def subscribe(): email = request.form['email'] # 异步发信(Celery 或后台线程) send_newsletter.delay(email) return '订阅成功'
两个扩展各司其职:缓存扛住热点流量,异步任务处理慢操作——组合使用是大型应用的常态。
本节速览
- Flask-Mail:文本/HTML/附件邮件,验证码与通知标配。
- Flask-Caching:
@cache.cached缓存视图、@cache.memoize缓存函数;生产用 Redis。 - Celery:异步任务 + 定时任务,把耗时操作移出请求链路。
- Flask-Admin:一行接入 CRUD 后台,必须配登录权限。
- Flask-Babel:gettext 国际化,pybabel 管理翻译。
- Flask-Talisman:一行加安全响应头,强制 HTTPS。
- 选型原则:先场景、后扩展、最小化引入、组合使用。
深入理解:周边能力的工程化组合
速览给了地图,这一节讲"怎么把周边能力组合进真实系统"。
第一,邮件 + 异步:通知系统的骨架。 注册确认、密码重置、订单通知——邮件几乎总是和异步配合:请求里只"投递任务",worker 里真正发信。组合方式:视图调用 send_mail.delay(...)(Celery),worker 里 Flask-Mail 发送。关键细节:worker 进程没有 Flask 上下文,发信函数要自己进入 app_context(第三章 3.7 和第二章 2.5 的知识在此汇合)。邮件模板可以用 Jinja2(渲染 HTML 邮件),注意邮件模板与页面模板分开目录。
第二,缓存 + 失效:缓存系统的核心难题不是"怎么缓存"而是"怎么失效"。 策略组合:写操作时主动删缓存(cache.delete(key))、设置合理过期时间、用版本号键(cache.set(f'user:{uid}:v2', ...))实现批量失效。缓存一致性是分布式系统的经典难题,Flask 项目的务实答案:能接受短暂不一致(几秒)就靠过期时间,必须一致就"先更新数据库,再删缓存"。
第三,后台任务 + 定时任务:Celery 的完整形态。 Celery 不只是"异步执行",还有 beat(定时调度):每天凌晨生成报表、每周清理过期数据。任务队列(Redis/RabbitMQ)保证任务不丢(失败重试)。任务的可观测性:任务 ID 贯穿日志、重试次数、失败告警——出问题能定位到"哪个任务在哪个环节挂了"。
第四,Admin + 权限:后台是危险区。 Flask-Admin 一行接入 CRUD,但没权限的后台等于裸奔。组合:Flask-Login 登录 + 角色校验装饰器 + Flask-Admin 的 is_accessible 方法控制访问。后台一定要在独立路由前缀下(/admin)、独立权限模型、独立审计日志——后台出问题的影响面远大于前台。
第五,国际化的完整流程。 Flask-Babel 只是第一步:代码里用 gettext 包裹文案 → pybabel extract 提取 → 翻译 .po 文件 → pybabel compile 编译 → 按用户语言切换。中文项目常忽略国际化,但"语言从第一天就考虑"比"上线后重构"便宜十倍——哪怕现在只做中文,也建议用 gettext 规范文案组织。
第六,安全扩展的组合拳。 Flask-Talisman 提供安全头,但安全是体系:Talisman(响应头)+ WTF CSRF(跨站伪造)+ Login(认证)+ 密码哈希(凭据)+ 限流(暴力破解)+ HTTPS(传输层)。安全扩展互相配合,任何一环缺失都是短板——第四章 4.2 会把这套组合完整讲一遍。