6.1 OpenFlow 网络安全
6.1 OpenFlow 网络安全
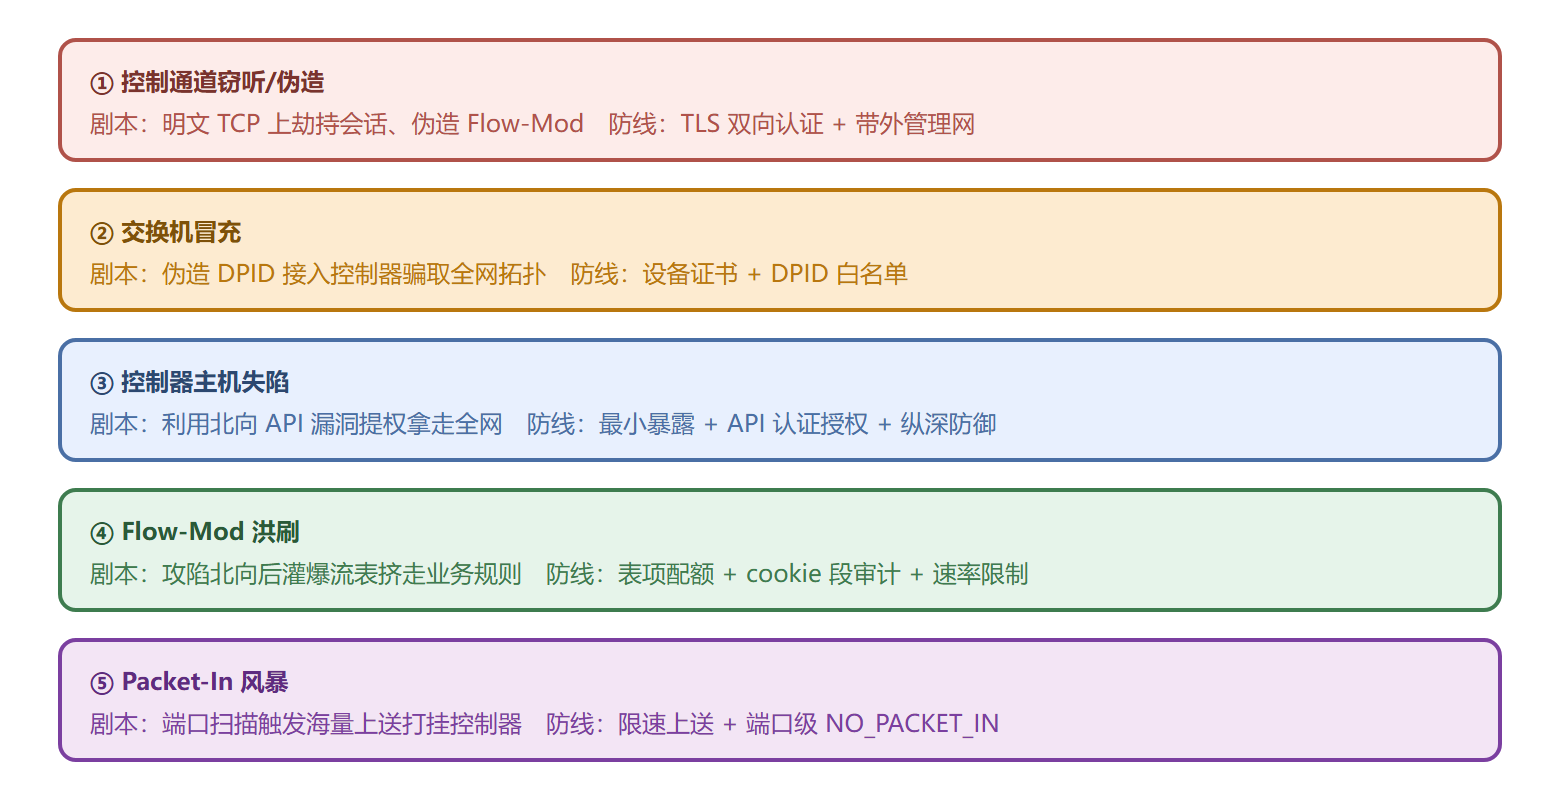
本节摘要:集中控制是双刃剑:控制器成了整个网络的"单点皇冠"。攻击面集中在五处——控制通道窃听与伪造、交换机冒充、控制器主机本身、Flow-Mod 洪刷、Packet-In 风暴。本节逐个给出防线,核心手段是 TLS 双向认证、控制器最小暴露、表项配额与上送限速。
OpenFlow 网络攻击面与防线对照
控制通道加固:TLS 双向认证
明文 TCP 上,中间人既能读流表也能伪造 Flow-Mod。1.3 规范建议 TLS,双向证书各自验明正身。实验台上体验一次:
# 生成 CA 与双方证书后,控制器侧指定证书启动 openssl req -x509 -newkey rsa:2048 -nodes -keyout ctl.key -out ctl.crt -days 365 \ -subj "/CN=controller" ryu-manager --ctl-privkey ctl.key --ctl-cert ctl.crt \ --ca-certs ca.crt ryu.app.simple_switch_13 # 交换机侧(OVS)同样配置私钥与证书 sudo ovs-vsctl set-ssl sw.key sw.crt ca.crt sudo ovs-vsctl set-controller s1 ssl:127.0.0.1:6653
配好后 Wireshark 里控制通道变成密文——解剖视图没了,这正是目的:解剖台留给自己,密文留给攻击者。生产上再叠加带外管理网(控制流量不走业务链路)与 DPID 白名单(陌生 DPID 拒绝接入)。
控制器与数据面防线
控制器加固遵循通用服务器纪律再加两条 SDN 特有项:北向 API 只对编排系统网段开放并强制认证;控制器进程与消息循环隔离(慢应用不许拖垮通道线程)。
Flow-Mod 洪刷的防线是配额思维:每交换机表项设上限、每应用 cookie 段设配额、变更速率设阈值。审计脚本定期 dump-flows,按 cookie 统计各应用占用,超配即告警:
def audit_flows(dump_lines, quota_by_cookie_prefix): usage = {} for line in dump_lines: cookie = parse_cookie(line) prefix = cookie >> 32 # 高 32 位是应用段 usage[prefix] = usage.get(prefix, 0) + 1 for prefix, quota in quota_by_cookie_prefix.items(): if usage.get(prefix, 0) > quota: alert("应用段超配", prefix, usage[prefix])
Packet-In 风暴用 4.3 节的两个工具接住:miss_send_len 限制上送包长(默认 128 字节已是节流),端口级 NO_PACKET_IN 直接掐掉扫描端口的表不命中上送;控制器侧再对每交换机的上送速率设限并合并同类首包。
⚠️ 常见坑:给 TLS 配了证书却没开双向验证(只验了单侧),冒充交换机照样进门。测试时故意用错证书连接,确认被拒才算数。
⚠️ 常见坑:Table-Miss 条目动作写成 CONTROLLER 却不设 miss_send_len 限长,一个恶意大包就是一次放大攻击。
💡 关键直觉:SDN 安全设计的总原则是"把控制平面的特权显式化"——传统网络里控制协议藏在带外,OpenFlow 把它变成一个可攻击的 TCP 服务,防线必须按服务安全标准来建。
案例复盘:一次 Flow-Mod 洪刷的完整时间线
把正文提到的洪刷攻击展开成完整过程,看防线怎么逐层接住。背景:某测试环境控制器北向 API 暴露在办公网,一台失陷主机用脚本高频调用"建流"接口。第一阶段,攻击者伪造租户身份下发海量微流规则,每条 priority=500、掩码全精确匹配。第二阶段,交换机流表规模在 40 秒内从 300 涨到 2 万,接近表容量上限;表现为新业务 miss 上送增多(表项被挤占或控制器响应变慢),Multipart 的 TABLE 统计里 active_count 斜率陡增。第三阶段,防线依次动作:表项配额触发告警;控制器审计模块按 cookie 段定位到来源应用;北向限流把该来源的建流请求压到每秒十条;最后按 cookie 批量删除恶意规则,流表回落。
复盘的价值在第二阶段的"可观测性前置":如果 TABLE 统计没有被周期采集,发现要等到业务受损。三层防线的生效前提都是先看得见——配额要有人设、告警要有人盯、cookie 要有分段约定,这三件事都属于"和平时期"的准备工作,攻击来时再补来不及。
TLS 之外的务实取舍
TLS 双向认证是规范答案,但工程上要诚实面对两个现实。其一,证书生命周期管理在数百台交换机的规模上是真实负担,私钥分发、轮换、吊销每一步都是故障机会;不少生产环境选择"带外管理网加明文 OpenFlow"的组合,把通道安全寄托在网络隔离上,这是可辩护的取舍而非偷懒。其二,TLS 解决的是通道窃听伪造,不解决控制器自身被攻破——后者的权重更高。务实的安全预算排序大致是:控制器主机加固与最小暴露 > 北向认证与限流 > 表项配额与审计 > 通道加密。前三年内网试点阶段把预算花在前三项,规模上公网承载或合规要求到了再上 TLS,通常比反过来顺序更稳。
安全一节的最后补一句关于演练的话:上述所有防线的有效性都必须靠演练维持。每季度做一次表项打满演练(验证配额与告警链路)、一次控制器主备切换(验证失联模式与角色协商)、一次 Packet-In 压力测试(验证 miss_send_len 与上送限速的配置还在生效)。不演练的安全配置会随系统演进而静默失效——交换机换了一批、默认值变了,配额脚本还在对着旧 OID 采集。安全不是一次性的配置清单,而是一条需要定期回访的运维流水线,这个认知本身就是本节最重要的产出。
本节要点回顾
- 五攻击面:通道、冒充、控制器、流表洪刷、Packet-In 风暴
- 通道防线:TLS 双向认证 + 带外管理网 + DPID 白名单
- 洪刷防线:表项配额 + cookie 段审计 + 变更速率限制
- 风暴防线:miss_send_len 限长 + 端口 NO_PACKET_IN + 上送限速
安全之外,日常运营靠什么看见网络?下一节讲管理。