6.2 OpenFlow 网络管理
6.2 OpenFlow 网络管理
本节摘要:OpenFlow 网络的可观测性全部来自协议自带的三类数据:Multipart 统计(流、表、端口、队列、Meter 的计数器)、Asynchronous 事件(Flow-Removed、Port-Status)、以及流表本身的审计转储。本节讲怎么把它们组织成监控与变更管理的闭环,并给出告警设计的实用阈值。
学习目标
阅读完本节,你应当能够:
- 列出 Multipart 的常用统计类型与采集节奏
- 设计流表规模与表命中率的监控告警
- 建立流表变更的审计与回滚机制
三类数据源
管理一个"看不见包路径"的网络,数据要从协议里抠。可用的三口井:
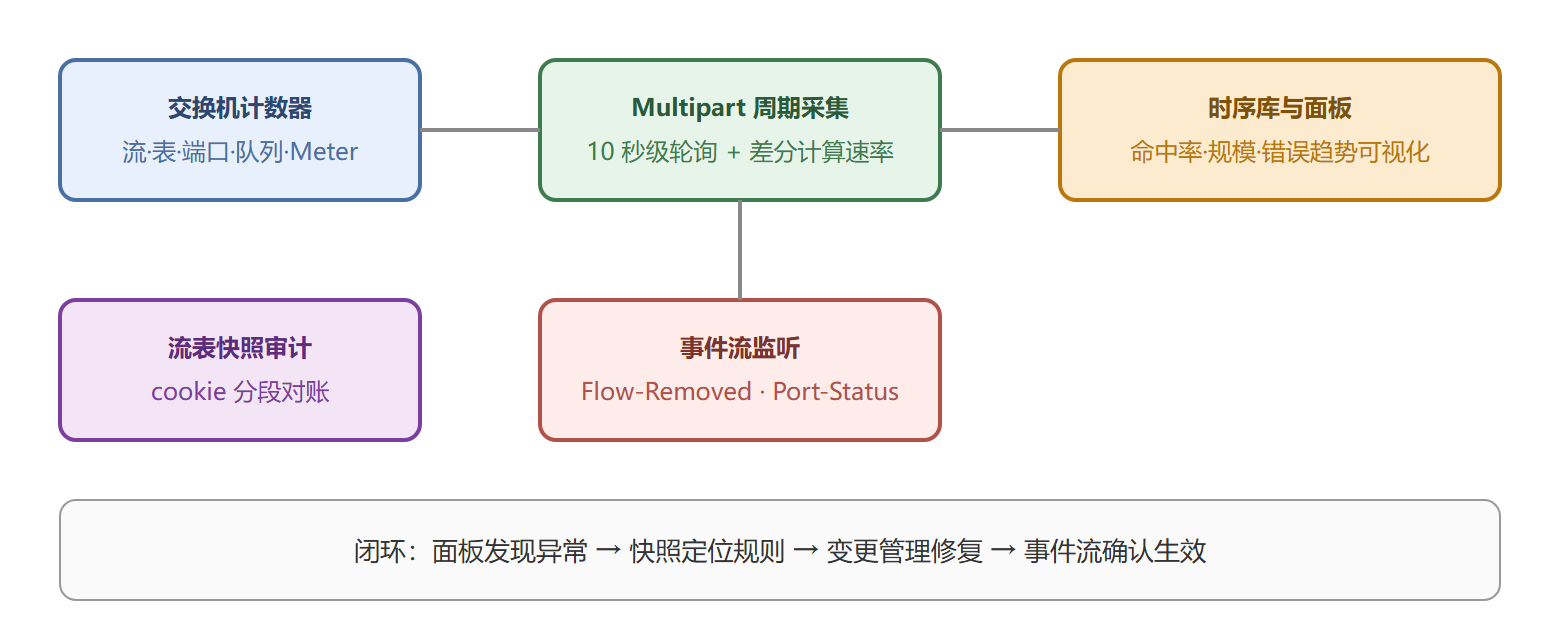
- Multipart-Request/Reply:控制器主动拉取的统计族——FLOW(每条目计数)、TABLE(表级聚合)、PORT(端口收发错丢)、QUEUE(队列吞吐)、METER(限速器命中)、PORT-DESC(端口属性)
- 事件流:Flow-Removed(条目为何消失:idle 超时、hard 超时、被删)、Port-Status(链路翻动)
- 流表转储:某时刻的全量规则快照,用于审计与事后追因
监控数据流闭环
五个值得设的告警
阈值给的是起点,按自己基线调:
| 指标 | 计算方式 | 建议阈值 | 指向的问题 |
|---|---|---|---|
| 表项规模 | dump-flows 行数 / 表容量 | 大于 80% | 规则泄漏或攻击 |
| Table-Miss 命中率 | miss 计数 / 总命中 | 持续上升 | Table-Miss 缺失或新流汹涌 |
| Packet-In 速率 | 每秒上送数差分 | 超基线 3 倍 | 扫描或环路 |
| 端口错误/丢弃增量 | PORT 统计差分 | 非零增长 | 链路质量劣化 |
| Flow-Removed 频次 | idle 超时事件速率 | 突增 | 流表抖动或主机迁移风暴 |
采集脚本骨架(伪代码示意差分逻辑):
prev = {} def poll(datapath): req = datapath.ofproto_parser.OFPMultipartRequestStats(datapath, 0) datapath.send_msg(req) # FLOW 统计请求 def on_reply(ev): # 统计应答回调 for stat in ev.msg.body: rate = (stat.packet_count - prev.get(stat.cookie, 0)) / interval record(cookie=stat.cookie, pps=rate) prev[stat.cookie] = stat.packet_count
变更管理与审计
流表是"活的配置",比静态配置文件更难追责。三条纪律:
- 一切变更带 cookie:应用身份编码进 cookie 高位,任何一条规则都能回答"谁装的、为什么装"
- 快照对账:定期转储与控制器内的"应装清单"比对,孤儿条目(设备有、控制器不知)标红——它们往往是上次部署的残留或攻击痕迹
- 回滚预案:部署前记录受影响 DPID 的快照,回滚即重放旧条目;配合 Barrier 确认删除与安装的原子边界
⚠️ 常见坑:只监控端口流量不监控流表健康。业务慢的根因常常是"规则没命中"而非"链路拥塞"——没有表级命中率指标的网络是半盲的。
⚠️ 常见坑:Multipart 轮询太猛反成攻击。大流表的 FLOW 统计回复能到 MB 级,采集节奏要在信息量与开销间取平衡。
动手:把三类数据源拉成一条基线
监控闭环的第一步是能自动化拉取三类数据。控制器侧用 Ryu 的统计采集可以很短:
# 每 5 秒向所有交换机要一次端口与流表统计(应用骨架节选) @set_ev_cls(ofp_event.EventOFPStateChange, MAIN_DISPATCHER) def state_change(self, ev): for dp in self.datapaths.values(): parser = dp.ofproto_parser dp.send_msg(parser.OFPPortStatsRequest(dp, 0, ofp.OFPP_ANY)) dp.send_msg(parser.OFPFlowStatsRequest(dp, 0, None))
拉回来的原始数字要变成基线才有告警价值。实用做法是给每个端口维护两个滑动窗口速率(5 分钟、1 小时),miss 上送速率、表规模、错误包率各自算基线中位数与峰值,告警阈值取基线的倍数而不是拍脑袋常数。五个告警的判定由此具体化:表规模超基线两倍且持续增长(疑似洪刷或泄漏)、miss 命中占比异常抬升(兜底规则接了不该接的流量)、上送速率超基线三倍(扫描或流表失效)、端口错误包率非零(物理层劣化,往往先于链路 down)、Flow-Removed 频次突增(规则被超时大批回收,多半是匹配写宽了或流量断流)。
变更纪律的落地形态
审计三件套(cookie 溯源、快照对账、回滚预案)落到实处长这样:每次变更前 dump-flows 存档并打时间戳;变更批次使用独立 cookie 段,出问题按段整体删除即回滚;变更后对账脚本 diff 新旧快照,多出来的与没生效的条目分别列出。这套流程用几十行脚本就能搭起来,但它把"变更出事找一晚上"压缩成"五分钟定位到批次",是投入产出比最高的一件工具。更成熟的环境再加一层:把快照 diff 的结果与控制器决策日志按 xid 关联,任何一条"计划外条目"都能反查到是哪个应用哪次决策放的——这就是规则视角审计的完全体。
管理一节收尾补一个视角切换的提醒:从设备视角到规则视角,意味着故障归因的单位从"哪台设备坏了"变成"哪条规则错了"。同一现象在两个视角下的命名完全不同——"网络慢"在规则视角下是"某条宽匹配把两条租户流挤进了同一队列","时通时断"是"某组带 idle 超时的规则在流量间歇下反复生灭"。培养这个视角最快的办法是坚持写规则级的事故记录:每次故障记下涉事条目的完整五元组(cookie、优先级、匹配、动作、超时),积累十几条后,你会发现自己看抓包的方式已经换了眼睛。
本节要点回顾
- 三口井:Multipart 统计、Asynchronous 事件、流表快照
- 五个告警:表规模、miss 命中率、上送速率、端口错误、删除频次
- 变更纪律:cookie 溯源、快照对账、回滚预案
- 思维切换:从设备视角到规则视角
运营之外,这门技术的生态与去向如何?下一节看版图。