7.1 安全架构与威胁模型
7.1 安全架构与威胁模型
本节摘要:安全设计的第一步不是选算法,而是列敌人。本节先盘点空口安全的五类典型攻击(窃听、篡改、冒充、重放、追踪),再看 5G 安全参考模型如何把认证职能拆给 SEAF、AUSF、ARPF 三个角色,最后讲清加密与完整性保护这对"双护盾"的分工,以及 SUCI 如何终结明文身份时代。
本章开篇先立一个工程共识:安全架构的地基是威胁模型——防谁、防什么、防到什么程度。模型列错了,再强的算法也是把钱包装饰得很漂亮却忘了拉拉链。
先把敌人列全
移动通信的空口是全公开的介质,攻击者的入手处至少有五个。窃听:任何人拿射频设备都能录下空口信号,内容若无加密等于广播。篡改:录下不算,改了重发更狠——把一条信令里的计费字段或切换命令改掉,轻则扣错钱,重则断连接。冒充:攻击者架一台假基站(俗称伪基站、IMSI 捕获器),发射强信号骗终端接入,2G 时代这是垃圾短信的源头,也是身份信息的收割机。重放:不用破译内容,把截获的合法消息原样再发一遍——若网络不检查"新鲜度",旧的认证响应也能再次过关。追踪:即使听不懂内容,长期跟踪某个固定标识的信号出现位置,就能画出一个人的行踪图谱——隐私攻击不需要破译任何密码。
五类攻击对应三道防线:认证堵冒充与重放,加密堵窃听,完整性堵篡改,身份隐藏堵追踪。5G 之前各代的安全演进,就是这三道防线逐次补齐的历史:2G 只有空口加密且算法弱(A5 系列后来被破),网络侧不认证自己,伪基站畅通无阻;3G 引入双向认证与完整性保护,假冒网络基本绝迹;4G 把密钥体系整理成层级派生;但直到 4G,用户永久标识 IMSI 在初次附着时仍以明文发送——追踪这条防线要到 5G 的 SUCI 才算补上。
5G 安全参考模型:三个角色一台戏
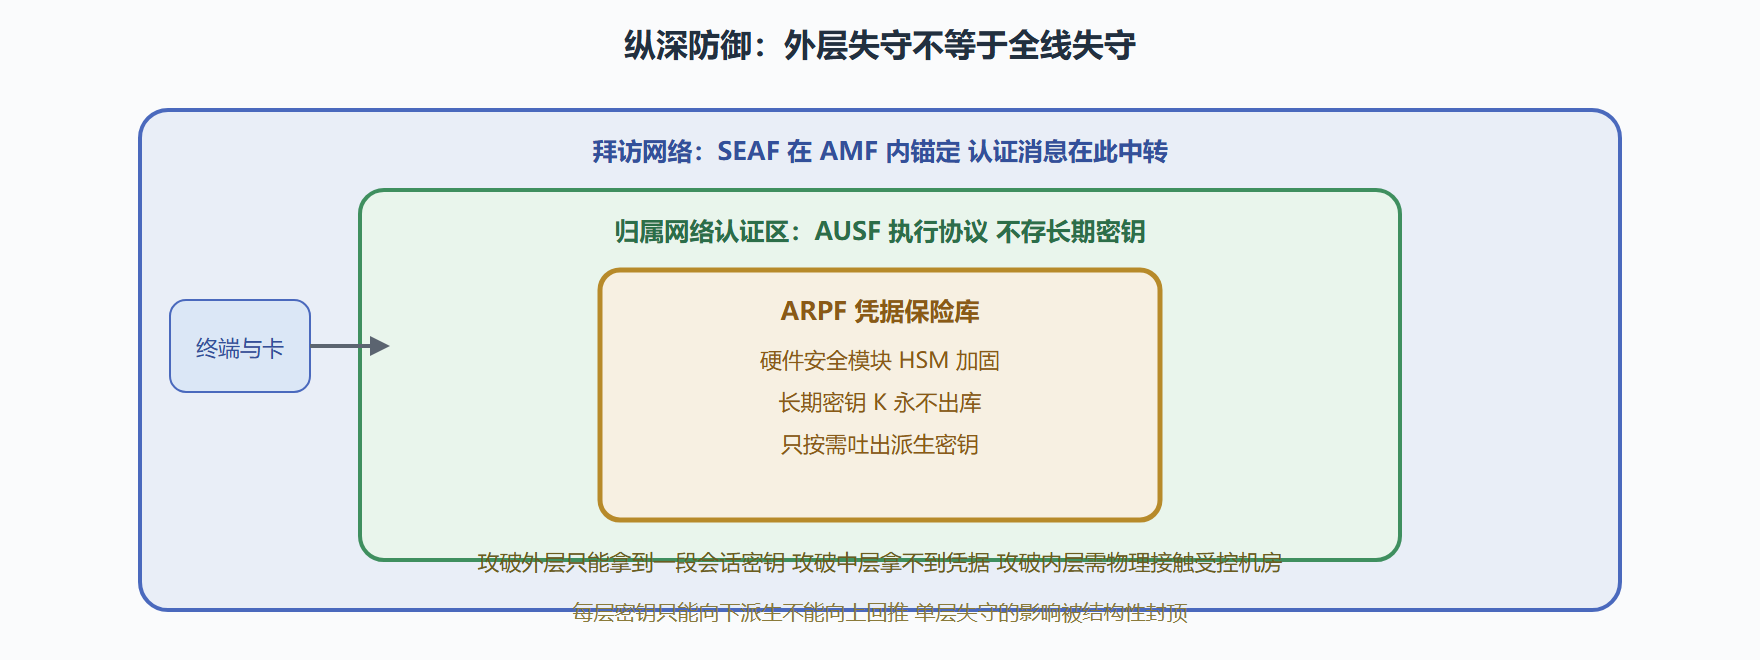
3GPP 的 TS 33.501 为 5G 定义了安全参考模型,把认证这件最敏感的事拆给三个功能:SEAF(安全锚点功能)藏在拜访网络的 AMF 里,是终端安全交互的第一接触点;AUSF(认证服务器功能)在归属网络执行认证协议;ARPF(认证凭据存储与处理功能)保管最核心的资产——用户长期密钥,通常与 UDM 集成并跑在带硬件安全模块的受控环境里。
为什么非要拆三个?答案是纵深防御加职责隔离。SEAF 只做转递与锚定,即便拜访网络被部分攻破,攻击者也摸不到认证逻辑;AUSF 只执行协议、不留存长期密钥;ARPF 只在硬件保护下吐出派生密钥,从不外泄原始 K。任何单点陷落,损失都被限制在一层。漫游场景最能体现这个设计的好处:拜访地网络永远不需要知道你的长期密钥,它拿到的只是归属地算好的一段中间密钥——合作不必交出钥匙。
| 角色 | 驻留位置 | 核心职责 | 被攻破的后果边界 |
|---|---|---|---|
| SEAF | 拜访网络 AMF 内 | 安全锚点、传递认证消息 | 段内密钥泄露,不伤根密钥 |
| AUSF | 归属网络 | 执行 5G AKA 与 EAP-AKA' | 认证服务受损,密钥库无损 |
| ARPF | 归属网络受控环境 | 保管长期密钥 K、派生中间密钥 | 最坏情况,需物理级防护兜底 |
图:三层防线与纵深防御
双护盾:加密与完整性各管一边
认证建立信任之后,数据传输要靠两件武器持续保护。加密(机密性)把明文变密文,防窃听;完整性保护附加校验码,防篡改——两件事常被混为一谈,实则独立:一段数据可以只加密不校验(内容看不懂但仍可被掐头去尾),也可以只校验不加密(内容透明但改一个比特就会被发现)。5G 的算法族延续了 4G 命名习惯:128-EEA1(SNOW 3G 流密码)、128-EEA2(AES 计数器模式)、128-EEA3(中国主导的祖冲之 ZUC 流密码),配套的完整性算法 128-EIA1/2/3 一一对应。运营商按合规与性能选用,终端在能力协商里报告自己支持哪些,网络取交集。
值得注意的一个 4G 到 5G 的细节变化:LTE 时代用户面完整性保护是可选项,多数网络只对控制面做完整性——这留下"篡改数据包"的缝隙;5G 把用户面完整性列为标准能力,对 URLLC 这类控制类业务甚至强制开启。第 8 章工业场景敢把控制指令托付给空口,底气一半来自这里。
SUCI:把身份装进信封
最后补上隐私这条防线。4G 及以前,终端初次附着时要在空口明文发送 IMSI(用户永久标识)——伪基站守在路口就能点名记录谁路过。5G 的答案是 SUCI(订阅隐藏标识):终端用预置的归属网络公钥,把身份信息加密成一个"信封",空口上只见信封不见名字,只有持有私钥的归属网络能拆开。日常通信则尽量使用网络临时分配的标识并周期轮换,进一步压缩追踪窗口。
这个设计也有代价清单:公钥的分发与轮换管理、加解密的时延开销、紧急呼叫等特殊场景的兼容处理。但方向已经不可逆——身份本身成了需要保护的数据。它与本章开头的威胁清单正好闭环:五类攻击,五条防线,全部落在架构而不是口号上。
⚠️ 常见误区:认为"上了 5G 就自动安全"。SUCI 只保护初始标识传递,若终端回落到不支持的网络制式、或用了不合规的虚商卡,明文身份仍可能暴露;加密算法弱配、漫游到低安全策略网络,也都是现实中的降级路径。安全等级取决于链路上最弱的一环,而不是纸面上的最高一环。
本节要点回顾
- 先列威胁再谈防御:窃听、篡改、冒充、重放、追踪五类攻击,分别由加密、完整性、双向认证、序列号新鲜性、身份隐藏应对。
- 三角色分权:SEAF 锚定拜访地、AUSF 执行认证、ARPF 锁死长期密钥——单点失守的影响被结构性封顶。
- 双护盾缺一不可:加密防看、完整性防改;5G 把用户面完整性提为标准能力,是工业场景的前提之一。
- SUCI 终结明文身份:公钥加密的"信封"加临时标识轮换,追踪成本从守株待兔变成需要攻破归属网络。
实战延伸:移动网络的 4 大威胁面
威胁 1:无线接口窃听——空口传输没有物理隔离,攻击者用 SDR(软件无线电)就能捕获 4G/5G 信号。需要空口加密(SNOW 3G、AES、ZUC)。
威胁 2:伪基站(IMSI Catcher)——攻击者用更强的下行信号诱骗手机接入,截获 IMSI 等身份信息。5G 引入 SUPI/SUCI 机制加密永久标识符,但早期设备仍可能泄露。
威胁 3:信令风暴——DDoS 攻击核心网信令面(AMF/SMF),让控制平面过载。防护靠信令面限流 + 异常行为检测。
威胁 4:跨运营商漫游攻击——5G 切片跨 PLMN 漫游时,安全上下文需要在运营商间传递。任何中间环节被攻破,整个切片暴露。
工程建议
部署时启用所有可用的空口加密;不依赖单一认证机制(5G-AKA + EAP-AKA' + EAP-TLS 至少两个);监控异常 RRC/NAS 信令模式。