7.2 认证与密钥管理
7.2 认证与密钥管理
本节摘要:认证要回答"你是你、网络是真网络",密钥管理要保证"一把钥匙只开一把锁"。本节逐条精读 5G AKA 握手——长期密钥不发一字节如何完成互验;再沿密钥派生树从根密钥走到空口会话钥,解释前向安全、最小权限与切换密钥刷新;最后看切片、边缘计算与物联网给这套体系出的三道新题。
承接 7.1 的威胁清单,本节进入密码学机制的内部:上一节说了"有哪几道门",这一节拆"门锁的构造"。
一次握手的全部秘密
5G AKA(认证与密钥协商)的本质是一场"心照不宣"的数学游戏:终端的 SIM 卡和归属网络的 ARPF 里存着同一把长期密钥 K,双方从不同步发送 K,而是各自用 K 算一道题、互对答案。流程逐条读:
- 终端发起注册,用 SUCI 隐藏身份,消息经基站送到 AMF(含 SEAF)。
- SEAF 向归属网络 AUSF 请求认证;AUSF 让 ARPF 生成认证向量——一组随机数挑战 RAND、网络侧令牌 AUTN、期望响应 XRES,以及由 K 派生的中间密钥。
- AUSF 把挑战(RAND 加 AUTN)经 SEAF 转发给终端。
- 终端卡内的逻辑用 K 验证 AUTN 里的序列号与鉴权管理域——这一步是终端在验网络:AUTN 由 K 参与计算,伪基站没有 K,造不出合法的 AUTN,冒充就此被堵死;序列号 SQN 同时防重放,旧消息的序号过期即拒。
- 验证通过后终端用 K 与 RAND 算出响应 RES 发回,AUSF 核对 RES 与 XRES——这一步是网络在验终端。
- 双方各自用 K 与 RAND 派生出相同的锚定密钥,后续所有密钥都从它生长,全程没有人传输过 K 本身。
这段握手里藏着两个值得咀嚼的细节。其一,挑战必须新鲜:RAND 每次不同,SQN 单调递增,重放旧向量会被终端的 SQN 检查拦下——7.1 攻击清单里的"重放"在此闭环。其二,5G 还让终端对认证结果做确认回执(AUCC),防止"认证被悄悄掉包"的边缘攻击——协议的严谨就体现在这些看似多余的一条消息上。
密钥派生树:一把钥匙只开一把锁
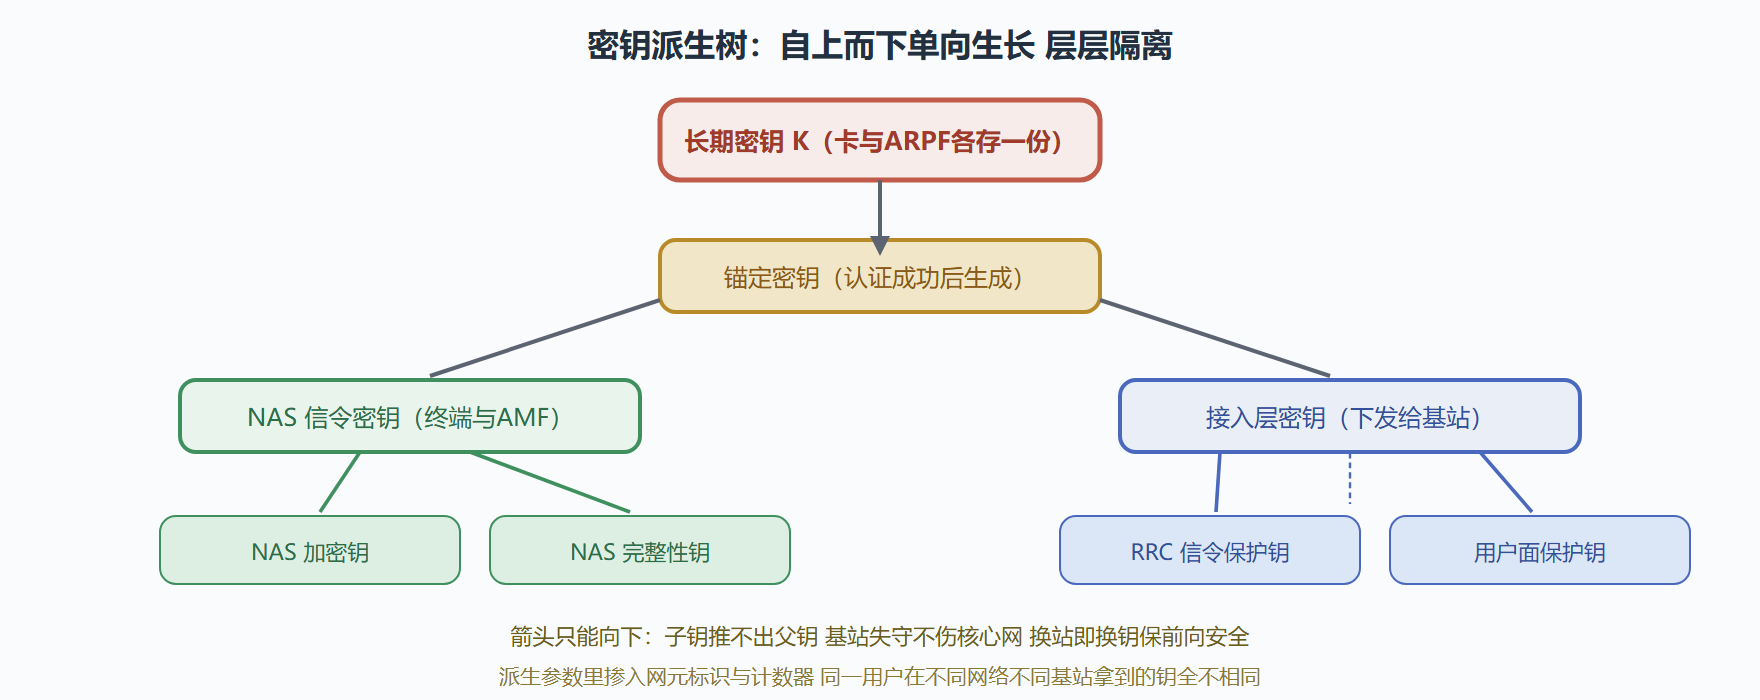
认证的终点是密钥管理的起点。5G 从锚定密钥出发,用基于 HMAC-SHA-256 的派生函数(KDF)逐层"分裂":先为接入与移动性管理派生 NAS 层密钥(保护终端与核心网间的信令),再为基站派生接入层密钥(保护 RRC 信令与用户面数据),每一层把网元标识、算法标识、计数器搅进派生参数。这棵树的三条设计原则值得背下来:
- 最小权限:基站只拿接入层密钥,推不出 NAS 层密钥,更推不出根——设备被攻破也只丢一层。
- 前向安全:每次切换、每次重新认证都推进计数器生成新钥,就算某把钥匙泄露,此前的历史流量依然安全(钥匙不能倒着推历史)。
- 域隔离:不同服务网络、不同切片、不同算法各有独立密钥,互不通用——漫游到恶意网络,它也拿不到你在家网用的那把锁的钥匙。
图:密钥派生层次树
切换、双轨与新题
认证不是一次性事件。切换时,新基站密钥从旧密钥加新小区标识再派生一步而来,既免了重新握手(保时延),又保证每站新钥(保安全)——快与安全在这里握手言和。双轨制:5G 除 5G AKA 外还支持 EAP-AKA',用于非 3GPP 接入(如可信 Wi-Fi)——路径不同,但最终都汇入同一棵派生树,体现"接入无关的安全"理念。
三道新题则指向未来。切片:不同切片安全等级不同(电网切片与网页浏览切片显然不该同锁),做法是把切片标识掺进密钥派生参数,但切片动态迁移时的密钥平滑交接仍在完善。边缘计算:UPF 下沉到园区甚至第三方机房,密钥的分发路径变长、运行环境变杂——密钥封装、代理重加密这类"委托而不交底"的技术被提上日程。海量物联网:给每个水表配实体 SIM 卡的成本撑不住,于是出现软 SIM、群组认证、基于证书的引导等轻量方案——安全强度与部署成本的天平永远在调。
| 场景 | 密钥管理的新要求 | 现行方案 | 遗留难题 |
|---|---|---|---|
| 站间切换 | 快速交接不重新握手 | 逐跳派生加计数器 | 防中间人抢切换 |
| 多接入融合 | Wi-Fi 与蜂窝统一信任 | EAP-AKA' 汇入同一派生树 | 非 3GPP 网络自身安全 |
| 网络切片 | 切片间隔离 | 切片标识入派生参数 | 动态迁移的钥交接 |
| 边缘部署 | 第三方环境不交底 | 密钥封装、代理重加密 | 性能与复杂度 |
| 海量物联网 | 低成本凭据 | 群组认证、软 SIM | 与零信任的衔接 |
💡 关键直觉:整棵密钥树的设计哲学可以用一句装修的话概括——每个房间单独配锁,丢了哪把钥匙就换哪间的锁芯,绝不动大门。理解了这句话,切换密钥、切片隔离、边缘委托这些看似分散的机制,其实是同一张图纸的不同房间。
本节要点回顾
- 握手即互验:AUTN 让终端验网络(防伪基站),RES 对 XRES 让网络验终端(防冒充),SQN 防重放——长期密钥 K 全程不出库。
- 派生树三原则:最小权限(基站推不出上层钥)、前向安全(计数器推进、历史不可回溯)、域隔离(不同网络切片算法不同钥)。
- 双轨汇流:5G AKA 与 EAP-AKA' 路径不同,最终汇入同一棵树——安全与接入方式解耦。
- 新题的公约数:切片、边缘、物联网的答案都是"把派生参数搅得更细",代价是管理复杂度上升。
实战延伸:5G-AKA 的执行流程
5G-AKA 包含三个实体:
- UE(用户设备):含 USIM(物理 SIM 卡)
- SEAF(安全锚定功能):在 AMF 附近,验证 SUPI 真实性
- AUSF/UDM:归属网络的认证服务器,存储长期密钥 K
执行步骤:
- UE 发送 SUCI(加密的 SUPI)给 SEAF
- SEAF 转发给 AUSF
- AUSF 用 K 解密 SUCI 拿到 SUPI,生成认证向量 AV
- AV 通过 SEAF 转发给 UE
- UE 用 K 验证 AV,认证通过
关键:K 永远不离开 USIM 和归属网络——这是 5G 比 4G 更安全的核心。
反例
"用 4G 时代的 IMSI 直接发 5G 注册"——4G 的 IMSI 是明文,5G 必须用 SUCI。运营商在 4G/5G 互操作时要做 IMSI → SUCI 转换,转换失败会导致注册失败。