4.3 安全与隐私保护
4.3 安全与隐私保护
本节摘要:数据要么在传输中,要么在存储里,要么在使用中——三个状态各有专属的防线。本节按这个框架铺开:传输靠非对称握手加对称加密的组合拳,存储靠分级密钥体系,使用则交给三类隐私计算方案(多方安全计算、可信执行环境、联邦学习)。最后用一次密钥轮换演练的翻车实录说明为什么安全预案必须真枪实弹地排练。
第 2 章讲过交易数据是整个业态的燃料,这一节讲的是燃料库的门禁系统。它与第 6 章的关系需要说清:本章防御的是"数据被不该看的人看到",第 6 章防御的是"资金被不该拿的人拿走"。
三个状态的防线地图
传输中。报文出机房就进入不可信区域,标准动作是 TLS 握手完成身份互验后协商会话密钥,后续大流量用对称加密——非对称算法做"敲门",对称算法干"重活",两者的分工源于性能悬殊。支付场景再加一道签名层:关键指令以私钥签名、对端公钥验签,防篡改同时构成不可否认性证据。
存储中。敏感字段落盘前分级加密,密钥本身绝不能与密文放在一起,这就引出了三级体系:
| 密钥层级 | 职能 | 存放位置 |
|---|---|---|
| 根密钥 | 最高保护伞,离线保管 | 加密机或物理隔离介质 |
| 主密钥 | 保护各类工作密钥 | 密钥管理系统专用硬件 |
| 工作密钥 | 直接加解密业务数据 | 每日更换,主密钥加密后分发 |
设计逻辑是一个朴素的套娃思想:攻破任何一层都拿不到明文,因为下一层钥匙永远在上锁的更外层。
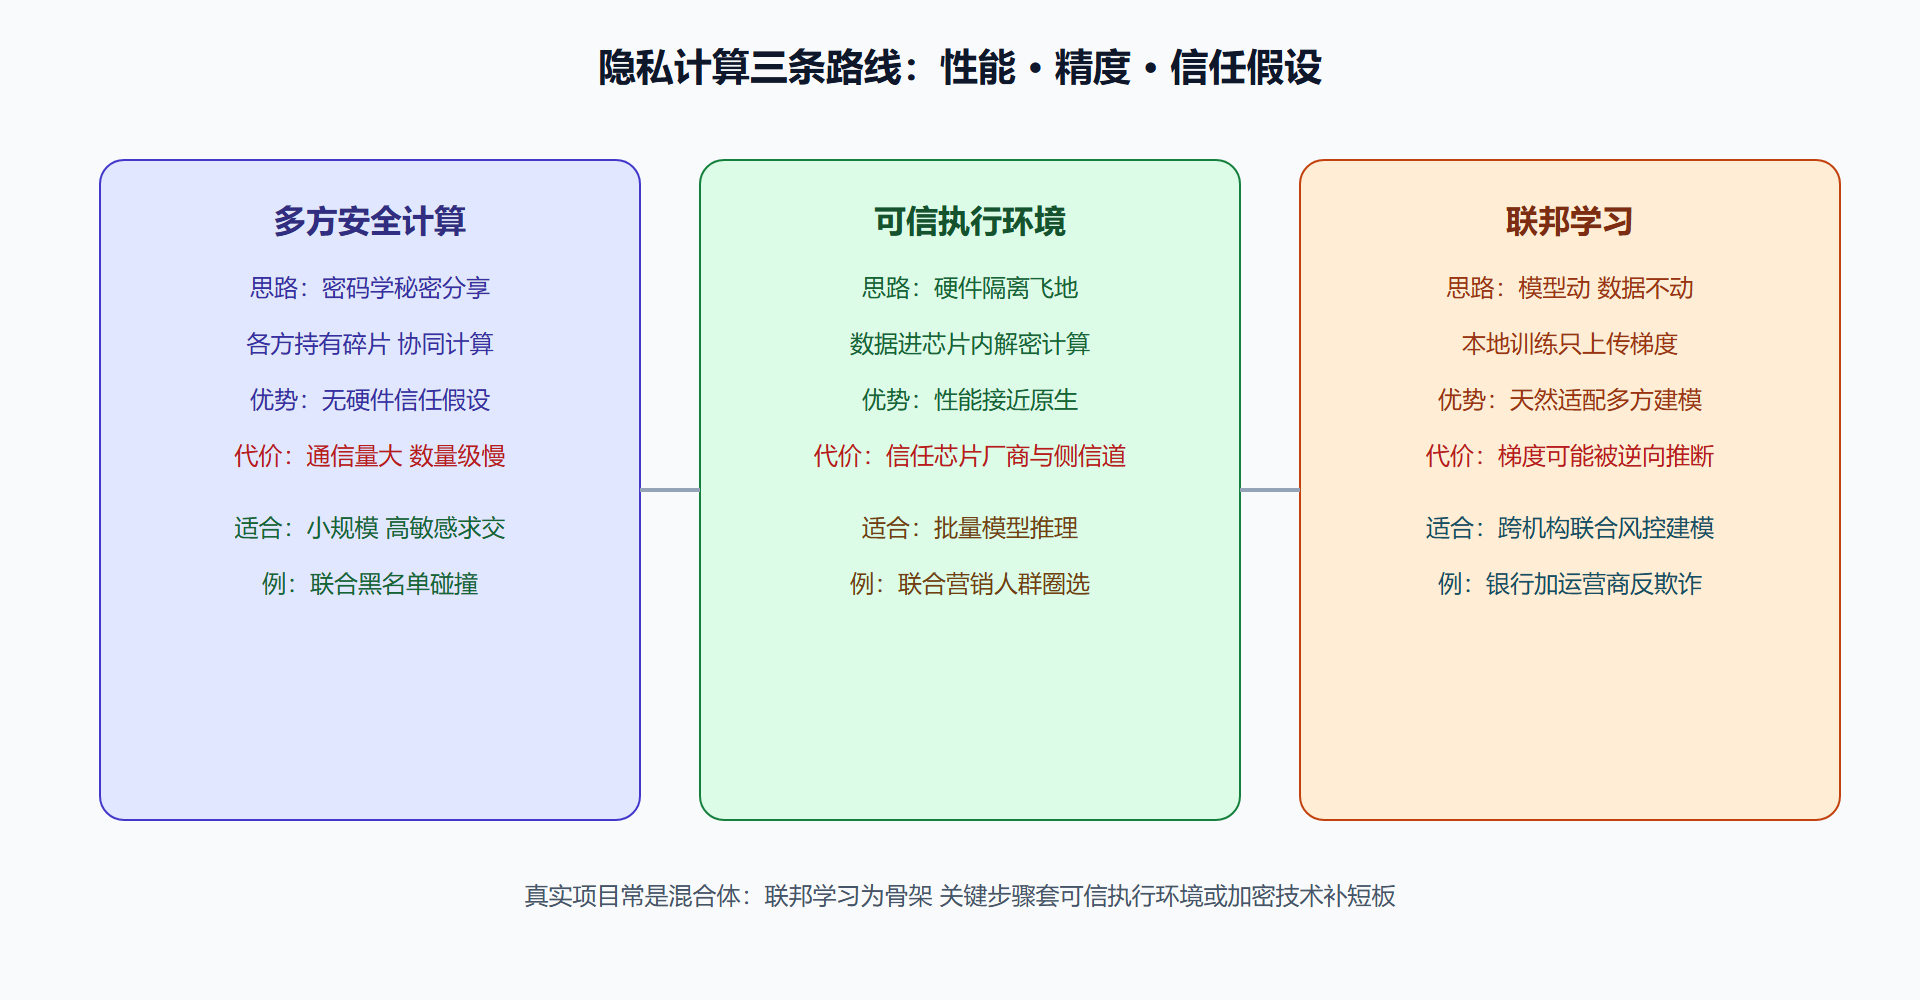
使用中。这是近年变化最剧烈的一环。合规压力从"别泄露"升级到"原始数据不出域",催生了三种主流隐私计算路线:
图 4-3 三类隐私计算方案的适用地图
一段加密链路的完整旅程
把前面所有元素串进一条真实报文路径:
商户发起 原文与业务参数组装完成 第一步 随机生成会话对称密钥 K 用于本次通讯 第二步 用对方公开的非对称密钥包裹 K 附于报文头 第三步 报文体用 K 进行对称加密获得密文 第四步 对密文计算摘要 再用己方私钥签名供对方验证来源 接收端逆序执行 先以私钥解出 K 再解密体验签 一切通过才进账务
注意每一步各自防御什么:包裹 K 防"中间人偷听",签名防"伪造来源与事后抵赖"。遗漏任何一步都会在生产事故复盘会上变成一个刺眼的名词。
案例全程复盘:轮换演练翻车的四十分钟
背景。季度性例行演练设定了看似温和的目标:不中断服务的前提下完成支付回调的工作密钥轮换,全程预计二十分钟。
操作。预案写得很完备——新旧密钥并行窗口十分钟、切换后双向兼容、回滚开关待命。可实际执行到第七分钟,监控告警陡增:下游三家合作方中一家的回调验签失败率飙升至百分之百。
时间线还原 第七分钟 切换生效 失败率即刻抬头 第九分钟 排除自身配置 双向兼容开关确认已开 第十四分钟 定位真相 对方网关存在超长连接缓存老密钥 没有重新握手 第二十六分钟 与对方值班协同强制其连接池重建 失败率归零 第三十八分钟 新旧并行窗口早已关闭 全链路稳定 复盘启动
结果。演练目标本应是"平滑轮换",实际产出是一份行业级发现:兼容开关只解决逻辑问题,解决不了对方的连接缓存行为;任何一方的"标准实现偏差"都是链条上的隐形雷。
解读。这次翻车留下三条被写进制度的原则。其一,演练必须选择生产流量低峰但在线的时刻进行,演习场和战场必须是同一个地方;其二,外部依赖的兼容性验证要前置到变更评审阶段,"对方应该支持"这类假设一律视为风险项;其三,回滚开关必须在切换动作之前手工预演一遍——当晚没人模拟过它,幸好也没用上,运气不是方法论。
变式。同样的教训换个领域重现:证书过期导致小程序接口集体失败、域名解析未同步导致灰度集群孤岛,本质全是"多主体时间线不一致"。凡是涉及他人系统的变更,一律把协调成本乘二再排期。
防线之外的三个落地细节
密钥体系讲的是骨架,日常真正决定安全水位的是几件琐碎但致命的小事。
日志是一块隐蔽的泄密面。传输和存储都上了锁,敏感数据却可能被调试代码原样打进日志。对照一组典型的正误写法:
反面示例 报文解析异常时整包落盘 ERROR 解析失败 payload= 扁平JSON含完整银行卡号 有效期 CVV 正面示例 字段级脱敏 异常只带定位信息 ERROR 解析失败 field=cvv position=17 trace=9f3a 卡号掩码后四位才可出现
堆栈打印、调试开关忘关、第三方 SDK 的内部日志,都是这类事故的高发位置。制度上的对策是把"日志不得落认证凭据与全额敏感字段"写进静态扫描规则,提交阶段就拦截,而不是靠事后审计。
审计记录必须防篡改且自成账本。谁在什么时候用哪个权限看了哪条客户数据,这类操作痕迹的保存要求比业务日志严格得多:追加写入、不可修改、定期与身份系统的权限变更记录互相核对。它本质上就是对账思想在安全域的应用——业务账核钱,审计账核权限,两边按月碰头。
权限要做周期性复核而非一次性审批。最小权限原则人人会说,现实是岗位变动后老权限常常跟着人走:转岗半年的员工还留着原先的批量导出接口访问权。季度权限复审、敏感操作的多人临岗授权、离职当日回收清单,这三件事没有任何技术含量,却承担了内部威胁防御的大头——多数泄露事件的源头不是外部黑客,而是某个从未被收回的旧账号。
收个尾:安全工作的三笔账
给这一节算三笔账作为收束,也作为向监管章过渡的桥。
第一笔是成本账。安全的投入容易被视为纯费用,但换一种记法它是保险费:数据泄露事件的直接代价(修复、赔偿、罚款)之外,更大的损失是合作中止与获客停滞——出过重大泄露的机构会在后续数年的商务谈判里持续折价。按期望损失倒推安全预算,比拍脑袋百分比更有说服力。
第二笔是速度账。防线过厚会拖垮业务迭代,于是好的安全团队卖的不是"禁止"而是"快车道":预审过的组件库、模板化的加密接入、自动化的合规扫描。当业务部门发现走安全规范的路反而更快时,防线才真正立住—— enforcement 靠服务 winning,不靠文件。
第三笔是责任账。出了泄露事件后第一个被追问的总是技术团队,但成因往往分布在授权范围的设定、第三方合作的尽调、员工权限的周期复核这些管理动作上。这提示机构把安全视为一条横跨法务、人力、采购、工程的链条,也预告了下一章的主题:当技术的边界画完,剩下的红线由制度来画。
本节要点回顾
- 三态防线:传输握手、存储分层密钥、使用中的隐私计算;
- 套娃式密钥体系的价值在于单点失守不致全军覆没;
- 三种隐私计算没有全能冠军:信任假设与性能永远在互相讨价还价;
- 四步报文加密各有分工:少一步等于少一类防御;
- 演练的真义是把想象中的流程变成经过血流检验的肌肉记忆。
地基三章到此打牢。从下一章起,我们把镜头转向在系统外面画圈的另一群人——监管者。