1.1 恶意程序的家族图谱
1.1 恶意程序的家族图谱
定义先行:恶意代码泛指一切以破坏、窃取或未授权控制为目的而编写的程序,其核心判据不是技术特征,而是意图——代码本身无善恶,违反所有者意志、损害所有者利益才是恶意的起点。日常语境把一切坏程序都叫"病毒",但在专业视角下,病毒只是家族图谱中的一个分支。
学习目标
读完本节,你应当能够:
- 用传播方式、驻留伪装、获利模式三个维度对任意样本做正交归类;
- 说清病毒与蠕虫的分野——是否需要宿主寄生是唯一分水岭;
- 辨认八类常见家族的典型行为指纹,看到告警术语时能对号入座;
- 理解为什么现代样本几乎都是"混血儿",以及这对防御意味着什么。
一、从"感染"这个词说起
"计算机病毒"这个名称来自一次优雅的学术类比:1949 年冯·诺依曼就在论文里设想过的自复制自动机,1983 年被弗雷德·科恩在实验环境里真正实现——一段能把自身副本插入其他程序、并在宿主运行时随之执行的代码。生物病毒的"寄生—复制—扩散"三要素在数字世界完整复现,名称由此确立。
但类比到这里就该打住。生物界的分类依据是遗传物质与宿主范围,软件世界的分类依据却是行为模式。同一行加密代码,出现在勒索软件里是敲诈工具,出现在你的备份脚本里就是防灾设计。所以专业分类从来不问"代码长什么样",只问三个问题:它怎么传播?它怎么藏身?它图什么?——分别对应传播方式、驻留伪装、获利模式三个维度。
二、三个维度上的家族划分
维度一:传播方式——寄生还是自主
这是最古老也最稳固的分类轴。计算机病毒必须寄生:它把自己的代码片段附加到正常文件上(可执行文件、文档宏、脚本),用户主动打开那个文件才触发执行。没有宿主,病毒什么也不是。网络蠕虫则完全自主:它是一个完整的独立程序,靠操作系统或应用漏洞自行跨越网络复制,人类点不点鼠标毫无影响。1988 年的 Morris 蠕虫、2003 年的冲击波、2017 年的 WannaCry 蠕虫部分,都是自主传播的极端体现。
判别口诀:需要你打开它的是病毒,不需要任何人配合的是蠕虫。这一句话在疫情处置时价值千金——蠕虫意味着断网隔离比查杀更紧迫。
维度二:驻留伪装——明抢还是暗宅
木马的名字源自特洛伊:它披着有用软件的外皮(破解工具、游戏外挂、假升级包)骗过第一道人工审查,落地之后行为才露出獠牙。区分木马与上述两者的关键在于欺骗对象不同——病毒和蠕虫利用机器漏洞,木马主要利用人的信任。与之同族的还有僵尸网络节点(bot):主机被植入控制客户端后沦为一个庞大遥控军团的士兵,等待指令发起流量攻击或发送垃圾邮件;rootkit 则走得更深,直接篡改操作系统报告给管理员的视图,让进程、文件、网络连接"查无此人"。
维度三:获利模式——现代威胁的动机图谱
早期病毒追求存在感,弹个消息框就心满意足;今天的恶意代码绝大多数带着明确的商业模式:
| 获利模式 | 典型家族 | 受害者直观感受 | 防御突破口 |
|---|---|---|---|
| 数据勒索 | 勒索软件 | 文件被加密,弹出倒计时付款页 | 离线备份、恢复演练 |
| 信息变现 | 窃密木马 | 凭据失窃、资金异常、商业泄密 | 凭据保护与异常登录监控 |
| 算力窃取 | 挖矿劫持 | 设备发烫、性能骤降但业务照常 | 进程资源基线告警 |
| 流量生意 | 广告插件、垃圾邮件代理 | 浏览器劫持、带宽莫名变慢 | 入口收敛与白名单 |
| 有偿破坏 | 定向擦除器 | 关键数据消失、系统瘫痪 | 供应链与高权限账户管控 |
注意表格的最后一列——每一条获利路径都对应一个可以直接落地的防御动作。这就是分类学的实用主义价值。
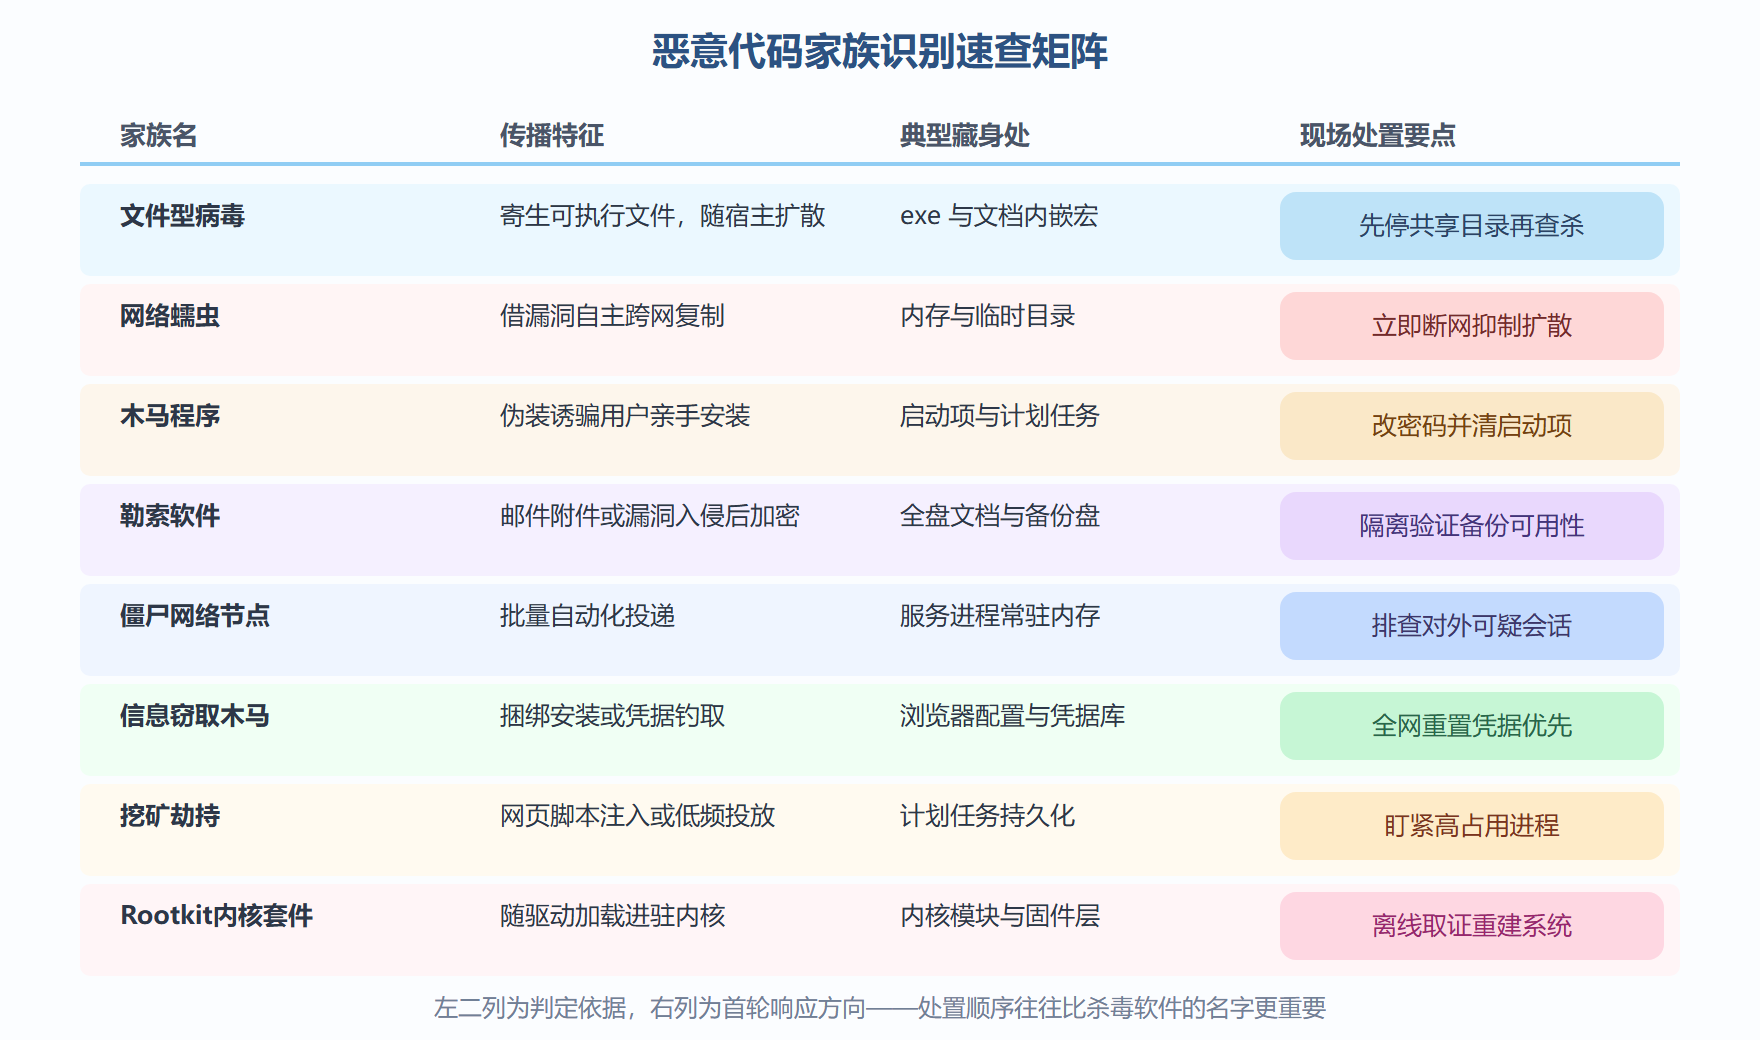
图:家族识别速查矩阵
三、混血时代:为什么分类正在失效又仍然重要
打开任何一个近年的重大事件报告,你会发现威胁标签常常连写成一句话:"具备蠕虫传播能力的勒索木马,内置窃密模块并尝试卸载安全软件"。WannaCry 就是个标准混血儿:漏洞漏洞利用模块让它像蠕虫一样自主传播,加密器让它像勒索软件一样变现,还附带了假冒的系统守护进程做伪装。像 BadRabbit、Emotet 这类长青家族,更是隔几个月就换一副技能组合。
那分类学过时了吗?恰恰相反——正因为样本越来越复杂,多维度正交归类才成为分析报告的标准语言。面对一个新样本,成熟的分析流程永远从三个问题开始:它的传播面在哪里(决定遏制半径)?它动了哪些持久化位置(决定清除清单)?它的获利闭环是什么(决定止损优先级)?三个答案拼起来,处置方案自动成型。
四、工程实践:拿到一个未知样本时的五分钟归类法
真实场景演练一下。假设运维同事转来一台"电脑变卡、桌面多出陌生说明文件"的办公机,你远程接入后的头几分钟应该这样用掉:
第一步 看进程 任务管理器按CPU与磁盘排序,记录异常命名(拼写模仿系统进程的要重点怀疑) 第二步 看入口 运行栏输入 shell:startup 与 taskschd.msc,检查启动文件夹与计划任务里的新鲜条目 第三步 看网络 netstat -ano 建立对外连接表,陌生境外地址记录下来供情报比对 第四步 看文件 最近修改的文档是否被追加扩展名,配额是否骤减——这是勒索软件的标志动作 第五步 下结论 按"传播/驻留/获利"三维模型写一句归类判断,决定后续是断网处置还是上报应急
这套动作不要求你会逆向工程,却能在五分钟内给出"疑似勒索木马、经启动项驻留、暂未见横向移动迹象"这样有信息量的初步判断——足够支撑隔离决策,也为后续专业分析保留住宝贵的时间窗口。
问题:恶意文件、灰色软件、广告插件怎么区分?
判据依然是意图与授权,而不是技术形态。同一个小工具:装在你知情同意的安装协议里是推广软件,悄悄捆绑落地的算灰色软件,篡改浏览器牟利且难以卸载的已经越入恶意区间。边界案件很多,但三维归类框架给出的判断路径不变——先问它如何进来(传播)、如何留下(驻留)、谁在获利(获利),答案自然浮出水面。
问题:分类框架对处置优先级的影响有多大?
直接影响。同样是终端告警:判定为蠕虫型意味着遏制半径按全网计算,断网优先于取证;判定为木马型则意味着受害入口是人,重置凭据与排查其他受骗者要放在清洗本机之前;判定为勒索型的那一刻起,备份的可用性验证成为第一优先级。一句话,家族标签决定应急剧本的第一页。
本节要点回顾
- 恶意与否取决于意图,分类的三大维度——传播、驻留、获利——全都指向行为而非代码形态。
- 病毒与蠕虫的分水岭是寄生性:需要宿主的是病毒,自主穿越网络的是蠕虫,后者决定了"断网优先"的处置逻辑。
- 木马骗人不骗机器:它利用人的信任完成落地,所以防线必须包含人的意识训练,见第 7 章人员防线一节。
- 勒索、窃密、挖矿是当代三大获利模式,各有清晰的防御突破口,对照速查矩阵即可检索。
- 现代样本多为混血体,分析报告要分维度描述,单一家族标签常常误导处置方案。
- 五分钟归类法的五个看位依次是进程、入口、网络、文件与结论,输出物是一句可执行的判断。
下一节我们沿着时间轴回望:这些家族是如何在一部四十年战争史里先后登场的。