- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
计算机病毒与恶意程序 · 教程导读
别以为恶意程序离日常很远,也别以为它的胜负手全在算法高深。那年五月,勒索蠕虫 WannaCry 从一家软件公司的更新服务器出发,短短几天横扫大半个地球:医院被迫暂停门诊,电信、铁路、内政部相继中招——而它手里的武器并不新鲜,相关漏洞的补丁其实早已发布,配上自动传播的蠕虫逻辑与加密勒索代码,便拼出了这场疫情。真正击垮防线的从来不是炫技,而是防御方没能及时补上的那块短板。
这本教程要做的,就是把你培养成数字世界里一名合格的"防疫人员":认识病原体、看得懂病理报告、会处置疫情现场、能设计长期防疫工事。我们不教如何制造病毒——那是法律明确划定的禁区;我们教你站在防御一方,把恶意程序的每一个机制拆开看透,因为只有理解攻击是如何完成的,防线才有落点。
这门学问在知识体系里的位置
恶意代码研究处在几个学科的交汇口:向下依赖操作系统与网络的底层机制(进程、文件系统、权限模型),横向借鉴流行病学的思维框架(传播动力学、免疫、群体防控),向上连接犯罪学、法学与国际关系(黑产经济、网络战规则)。本册按防疫工作的实际顺序组织成八章,先认知后实操、先机理后体系:
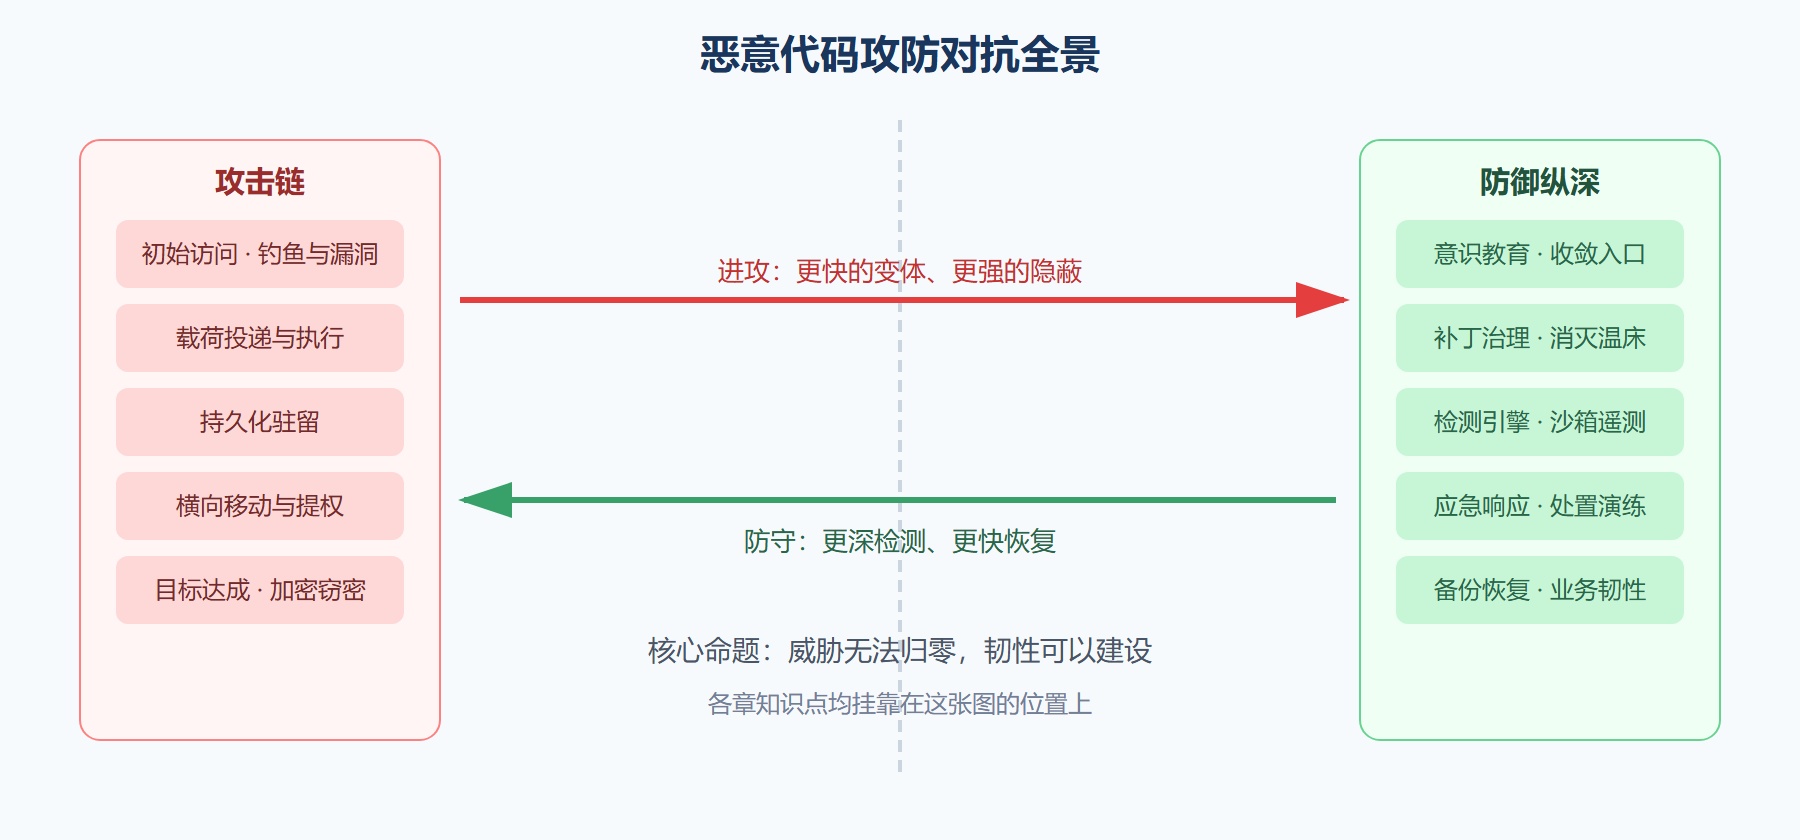
学习路线的设计逻辑是这样的:第 1 章解决"它是什么",给出家族图谱与历史坐标,同时划清研究的法律红线——这是所有后续内容的安全前提。第 2、3 章解决"它怎么工作":第二章纵向拆解一条感染链的完整生命周期,第三章横向对比不同平台生态为什么会长出不同的威胁形态。第 4 章转入防御方武器库,静态特征、动态沙箱、终端遥测层层递进。第 5 章是全书特色所在:四次著名疫情的完整复盘,每一场都按照背景、过程、损失、根因、教训五段展开——Morris 蠕虫如何因一段代码写错而失控,梅丽莎如何在三天内席卷全球邮箱,WannaCry 如何被一位研究人员意外踩下刹车,震网又如何在物理隔离的核设施里潜伏多年。第 6 章把复盘所得转成肌肉记忆:事件分级、首小时行动清单、清除恢复与桌面演练。第 7 章上升到组织层面,纵深防御、零信任、安全开发生命周期与人的意识一起构成制度性防线。第 8 章看向未来,人工智能正在同时武装攻防双方。
图:恶意代码攻防对抗全景
你将获得的三层能力
第一层是识别力:看到一个可疑样本或告警时,能判断它属于哪个家族、可能走哪条感染路径、危害等级几何。第二层是处置力:疫情发生时的头一个小时最关键——该隔离什么、该保留哪些证据、绝不能犯哪些低级错误,本册给出可直接执行的清单。第三层是建设力:从单机杀毒走向体系化布防,理解纵深防御为什么必须分层、零信任凭什么替代边界信任、备份策略怎样才经得起勒索软件的检验。
使用约定
各章末尾没有练习题,但有"读完能解决什么"的自检清单;节内的命令行示例以防御方的分析环境为语境(隔离虚拟机、日志平台、检测规则),只用于观察和理解,不提供任何攻击工具的实现代码。涉及真实事件的叙述均基于公开披露的调查报告。把这本书当作一本防疫手册来翻:平时读得懂机理,战时找得到清单。
数字世界的瘟疫不会消失,但每一次疫情都在筛选出更懂它的守护者。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...