3.1 Windows 主战场的攻击面
3.1 Windows 主战场的攻击面
本节摘要:Windows 长期占据恶意代码主战场,不是因为它是"最烂"的系统,而是因为它是"最大"的猎场——桌面占有率、企业关键业务占比与历史兼容性包袱三者叠加,让攻击者的每一分研究投入都有最大的变现概率。理解它的可执行体结构、权限边界与脚本生态,就理解了现代恶意代码几乎所有经典手法的发源地。
一段战场格局的形成史
九十年代中期,个人电脑市场经历了一次决定性的收敛:Windows 凭借 OEM 预装与办公生态绑定拿下绝对份额。对病毒作者而言这是天然的信号——写一个 Windows 病毒能触达的家庭和办公室,是 Mac 平台的数十倍。份额塑造了威胁密度,威胁密度又反哺了工具链成熟度,二十多年下来,针对 Windows 的免杀、注入、持久化技术积累成了整个行业的技术富矿,甚至反过来被其他平台的恶意代码借用。
但另一半原因是企业化的路径依赖。财务系统、ERP 客户端、工业控制上位机至今大量依赖仅提供 Windows 版本的遗产软件,这让企业内网里跑着一个庞大的"必须兼容旧机制"的世界:老协议在用、老旧组件在加载、管理员权限在滥用。兼容性是商业成功的根基,也是攻击面最难收敛的部分。
一、可执行体的寄生结构
要看懂 Windows 恶意代码的经典手法,得先看懂它的可执行载体。PE 格式(Portable Executable)把程序组织成若干节区:代码放一处、数据放一处、导入表记录着"我要调用系统哪些函数"。这份结构化的坦诚提供了丰富的寄生可能:
一个 PE 文件的节区示意(观察视角,非制作指南) ┌─────────────────────────────────┐ │ DOS 头 + PE 头 元数据与入口地址 │ ← 入口地址改写后程序启动即先走恶意路 │ .text 节 可执行代码 │ ← 经典洞穴式寄生 补空隙插入跳转 │ .data 节 全局数据 │ │ .rsrc 节 图标等资源 │ ← 图标伪装的重灾区 文档图标藏身于此 │ 导入表 依赖的系统函数清单 │ ← 行为预判的情报金矿 └─────────────────────────────────┘
防御方同样在这份结构上获利匪浅:导入表暴露意图(一个文本编辑器为什么要解析网络共享函数?)、时间戳与签名信息支持溯源比对、节区熵值可以无伤害地筛出高压缩嫌疑样本。第 4 章静态分析的多数招式都建立在对这份格式的熟练阅读上。
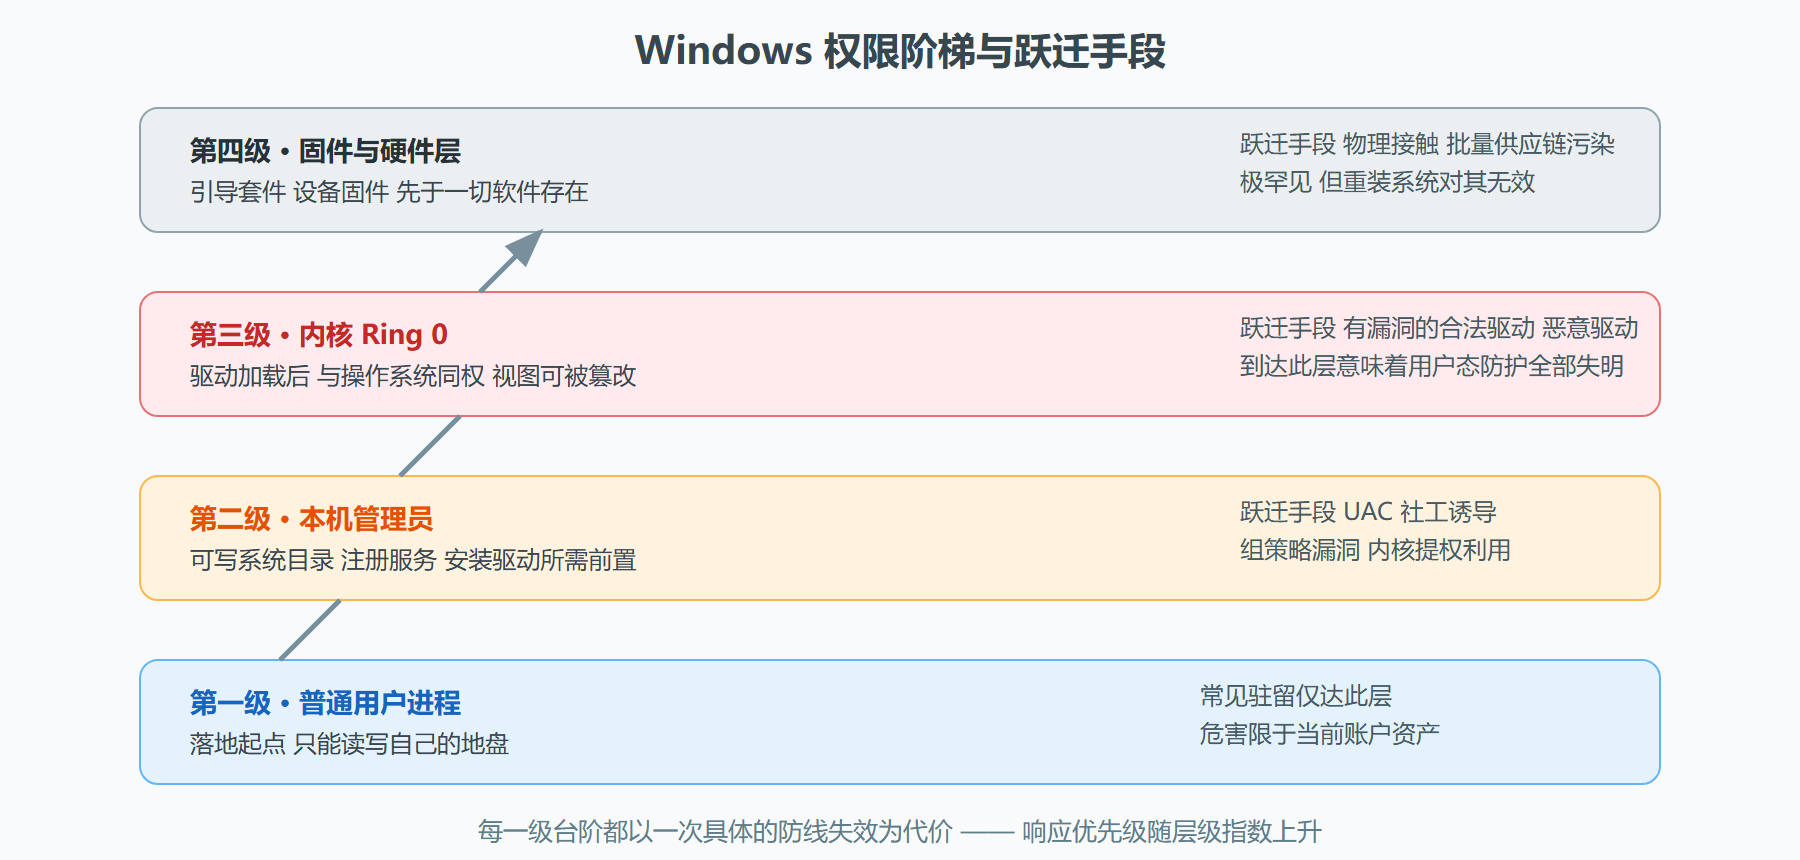
图:从双击到内核的信任跃迁阶梯
二、权限边界的博弈艺术
PE 结构决定了"怎么进入",权限模型决定了"进来后能做到哪一步"。现代 Windows 的设计目标是让恶意代码尽可能停在第一级:默认账户无管理员权、写入系统目录需要显式授权、驱动必须经过签名。于是攻防围绕两级边界展开。
低到高的第一道坎靠社工跨过最多——伪造的系统弹窗、仿冒安装界面的确认按钮、捆绑安装器的勾选陷阱,本质上都是骗你亲手按下那一次同意。技术跨法则依赖提权利用或更大的漏洞:寻找带缺陷却签过名的合法驱动加以滥用,是近年最受关注的手法之一,因为它绕过了"恶意驱动签名不过关"的天然屏障。
对企业防御者,推论清晰得近乎枯燥却常常没做到位:日常账户一律不带管理员权限;带管理员的操作走受控的临时提权流程并留痕。 仅此一条就能封死大量横向移动的便利通道——很多勒索事件里,攻击者拿到的第一台机器恰好用的就是全局 Domain Admin 在冲浪。
三、脚本与管理生态的双刃属性
Windows 为运维自动化准备的整套工具箱——批处理、脚本宿主、远程管理框架、计划任务接口——如今是恶意代码最喜欢的免费基础设施。它们的共同特点:系统自带、白名单信任、能完成下载执行到持久化的全流程。这就是所谓就地取材式攻击的理论基础。
对应的治理思路叫能力收紧而非禁用:普通终端默认关闭文档宏的外部来源执行、限制脚本宿主的运行策略、审计管理框架的远程会话日志。一刀切禁用会砸碎正常运维,但默认放行等于替攻击者省去了自备工具的成本。松紧尺子的刻度应由业务角色决定——这一原则在第 7 章纵深体系里还会正式展开。
四、攻击面清点:一张按暴露度排序的作战地图
把前文的散点收拢成清单,按"被需要程度÷防御成熟度"这个朴素公式排个序——越是被业务依赖又疏于防守的面,越是优先加固对象:
| 攻击面 | 暴露条件 | 经典利用形态 | 收敛动作 |
|---|---|---|---|
| 邮件客户端渲染层 | 收信即可,预览面板也计 | 渲染解析缺陷直接执行代码 | 补丁时效管理加纯文本预览兜底 |
| 文档宏与脚本通道 | 办公日常刚需 | 拉起脚本家族完成落地 | 外部来源默认禁用、白名单例外 |
| 远程访问服务 | 对内甚至对外开放 | 弱口令爆破、蠕虫式跳板 | 收缩暴露面、强制多因素、分段 |
| 浏览器与扩展生态 | 全员上网 | 水坑挂马、恶意扩展 | 及时更新、扩展审批制 |
| 驱动加载路径 | 已取得管理员级 | 滥用带签名缺陷驱动 | 驱动白名单与内核防护开启 |
| 旧协议与遗留组件 | 内网横向可达 | 中继与降级攻击 | 制定退役时间表、先隔离后迁移 |
这张表的用法提醒一句:**别靠感觉填格子。**邮件面、远程面的真实暴露状态要用探测工具测出来而不是问出来——多少次应急进场后发现"不该开的端口全开着",无一例外都是台账与实况两张皮。每个季度做一次攻击面测绘并和上一期对比,收敛趋势本身就是一个可以向管理层汇报的健康指标。
另外注意行与行的联动:单独看每一行都有人管,但组合起来才是真实世界——一封钓鱼邮件拿到普通权限,借一条未打补丁的旧协议横向移动,再沿驱动路径提权上内核。攻击者眼里没有部门墙,这正呼应了下一章反复出现的主题:威胁设计用的是组合拳,防御组织却常常按单一产品分兵。
读这张图还有一个视角练习值得做一遍:把自己想象成对手的预算规划师,逐行估算"拿下这一面的单位成本"。你会发现凡是成本被估得极低的行,背后都是某项本应存在的治理在缺席——更新策略没人盯、扩展无人审批、旧协议没排退役日期。攻击面地图因此有第二种用法:它既是防御清单,也是一张组织职责的对账表。
本节要点回顾
- 主战场地位由份额×存量×兼容包袱共同铸就,攻击投入产出比决定火力分布。
- PE 的结构化外表既是寄生的画布,也是静态检测的情报源。
- 权限四级阶梯中,绝大多数破坏止步于前两级——日常无管理员特权是最便宜的高价值控制项。
- 社工是最常用的越权杠杆,说明平台加固替代不了人的训练(呼应第 7 章)。
- 合法签名驱动被滥用提示我们:信任凭证本身也需要持续审计。
- 就地取材攻击的对策是按角色的能力收紧,而非全有全无的开关。
可执行体之外,还有一类更贴近办公日常的载体——文档与浏览器脚本,它们正是投递榜的头名。下一节展开这条隐蔽战线的细节。