1.1 CCSP认证定位与六域全景
1.1 CCSP 认证定位与六域全景
本节摘要:CCSP(Certified Cloud Security Professional,云安全专家认证)是面向云安全复合型人才的国际认证,由信息系统安全认证机构与云安全联盟联合推出。本节先拆解它的行话出身,再给六大域逐一定位,最后把六大域映射到真实岗位的日常动作上——考证只是副产品,建立一张能指导工作分配注意力的知识地图才是正事。
先拆 CCSP 这串行话
行业里交流有个习惯:先报证书,再谈能力。CCSP 这串缩写值得拆开看,因为它自带身世说明。Certified 是认证,Professional 是专家,中间的 Cloud Security 才是重点——它不是"用云的安全工程师"认证,而是"云本身的安全"认证,研究的是云这个特殊环境里安全规律怎么改写。
推出方是两家机构的联手:一家是运营 CISSP 的国际信息系统安全认证机构,把治理、风险、架构这些"安全通用学问"沉淀了二十多年;另一家是云安全联盟,手里攥着云控制矩阵、威胁拓扑等云原生最佳实践。一家懂安全的普遍规律,一家懂云的特殊规律,CCSP 就是两份家底的合并报表。这也解释了它在认证序列里的位置:CISSP 是安全全域的宽口径证书,CCSP 是把其中"云"这部分切出来加深;厂商认证(如各家云的安全专项)解决"这家平台怎么配",CCSP 解决"无论哪家平台,防线应当怎么设计、责任怎么划分"。三者不是替代关系,是分辨率递进的三张图。
对考生有个实际的判断标准:如果你的日常工作是"在云上保业务",CCSP 的知识几乎条条用得上;如果你刚入行、连虚拟机和容器都还没分清,先补平台操作再回来,性价比更高。它默认你已经见过云长什么样,直接讲"云上安全为什么不同"。
六大域全景与岗位映射
CCSP 的知识体系划成六个域。域的划分逻辑不是按技术栈分层,而是按"谁在什么位置对安全结果负责"切分——这正是它面向管理者与架构者的痕迹。
| 域 | 核心问题 | 典型岗位动作 |
|---|---|---|
| 云概念、架构与设计 | 云的基本规律与安全设计原则 | 评审架构图、选服务模型、定设计基线 |
| 云数据安全 | 数据在云上各阶段怎么保 | 定分类分级、选加密方案、管密钥 |
| 云平台与基础设施安全 | 底座与边界怎么守 | 加固镜像、划网络分段、管身份权限 |
| 云应用安全 | 应用与变更怎么安全交付 | 定安全开发流程、管API、审代码 |
| 云安全运营 | 日常盯什么、出事怎么办 | 建监控、管日志、带事件响应 |
| 法律、风险与合规 | 规则边界与风险账怎么算 | 对法规、审合同、做风险评估 |
六个域不是并列的六门课,而是一个闭环:架构设计决定防线形状,数据与平台、应用是三段纵深,运营负责让防线每天真实生效,法律与合规负责判定这一切是否满足外部规则。考试场景题几乎都落在闭环的接缝处——"数据泄露了谁通知监管"同时压着数据安全、运营、法律三个域。
把域映射到岗位,用途更直接。云安全架构师的日常主要压在第一、二、三域:评审设计、定加密与密钥策略、划责任边界;云安全运营工程师的重心在第五域:盯告警、管日志、跑事件响应流程;安全合规经理的主场是第六域,但要能看懂第二域的技术措施才审得动合同条款;DevSecOps 工程师横跨第三、四域,把控制措施做进流水线。一个实用的自测:拿你最近一周的工作清单逐条贴域,贴不上去的条目要么是通用杂务,要么说明你的岗位云含量不高。
图 1-1:六大域与岗位能力的映射矩阵
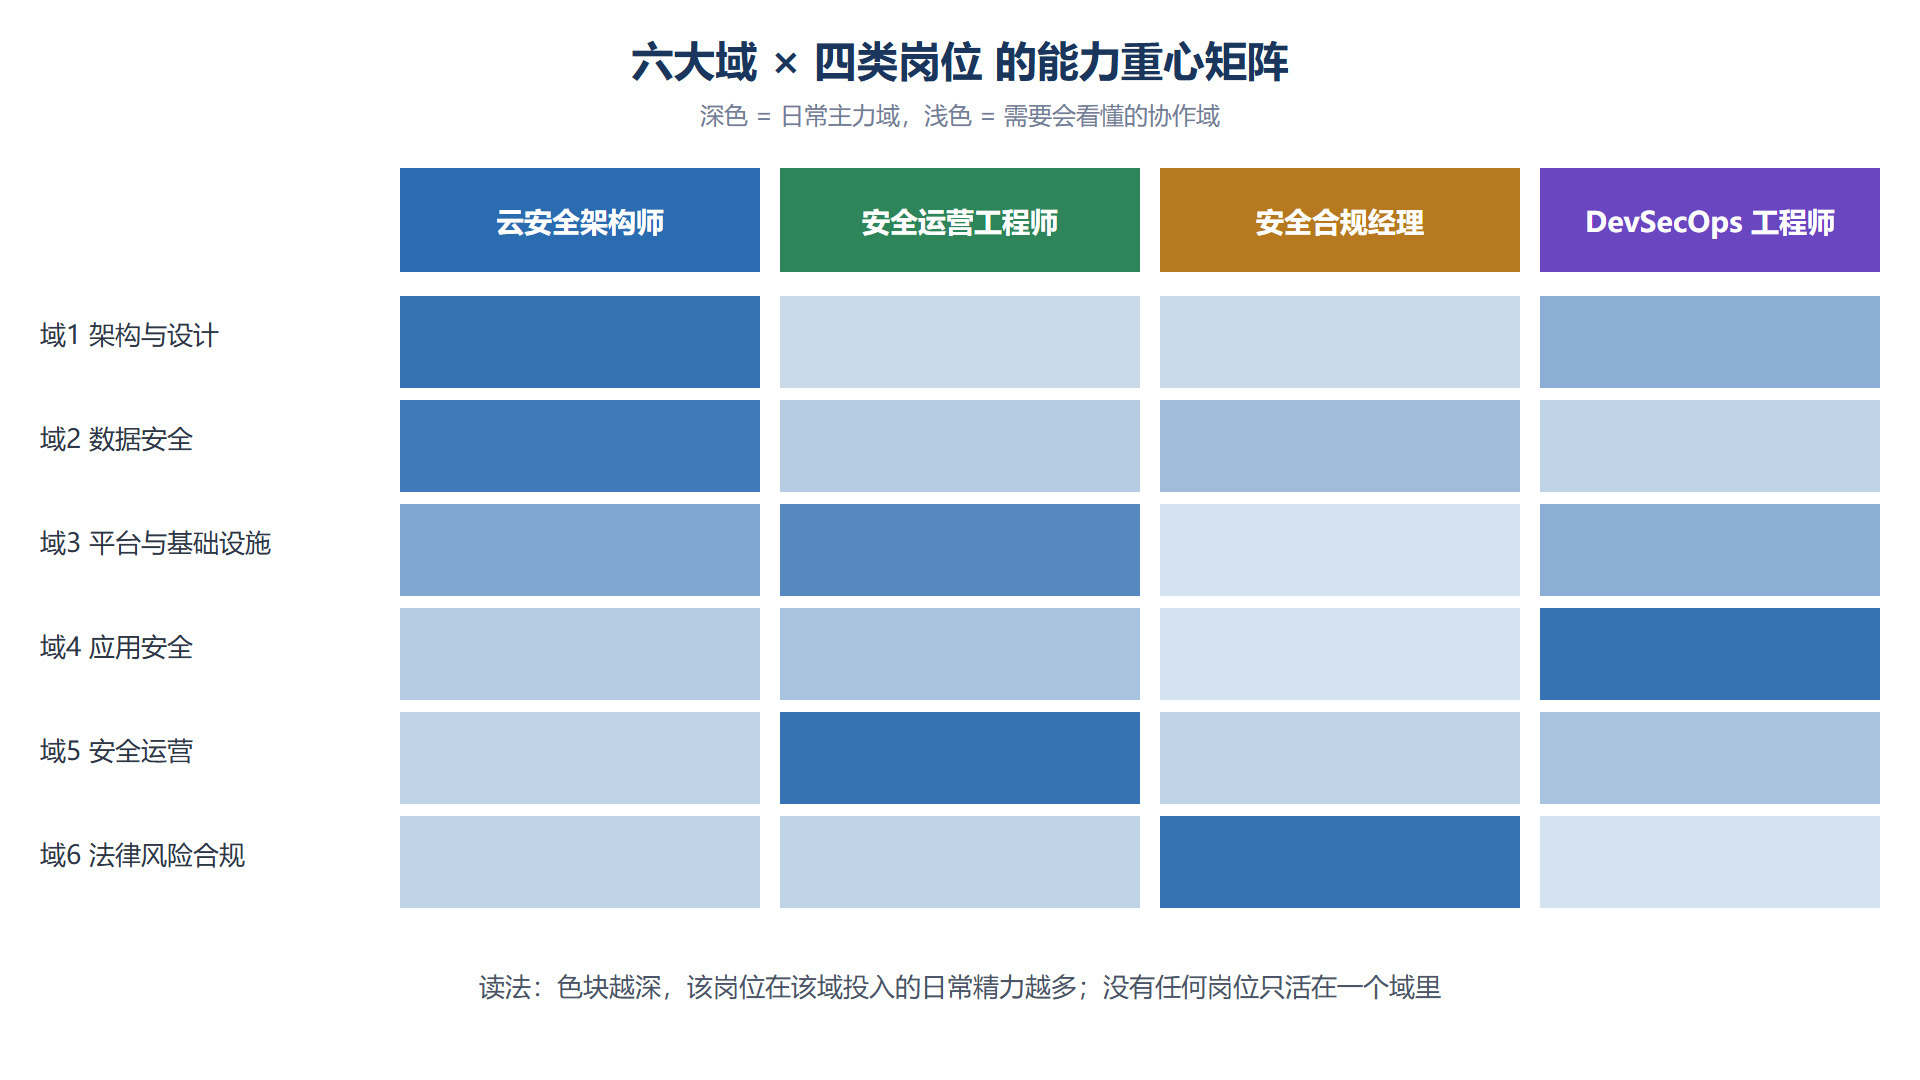
矩阵传达两件事:一是岗位各有主场,转岗时知识缺口一眼可见;二是没有一格全空——哪怕最偏技术的 DevSecOps 岗也要懂合规域到"知道哪条控制是法规要求"的程度。这正是 CCSP 把法律域设为必考的用意。
考试形态与备考视角
从推演视角看这场考试,有三点值得先知道。第一,场景题占大头:题干给一个局面(某配置、某事件、某合同纠纷),问下一步最恰当的动作,考的是排序与取舍而不是名词解释。第二,域之间反复交叉:一道理赔场景可能同时要你判断加密责任归属、日志取证可用性、监管通报时限。第三,它考"应当如何"而非"某家如何":教材里的机制是厂商无关的通用设计,答题时别把某家云的特有默认行为当成通用规则带进去。
对应的学法贯穿全册:每个知识点都放在局面里推一遍,而不是背定义。本节先把"考什么"的版图立起来,接下来两节补齐推演的语言与对手——术语说准了,场景题的题干才读得懂;威胁格局看清了,选项里的"最恰当"才判断得出来。
三个备考期常见的认知校准
校准一:六大域不是六章平铺,是六种角色视角。 很多考生把六大域当六门课轮流背,做题时却发现场景题总在域的接缝上出题。正确的心智模型是把每个域想成一个角色的职责边界——架构域是设计师的视角,数据域是资产管理员的视角,运营域是值班员的视角,合规域是法务的视角。考试场景题给一个局面,考的是你能否切换到"此刻谁应该站出来"的那个视角。本册各章开头都标了主视角,读的时候有意识地对号。
校准二:域的编号顺序暗含依赖。 第一域讲"云是什么、安全设计怎么想",是语言课;第二域讲最值钱的资产怎么保;第三、四域讲运行环境与应用怎么守;第五域讲日常怎么盯;第六域讲外部规则怎么对表。这个顺序与真实工作的咨询路径高度一致——先了解业务与架构,再看数据,再谈防护与运营,最后校准合规。学习时顺着走一遍,答题时逆着用:拿到场景先问合规约束,再倒推技术动作。
校准三:认证的知识体系与厂商文档的关系。 厂商文档教你"这家云怎么配",认证大纲教你"为什么这么配、配错了谁负责"。两套材料不可互相替代。实务中最有价值的动作是交叉对照:把厂商某项服务的白皮书按六大域拆开标注,你会发现厂商文档里"安全"一节往往只覆盖认证语境的一小半——剩下的大半落在客户的配置责任里,这正是考试最爱考的部分。
两个延展问答
问:六大域里先攻哪一个? 从你岗位的深色格攻起(矩阵练习的产出)。主场域先立住,答题的"业务直觉"就有了锚点,再去补空白域时,能拿主场域做类比翻译——先攻陌生域反而处处是生词,容易劝退。
问:证书维持与知识更新怎么办? 认证有持续的学分要求,这恰恰是设计合理的部分——云安全的半衰期短,三年不学习,证书在手的也是旧地图。把持续学习的方向对着本册的"变量":厂商能力在变(8.2 的尽调条目要更新)、法规在变(7.1 的差异变量要跟踪)、威胁在变(1.3 的底图要重描)。不变的是推演方法——这也是本册把方法置于结论之上的原因。
一分钟自测:三个局面,贴出主责域
合上书前做一次快速自测,看六域地图是否已经长在手上。局面一:审计发现某数据库的备份未经加密存在对象存储里——主责在数据安全域,但整改动作会牵动平台域的存储配置;局面二:值班工程师在告警群里发现某账号凌晨在异常区域批量下载数据——运营域先接管(检测与响应),随后数据域评估泄露面、合规域判断通报义务;局面三:法务收到一份新云合同,问运维"对方控制面板的操作日志我们存不存得下来"——合规域主责,但答案取决于运营域的日志能力与平台域的权限设计。
三道局面的共同点是:没有一个能被单个域独立消化。如果你三道都找到了"主责域加协办域"的双层答案,六域地图就算装进去了;如果有任何一道你只想得到一个域,回到矩阵图把那一行的浅色格补一补。
学习本节时最常见的偏差,是把六大域当六门独立课程平均用力。建议现在就做一次岗位映射练习:写出你自己的岗位职责,逐条贴域,找出你的深色格与空白格——这份个人矩阵,就是你后续七章分配阅读精力的依据。